Security Ready
Análise de vulnerabilidades e DMARC.
O responsável de segurança que a sua empresa não tem.
O único serviço de análise que acompanha até estar corrigido* →
* Pesquisa própria (novembro de 2026)
Pontos fracos no seu site e nos seus servidores, e e-mails falsos enviados em seu nome. Verificamos todos os dias o básico de segurança que não dá para pular e enviamos só o que se aplica a você, junto com o que fazer. O que pode ser adiantado, adiantamos automaticamente.
Não fazemos as correções nem a resposta a incidentes depois de uma invasão. Verificamos, avisamos e fazemos as coisas avançarem.
- 14,225verificações
- Comparado com um conjunto mundial de verificações (veja o que verificamos) →
- 2090plugins
- Base de dados de vulnerabilidades de plugins WordPress (15 755 registros) →
- Duas vezes por dia
- Novas vulnerabilidades incorporadas e comparadas automaticamente (veja as mais recentes) →
- 1 domínio
- O monitoramento de falsificação de e-mail é grátis →
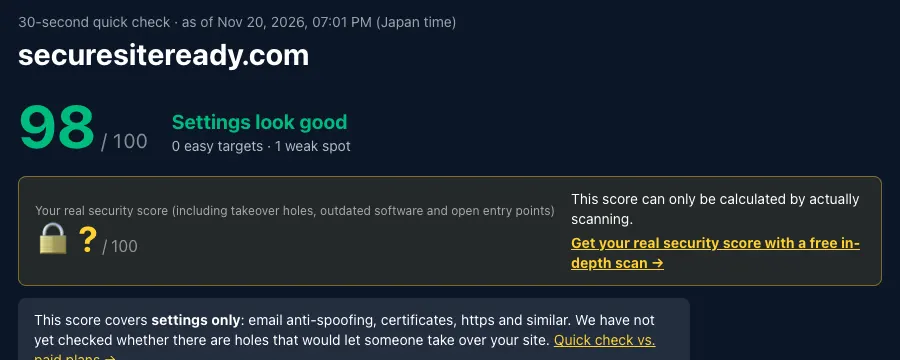
Isto soa-lhe familiar?
Ninguém é responsável pela segurança
Tem um site e servidores, mas ninguém verifica se estão seguros. Não sabe por onde começar.
Os testes de segurança são caros, por isso fazem-se, no máximo, uma vez por ano
Um teste feito por uma empresa de segurança custa normalmente de milhares a dezenas de milhares de euros de cada vez. As novas vulnerabilidades publicadas entretanto passam despercebidas.
Os resultados estão cheios de jargão
Mesmo quando recebe o relatório, não consegue perceber que problemas são realmente perigosos nem o que deve fazer.
O Security Ready preenche o intervalo entre testes por ser acessível, frequente e fácil de perceber.
Segundo um levantamento da Agência Nacional de Polícia do Japão (1.º semestre de 2025), mais de 80% das infecções por ransomware entraram por pontos de acesso visíveis a partir da internet (equipamentos VPN e área de trabalho remota).Ver as fontes
Qual destas situações é a sua?
Nossos e-mails não estão chegando, ou estou preocupado com e-mails falsos em nosso nomeA verificação DMARC é grátis: mostra seu estágio atual e um caminho até a rejeição, com uma estimativa de dias. O Pacote de Reforço DMARC é pago: segue esse caminho por você, automaticamente.
Quero saber se o nosso site e os nossos servidores estão seguros
Usamos WordPress
Serviços
Dois serviços
A análise é a base que continua vigiando; o pacote leva você até uma meta e depois para. O monitoramento DMARC de um domínio está incluído na análise.
A base que continua vigiando
Análise de vulnerabilidades
Analisamos seu site e seus servidores todos os dias e avisamos só o que se aplica, com a forma de corrigir.
Incorporamos novas vulnerabilidades duas vezes por dia (6:00 e 18:00 JST) e avisamos em menos de meio dia quando uma afeta seu servidor →Pago: a partir de 19 $ por mês
A primeira análise é grátis
A primeira análise é grátis: analisamos um servidor a fundo, também por dentro.
Leva você até a meta
Pacote de Reforço DMARC
Leva a proteção do seu e-mail contra falsificação (DMARC) até a configuração mais rigorosa, p=reject, de forma totalmente automática.
Pago: 19 $ por mês
Até chegar à rejeição
A verificação grátis mostra seu estágio atual e o caminho até a rejeição. Este pacote (pago) segue esse caminho por você, automaticamente.
Para quem é
Pequenas empresas com site ou servidores próprios
Mesmo sem um responsável de segurança, saberá o que corrigir.
Agências web e empresas de manutenção que cuidam dos servidores dos clientes
Mantenha cada cliente separado e entregue os relatórios diretamente aos seus clientes.
Sedes que querem supervisionar as empresas do grupo
Veja numa só lista o número de problemas por corrigir em todo o grupo, enquanto a equipa de cada empresa vê apenas os seus.
Grátis, sem registo
Experimente grátis
As ferramentas gratuitas são versões avulsas do nosso monitoramento. Com os serviços, as mesmas verificações rodam todos os dias, automaticamente.
Basta introduzir o seu domínio. Verificamos a proteção contra e-mails falsificados, o certificado e as definições básicas usando apenas informação pública.
Com o serviço: Uma análise aprofundada todos os diasAnálise de vulnerabilidades (paga) →
Basta digitar seu domínio para ver suas configurações de SPF e DMARC, o estágio atual e uma pontuação. Não é preciso se cadastrar.
Com o serviço: Monitoramento DMARC (1 domínio grátis)Análise de vulnerabilidades (paga) →
Calculamos o que fazer, e em que ordem, para levar seu domínio à configuração mais rigorosa (p=reject), e mais ou menos quantos dias isso leva. Aparece no resultado da verificação de falsificação de e-mail.
Com o serviço: Seguir os passos (automático)Pacote de Reforço DMARC (pago) →
Pesquise nos 3.000 plugins mais usados as vulnerabilidades divulgadas e as versões que as corrigem. Digite sua versão para ver só o que se aplica.
Com o serviço: Comparação diária pelo nosso plugin WordPressAnálise de vulnerabilidades (paga) →
Análise de vulnerabilidades (planos: Lite / Standard)
Por dentro da análise
Analisamos seu site e seus servidores automaticamente todos os dias. Das cinco funções abaixo, o monitoramento de falsificação de e-mail (1 domínio) faz parte do serviço de análise.
Termos como EPSS e CVE são explicados no Glossário.
Mais do que análises
Cinco recursos que você raramente encontra em scanners para pequenas empresas
Uma previsão de ciberataques para a sua empresa
Comparamos as vulnerabilidades que os atacantes estão realmente a usar hoje (a lista da CISA dos EUA) e a probabilidade de cada uma ser explorada (EPSS) com o software que usa, e mostramos o seu risco como uma previsão do tempo, com os motivos e o que fazer.
Trovoada — atualize hoje o seu equipamento VPN
Motivo: CVE a ser usada ativamente por atacantes
Resposta automática ao questionário de segurança de um cliente
Carregue o questionário Excel que um cliente lhe enviou. Preenchemos as respostas e os fundamentos a partir dos resultados reais das suas análises; o que não conseguirmos sustentar fica marcado como «a confirmar», nunca inventado. O ficheiro não é guardado.
P. Aplica as atualizações de segurança?
R. Sim — fundamento: análises diárias, sem atualizações em atraso
Vigilância de sites falsos e domínios semelhantes
Procuramos domínios recém-registados que imitam o seu — uma letra trocada, um «-shop» a mais, outra terminação — usando apenas os registos públicos de certificados e o DNS, e avisamo-lo antes de serem usados para enganar os seus clientes.
Novo: asuaempresa-shop.com (recebe e-mail)
O que fazer: verificar e depois denunciar
Monitoramento de falsificação de e-mail
Estão sendo enviados e-mails em nome da sua empresa a partir de lugares que você não conhece? Lemos automaticamente os relatórios diários (relatórios DMARC) e avisamos sobre envios suspeitos. Você também vê em que etapa está sua configuração (só monitorar / pasta de spam / rejeitar).
Novo: 12 e-mails usando seu domínio de um remetente desconhecido
O que fazer: verifique se é seu
Levar a configuração até o estágio mais rigoroso é o que o Pacote de Reforço DMARC faz, automaticamente.Ver o Pacote de Reforço DMARC →
Saiba mais →Alertas e perguntas no LINE
As ocorrências urgentes chegam pelo LINE e pode responder com uma pergunta — «o que devo fazer quanto a isto?» — e receber uma resposta baseada nas suas próprias ocorrências.
Urgente: um plugin WordPress precisa de ser atualizado
Pergunta: o que devo fazer? → resposta passo a passo
Como funciona
Quatro passos para começar a vigiar
- 1
Confirme que pode analisar o site
Escolha se é o administrador do site ou um representante com autorização do administrador (como uma agência web) e marque a caixa para assumir a responsabilidade. Não é preciso alterar o DNS.
- 2
Registe o que está autorizado a analisar
Registe o que pode ser verificado, durante quanto tempo, em que horário e o número máximo de pedidos por segundo. Tudo o que fique fora disso é parado automaticamente.
- 3
Analisamos automaticamente
Carregamos as verificações mais recentes antes de cada análise. Se algo mudou desde a última vez, são acrescentadas automaticamente verificações mais detalhadas.
- 4
Só é avisado do que se aplica a si
O seu ecrã mostra apenas os problemas que afetam os seus servidores, cada um com o que fazer. Pode descarregar o relatório em PDF.
Resposta de emergência
Quando é publicada uma vulnerabilidade que afeta os seus servidores, avisamo-lo em menos de meio dia
Não precisa de esperar pela próxima análise agendada. Recolhemos as novas vulnerabilidades duas vezes por dia (6:00 e 18:00 JST), escolhemos só as que correspondem à configuração dos seus servidores (sistema operativo, software e versões) e avisamo-lo de imediato.
- 1
Publicação
Uma nova vulnerabilidade é tornada pública
Uma vulnerabilidade crítica é acrescentada a uma base de dados pública.
- 2
6:00 e 18:00 JST
Comparamo-la com os seus servidores
Duas vezes por dia recolhemos as novas vulnerabilidades e verificamos se afetam os sistemas operativos, o software e as versões registados para os seus servidores.
- 3
Assim que houver correspondência
Avisamo-lo por e-mail, Slack e outros
Dizemos-lhe em linguagem simples que servidor está em risco, qual é o problema e como o corrigir.
- 4
No horário que autorizar
Analisamos só essa vulnerabilidade
Se ativar as análises automáticas, verificamos a partir do exterior se o seu servidor é realmente afetado.
Uma análise agendada habitual
Executa as mesmas verificações à mesma hora, e mais nada. Não consegue ver quando foi acrescentada uma nova vulnerabilidade às verificações.
Security Ready
Mostra no ecrã quando foram recolhidas as últimas vulnerabilidades. Quando surge uma que o afeta, verificamos especificamente essa vulnerabilidade e enviamos-lhe o resultado e o que fazer.
Já foi atacado, ou o seu site mostra um aviso de vírus? Comece por o que fazer na primeira hora. O Security Ready não limpa sites atacados, mas ajuda-o a fechar a porta de entrada depois. Pode consultar as vulnerabilidades conhecidas de plugins WordPress na nossa lista de vulnerabilidades de plugins.
O que verificamos
Sites, servidores e WordPress, verificados em cinco áreas
«Só vista de fora» quase não coloca carga no seu servidor. As verificações «Standard» só correm no horário combinado consigo.
| Área | O que fica a saber | Como verificamos |
|---|---|---|
| Proteção contra e-mails falsos | Se tem as definições que impedem o envio de e-mails falsos em nome da sua empresa (SPF e DMARC) e se a sua lista de endereços (DNS) foi alterada sem o seu conhecimento | Só vista de fora |
| Ligações cifradas (HTTPS) | Se o cartão de identificação por trás do cadeado (o seu certificado) expirou, ou se ainda estão ativos métodos de cifra antigos e fáceis de quebrar | Só vista de fora |
| Definições básicas do site | Que software e versões utiliza, as definições que dizem aos navegadores como tratar o seu site com segurança e como a informação de início de sessão é guardada no navegador | Só vista de fora |
| As portas abertas do seu servidor | Se estão abertas portas que nunca deviam estar viradas para a internet, como a da base de dados ou o acesso de administração | Standard |
| Pontos fracos publicados (vulnerabilidades) e configurações incorretas | Se as vulnerabilidades publicadas em todo o mundo o afetam e se estão visíveis ficheiros ou páginas de administração que deviam estar escondidos | Standard |
| Análise interna (dentro dos seus servidores e computadores) | As versões de todo o software instalado no Windows e no Linux, se o Windows Update parou, se ainda se usa Windows ou Office sem suporte e se há software de controlo remoto instalado (com um programa de inspeção só de leitura) | Corre por dentro |
Usamos ferramentas de análise de código aberto de referência (o código é público) em que os profissionais de segurança de todo o mundo confiam: nmap, nuclei, testssl.sh, httpx e outras.
Quando encontramos um ponto fraco
Não ficamos por encontrá-lo
- 1
Aparece no seu ecrã
As ocorrências aparecem das mais graves para as menos graves, cada uma com o que fazer.
- 2
As graves são enviadas de imediato
As ocorrências críticas e altas são enviadas de imediato para o Slack, o Teams ou o Discord.
- 3
Corrija ou passe a quem possa corrigir
Mostramos os passos para o seu próprio servidor (a versão atual, a versão para a qual atualizar e o comando exato ou o local no painel de administração). Se não conseguir corrigir sozinho, junte várias deteções num único pedido pronto a enviar à sua agência web ou fornecedor de alojamento, com um prazo sugerido. Se tiver um motivo para não corrigir algo, pode registá-lo e marcar como «Não é necessária ação».
- 4
Confirmamos a correção automaticamente
Se um problema desaparecer na análise seguinte ou na verificação feita duas vezes por dia, passa para «Corrigido». Quando e como cada correção foi confirmada fica guardado como «registo de correções» na documentação que pode entregar aos clientes. Se voltar a aparecer, avisamos.
Veja num relance quanto falta para ficar tudo corrigido
Depois de iniciar sessão, vê quantas deteções estão em aberto, a aguardar confirmação ou reapareceram, a sua taxa de correção (a parte das deteções já corrigidas) e há quantos dias o problema grave mais antigo está por resolver. Enquanto houver algo por corrigir, enviamos um resumo por e-mail todas as segundas-feiras — só nesse caso.
O Security Ready nunca altera nada nos seus servidores.
Relatórios
Um PDF para informar a equipa ou prestar contas aos clientes
- ✓Classificação global (de A a E) e número de ocorrências por gravidade
- ✓Lista de ocorrências, cada uma com o que fazer
- ✓O que foi corrigido no período e alterações nos seus servidores
- ✓Como analisámos e o que este relatório não consegue cobrir
- ✓Disponível por servidor e por empresa
O exemplo é uma análise real do nosso próprio servidor de teste, onde deixámos pontos fracos de propósito. Só o nome da empresa, os nomes dos servidores e os endereços foram substituídos por dados fictícios. O exemplo está em japonês; os relatórios são produzidos no seu idioma.
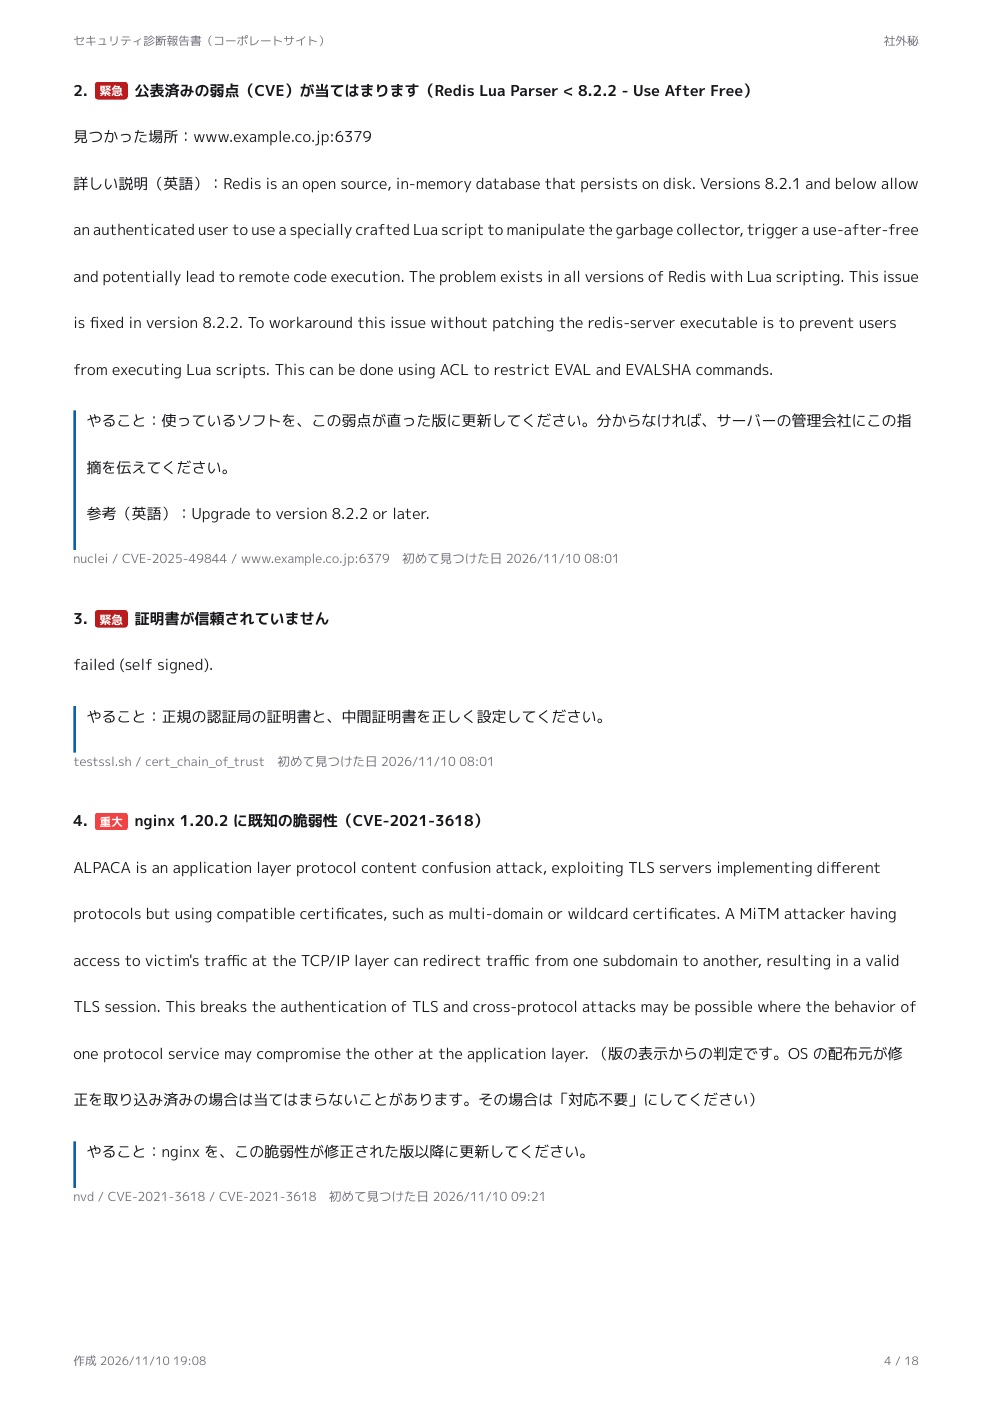
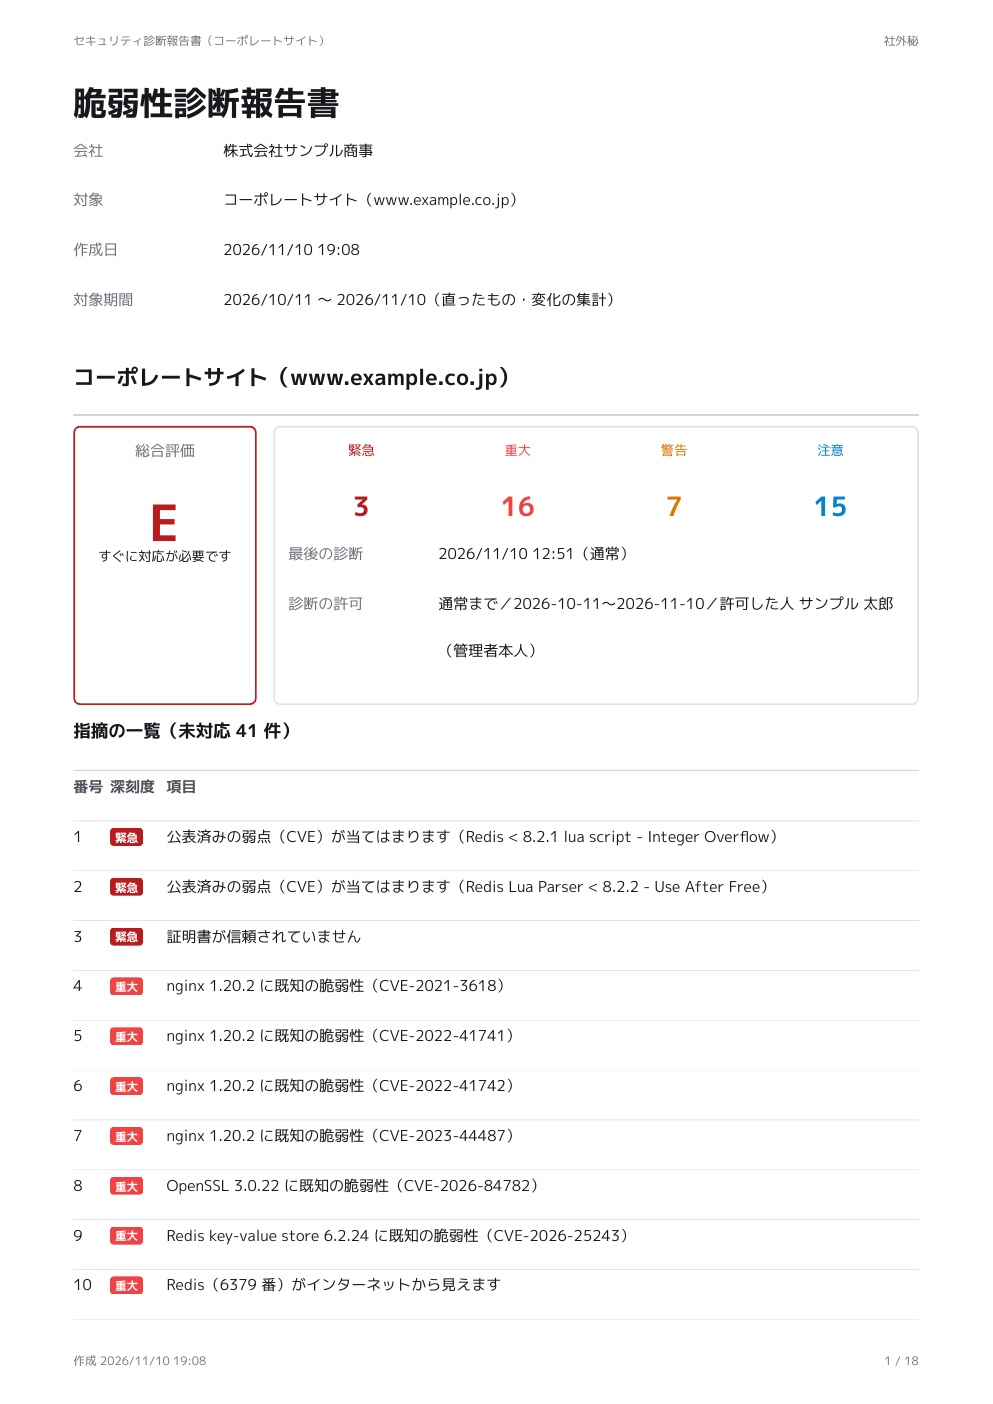 Ver as 18 páginas (PDF, em japonês)
Funcionalidades
Só o que precisa de ver, em palavras que percebe
No WordPress, basta instalar um plugin
Instale o nosso plugin e verificamos todos os dias se o próprio WordPress, os seus plugins, os seus temas e o PHP estão desatualizados. Também assinalamos plugins de risco que já não têm manutenção. Também funciona em alojamento partilhado.
Encontre entradas que não conhecia
Todas as manhãs procuramos nos registos públicos de certificados subdomínios esquecidos, como sites de campanhas antigas ou servidores de teste. Se algum apontar para algo que já não existe e puder ser tomado por outra pessoa, avisamo-lo de imediato.
Uma pontuação comparada com o seu setor
Transformamos o peso dos seus problemas por corrigir numa pontuação de 0 a 100 e mostramos a sua posição no seu setor e no total. (Nunca mostramos a ninguém os nomes ou as pontuações de outras empresas.)
Verificamos por fora e por dentro
Além da análise a partir da internet, um programa de inspeção só de leitura olha para dentro dos seus servidores e computadores (Windows e Linux). Verifica software desatualizado, se a firewall e o antivírus estão ativos, as suas regras de palavras-passe e até portas das traseiras instaladas no seu site (sinais de intrusão).
Só o que se aplica a si
Não listamos todas as vulnerabilidades do mundo. Mostramos apenas os problemas que correspondem à configuração dos seus servidores, dos mais graves para os menos graves.
«O que fazer» em linguagem simples
Cada ocorrência vem com uma nota curta sobre como a corrigir. A gravidade tem quatro níveis: Crítica, Alta, Média e Baixa.
Análises frequentes e ligeiras do que mudou
Executamos apenas as verificações das vulnerabilidades recém-publicadas e olhamos para o que mudou desde a última vez. Isto coloca muito pouca carga no seu servidor, por isso podemos analisar com frequência.
Uma ficha para cada servidor
Guarde num só sítio a configuração de cada servidor (sistema operativo, servidor web, base de dados e respetivas versões), o histórico de análises, os registos de autorização e o responsável.
Comparado com outras opções
Em que somos bons como ferramenta de análise, e o que não conseguimos fazer
Incluímos também as linhas em que o Security Ready perde. ○ Sim △ Em parte × Não
| Testes feitos por pessoas | Analisadores automáticos de sites | Serviços de monitorização contínua não japoneses | Security Ready | |
|---|---|---|---|---|
| Custo habitual | De milhares a dezenas de milhares de euros por teste | Dezenas a centenas de euros por mês | Centenas de euros por mês ou mais | Desde 3278 ¥/mês (primeiro servidor). Primeira análise grátis |
| Com que frequência | Cerca de uma vez por ano | Sempre que precisar | Permanente | Verificações e comparações diárias + análises à hora que escolher + verificações automáticas quando surge uma vulnerabilidade relevante |
| Acompanha as vulnerabilidades recém-publicadas | × | △ | ○ | ○ |
| Mostra apenas o que se aplica a si | ○ Escolhido por uma pessoa | △ | △ | ○ |
| O que fazer, em linguagem simples | ○ | △ | × Inglês técnico | ○ |
| Registos de autorização e paragem automática fora do âmbito autorizado | ○ Por contrato | △ | △ | ○ |
| Gerir várias empresas separadamente | × | △ | ○ | ○ |
| Ficheiros expostos, portas abertas, certificados e definições de e-mail | ○ | ○ | ○ | ○ |
| Tentar mesmo ataques através de formulários (como injeção de SQL) | ○ | ○ | △ | △ Só com consentimento escrito |
| Análise interna (software e atualizações dentro de servidores e computadores) | ○ Muitas vezes com custo adicional | △ | × | ○ Windows e Linux |
| Falhas nos processos de negócio e nos direitos de acesso | ○ | × | × | × |
As outras colunas mostram tendências gerais de cada tipo de produto ou serviço. Cada produto é diferente.
Isto chega?
A maioria dos ataques a pequenas empresas começa em pontos fracos visíveis a partir do exterior
Eis por onde os ataques entram realmente, segundo estudos do governo japonês, ao lado do que o Security Ready verifica todas as semanas.
Agência Nacional de Polícia do Japão: por onde entrou o ransomware (1.º semestre de 2025, 45 casos)
Mais de 80% entraram por pontos fracos em entradas visíveis a partir da internet (equipamentos VPN e ambiente de trabalho remoto). O Security Ready verifica todas as semanas as entradas abertas e as vulnerabilidades conhecidas do software que nelas corre e, no dia em que é publicada uma vulnerabilidade crítica, verifica nesse mesmo dia.
IPA (agência japonesa de promoção das tecnologias de informação): principais pontos fracos encontrados ao analisar 126 pequenas empresas a partir do exterior
| Ponto fraco encontrado | Security Ready |
|---|---|
| Ligações não cifradas (HTTP, FTP) | ○ |
| Certificados expirados ou autoassinados | ○ |
| Bases de dados visíveis a partir do exterior | ○ |
| Conteúdo Git ou ficheiros de definições visíveis | ○ |
| Vulnerabilidades conhecidas (OpenSSH, etc.) | ○ |
| Cabeçalhos de segurança em falta | ○ |
| Problemas com SPF ou DMARC | ○ |
| Cookies sem atributos de segurança | ○ |
| Páginas de início de sessão VPN ou de administração visíveis | ○ |
| Transferência de zona DNS mal configurada | △ Em breve |
△ significa que ainda estamos a desenvolver isto. O que não conseguimos fazer está indicado com honestidade em «O que podemos e não podemos fazer».
As mesmas ferramentas que os especialistas usam
nmap, nuclei, OWASP ZAP e testssl.sh: ferramentas de código aberto usadas por profissionais de segurança em todo o mundo, com novas verificações acrescentadas sempre que é publicado um novo ponto fraco.
14 225 verificações
Vulnerabilidades publicadas, ficheiros que nunca deviam estar visíveis, cifra antiga, portas deixadas abertas e definições contra e-mails falsos, tudo verificado em conjunto.
Honestos sobre as lacunas
Os testes aprofundados de ecrãs atrás de um início de sessão e as falhas nos processos de negócio precisam de um especialista humano. Combinar-nos com um teste feito por pessoas uma vez por ano dá-lhe tranquilidade.
Fontes (em japonês): Agência Nacional de Polícia, «Ameaças no ciberespaço no 1.º semestre de 2025» (tal como publicado pela Polícia da Prefeitura de Nagasaki) / IPA, resumo do relatório sobre avaliações ASM e estudos de caso (publicado em março de 2026)
Encontrar problemas é só o começo
Corrigido, pronto a enviar e fácil de passar a outros
Muitos scanners param depois de encontrar os problemas. A Security Ready também ajuda no trabalho que vem a seguir: corrigir, mostrar aos clientes e passar a outra pessoa.
Da ocorrência à correção
- Passos de correção para o serviço que realmente utiliza: Vercel, Cloudflare, WordPress e outros
- Quando não consegue corrigir sozinho, um pedido pronto a enviar à sua agência web ou ao seu alojamento
- Prima «Corrigido – verificar de novo» e só esse problema é analisado de novo e registado
Documentos que pode entregar aos clientes
- Um único PDF com capa, o relatório da varredura e um resumo das suas medidas de segurança
- Um número de documento, para que o destinatário possa verificar que não foi alterado
- Rascunho de respostas ao questionário de segurança de um cliente (Excel), com base nos seus registos de análise
Feito para agências web e prestadores de serviços de TI
- Acompanhe cada cliente em separado e gere um relatório por cliente
- Os relatórios levam o nome e o logótipo da sua agência
- Cada servidor adicional custa menos, para que muitos clientes continuem acessíveis
Pacote
Levado até a meta, automaticamente
Uma mensalidade só até chegar à meta. Quando chegar, a cobrança para e você volta ao monitoramento gratuito.
Pacote de Reforço DMARC
Pago. Segue o caminho até a rejeição por você, automaticamente.
Até p=reject, de forma totalmente automática.
Você só adiciona uma linha ao seu DNS e clica para confirmar.
Para realmente impedir a falsificação, o DMARC precisa estar na configuração mais rigorosa, p=reject. Mas subir rápido demais pode impedir que seus próprios e-mails cheguem. Este pacote lê os relatórios, confirma que é seguro e sobe você passo a passo, automaticamente. Sem intervenção humana.
Grátis (ver e entender)
Pacote de Reforço DMARC (faz avançar por você)
- Sobe o estágio automaticamente, lendo os relatórios ao longo do caminho
- Faz o levantamento dos seus remetentes e pede que você confirme cada um
- Garantia de chegada (6 meses)
- Ao chegar à rejeição, o monitoramento continua de graça
19 $ por mês, até chegar à rejeiçãopor domínio
- • Ao chegar à rejeição, o monitoramento desse domínio continua de graça
- • Cancele quando quiser
- • Se os preços subirem, seu preço atual continua o mesmo
Garantia de chegada: Se você fizer a sua parte e o domínio não chegar à rejeição em até 6 meses (180 dias) a partir do início, paramos de cobrar e continuamos de graça até chegar lá.
A sua parte: adicionar ao seu DNS os registros que enviamos e responder às confirmações de remetentes. Os dias além de 7 em que qualquer uma dessas coisas fica esperando por você não contam. Não está coberto: quando um dos seus próprios remetentes não suporta autenticação SPF ou DKIM e você não consegue nem desativá-lo nem alterá-lo.
A verificação é grátis. Mostra seu estágio atual, o caminho até p=reject e uma estimativa de dias.
Histórico e confiança
Publicamos as provas de que isto roda todos os dias
- 1Vulnerabilidades de plugins WordPress →Consulte as vulnerabilidades divulgadas e as versões que as corrigem para os 3.000 plugins mais usados. Atualizado diariamente.
- 2Verificar um documento recebido →Confirme que um documento Security Ready enviado por um fornecedor não foi alterado desde a criação. O ficheiro não é enviado.
- 14 225
- Verificações de vulnerabilidades conhecidas e configurações incorretas(versão de 12/11)
- 5 áreas
- E-mail, cifra, site, portas e vulnerabilidades conhecidas
- Em cada análise
- Começa por carregar as verificações mais recentes
- De A a E
- Relatório em PDF com classificação global
Atualizado diariamente
Vulnerabilidades críticas recém-publicadas
Recolhidas automaticamente de uma base de dados pública duas vezes por dia (6:00 e 18:00 JST) e comparadas com a configuração dos servidores registados.
Última atualização 21/11/2026, 18:31 JST
- Crítica
Vulnerabilidade crítica no PHP(7)
Publicada em 2026-11-20 · CVE-2026-129496
- Crítica
Vulnerabilidade crítica no OpenSSL(2)
Publicada em 2026-11-18 · CVE-2026-121481
- Crítica
Vulnerabilidade crítica no Restrictions for BuddyPress
Publicada em 2026-11-21 · CVE-2026-120539
- Crítica
Vulnerabilidade crítica no DCS-935L
Publicada em 2026-11-21 · CVE-2026-133680
- Crítica
Vulnerabilidade crítica no Unstable Slope Management Program
Publicada em 2026-11-21 · CVE-2026-129175
- Crítica
Vulnerabilidade crítica no EB2, ELBC2000 e noutros(2)
Publicada em 2026-11-21 · CVE-2026-96805
- Crítica
Vulnerabilidade crítica no nukeviet(2)
Publicada em 2026-11-21 · CVE-2026-94567
- Crítica
Vulnerabilidade crítica no MONAI Label
Publicada em 2026-11-21 · CVE-2026-133968
Fonte: NVD (Instituto Nacional de Normas e Tecnologia dos EUA) e CVE. Este produto usa dados da API do NVD, mas não é apoiado nem certificado pelo NVD.
Exemplo de tela
Só o que se aplica, o mais grave primeiro
Resposta de emergência disponível! Avisamos em menos de meio dia quando surge uma vulnerabilidade relevante →Crítica
0
Alta
2
Média
3
Baixa
8
AltaUm ficheiro de definições privado (.env) está visível para qualquer pessoa
shop.example.com
Para corrigir: altere as definições do servidor web para que o .env não possa ser descarregado
AltaO seu certificado expira em breve (faltam 9 dias)
www.example.com
Segurança
Garantir que uma análise nunca se torna um ataque
Feita sem cuidado, uma análise de vulnerabilidades parece-se muito com um ataque. Verificar a autorização está no centro do funcionamento do Security Ready.
Nunca analisamos sem autorização
Só analisamos servidores para os quais alguém declarou ser o administrador ou um representante legítimo, com a autorização registada. Registamos quem declarou, quando e a partir de onde, e verificamos o âmbito autorizado duas vezes: quando a análise é pedida e imediatamente antes de ser executada.
Nenhuma verificação que possa causar danos
Não fazemos testes de carga, não tentamos palavras-passe por força bruta nem experimentamos palavras-passe predefinidas.
Um limite à velocidade dos pedidos
Ficamos dentro do limite de pedidos por segundo definido na sua autorização e não executamos nada fora do horário combinado.
A sua informação continua privada
Não usamos ferramentas de teste que dependam de servidores externos de retorno (como o interactsh), e só o titular da conta pode ver os resultados.
Pode ser parado de imediato
Se alguém levantar uma preocupação, um botão para todas as análises.
Não analisamos redes internas
Se um nome apontar para um endereço de uma rede interna de escritório ou doméstica, não o analisamos.
O que podemos e não podemos fazer
Para a maioria das empresas, é uma proteção sólida
A maioria dos ataques a servidores começa por «falhas visíveis do exterior»: software desatualizado, ficheiros de definições publicados por engano, bases de dados abertas à internet e certificados prestes a expirar. O Security Ready especializa-se em vigiar estas falhas, de novo sempre que é publicada uma nova vulnerabilidade. Por outro lado, não consegue encontrar os pontos fracos que só o raciocínio humano descobre. Também lhe dizemos com honestidade o que não conseguimos fazer.
✓O que o Security Ready consegue encontrar
Software com vulnerabilidades publicadas
Avaliamos isto a partir das versões do seu servidor web, linguagem de programação, base de dados, CMS, etc. Se uma versão não for visível do exterior, introduza a sua configuração e verificamos na mesma.
Ficheiros e páginas que nunca deviam ser públicos
Ficheiros de definições (como .env), dados de controlo de versões (.git) e páginas de administração ou de depuração expostas.
Portas perigosas abertas à internet
Se coisas como a sua base de dados ou o acesso remoto ao servidor podem ser alcançadas a partir do exterior.
Problemas de cifra e de certificados
Certificados expirados ou prestes a expirar (o cartão de identificação por trás do cadeado) e métodos de cifra antigos.
Proteção contra e-mails falsos
Se o SPF e o DMARC estão bem configurados.
Alterações que lhe passaram despercebidas
Portas recém-abertas, software que foi substituído e ramos esquecidos do seu endereço web (subdomínios).
!O que precisa de um especialista humano (o Security Ready não o faz)
Falhas próprias dos processos do seu negócio
Falhas nas regras desse sistema em particular, como «consigo ver as encomendas de outros clientes» ou «saltar um passo permite acumular descontos».
Falhas nos direitos de acesso
Por exemplo, um membro normal conseguir usar funções de administração. Uma pessoa tem de comparar o que cada utilizador com sessão iniciada consegue ver.
Testes de ataque completos através de formulários
Testes que percorrem cada ecrã e tentam ataques como enviar comandos maliciosos através de um formulário (injeção de SQL). O Security Ready faz apenas verificações padrão, baseadas em padrões conhecidos.
O interior da sua rede e o seu código-fonte
A nossa análise interna verifica as definições e o software desatualizado dentro de cada servidor, mas a rede completa do escritório e a leitura do próprio código do programa (revisão de código-fonte) não estão abrangidas.
Proteção contra ataques que enganam pessoas
Como formar a equipa para e-mails de phishing direcionados ou rever as suas regras internas.
| Se o seu site ou servidor é… | Recomendamos |
|---|---|
| Um site sem início de sessão, como um site institucional, uma página de recrutamento ou um blogue | Na maioria dos casos, o Security Ready basta |
| Um site com formulário de contacto ou de pedido de informação | O Security Ready costuma bastar. Se os seus formulários foram feitos por medida, mande-os testar por uma pessoa pelo menos uma vez |
| Áreas de cliente com início de sessão, uma loja online ou um sistema de reservas | Combine um teste feito por pessoas (cerca de uma vez por ano) com o Security Ready no intervalo |
| Sistemas de negócio para utilizadores externos que tratam muitos dados pessoais ou dinheiro | Os testes feitos por pessoas são indispensáveis. Use o Security Ready para a vigilância do dia a dia |
Não encontrar nada não é garantia de que não existem vulnerabilidades. Todos os relatórios indicam como analisámos e o que a análise não consegue cobrir.
Glossário
Não são precisos conhecimentos técnicos
No ecrã e nos relatórios, usamos palavras do dia a dia sempre que possível. Eis os termos que ainda aparecem, explicados com comparações simples.
- Um ponto fraco no softwareVulnerabilidade
- Uma falha que ficou num software e que alguém pode explorar. Quando é descoberta, recebe um número (um CVE) e é tornada pública, e normalmente sai uma versão corrigida. Se continuar a usar a versão antiga, os atacantes podem aproveitar essa falha.
- Uma porta de entrada no seu servidorPorta
- Um servidor tem uma porta diferente para cada função. Os sites usam a porta 443, o e-mail usa a porta 25, e assim por diante. É perigoso deixar a porta de uma base de dados ou de uma ferramenta de administração aberta a toda a internet.
- Dar a volta e verificar as portasAnálise de portas
- Verificar a partir do exterior, uma a uma, que portas estão abertas. O Security Ready só o faz no horário que autorizar e nunca mais depressa do que o limite que definir.
- Introduzir comandos às escondidas através de um formulárioInjeção de SQL
- Um ataque que esconde comandos de base de dados num formulário de contacto ou numa caixa de início de sessão, para roubar ou alterar dados. Testá-lo exige um especialista humano, ou a «verificação mais profunda» que só fazemos com o seu consentimento escrito.
- Um envelope selado e o seu cartão de identificaçãoHTTPS e certificados (TLS)
- O HTTPS sela a ligação entre o navegador e o seu servidor para que ninguém a possa ler pelo caminho. O certificado é o cartão de identificação do seu site. Quando expira, os navegadores mostram um aviso e os clientes não conseguem abrir o seu site.
- A lista telefónica da internetDNS
- O sistema que liga um nome como example.com ao endereço real do seu servidor (o endereço IP). Se alguém o alterar sem autorização, os seus visitantes podem ser enviados para um site falso.
- Definições que impedem e-mails falsos em seu nomeSPF e DMARC
- Definições que permitem aos servidores de e-mail que recebem distinguir os e-mails verdadeiros da sua empresa dos falsos. O Gmail e outros já as exigem às empresas que enviam muitos e-mails.
- A configuração que recusa e-mails falsosp=reject (um estágio do DMARC)
- O DMARC tem três estágios: só monitorar (p=none), enviar para a pasta de spam (p=quarantine) e rejeitar (p=reject). No mais rigoroso, p=reject, os e-mails falsos que usam o nome da sua empresa são barrados antes de chegar à caixa de entrada do destinatário.
- Qual a probabilidade de um ataqueEPSS
- Uma previsão da probabilidade de uma vulnerabilidade publicada ser usada em ataques reais nos próximos 30 dias, publicada diariamente pelo FIRST, uma organização internacional. Usamos essa previsão na previsão de ciberataques.
- Um ramo do seu endereço webSubdomínio
- Nomes que derivam do domínio da sua empresa, como shop.example.com ou test.example.com. Sites de teste antigos e páginas de campanhas ficam muitas vezes ativos e esquecidos.
- O número de identificação de uma vulnerabilidadeCVE
- Um número de identificação mundial atribuído a cada vulnerabilidade publicada (por exemplo, CVE-2025-12345). Com ele, pode saber que versões de que software são afetadas.
- Verificar só o que mudouAnálise incremental
- Uma análise que olha apenas para o que mudou desde a última vez e para as verificações recém-acrescentadas. Coloca muito pouca carga no seu servidor, por isso pode ser feita com frequência.
- Software gratuito cujo código é públicoCódigo aberto
- Software que qualquer pessoa pode inspecionar e que especialistas de todo o mundo vão melhorando. O Security Ready usa as ferramentas de análise de referência que os profissionais de segurança realmente usam.
Preços
A primeira análise é grátis. Decida se quer continuar depois de ver os resultados
Os preços são por servidor e por mês (um servidor = um nome de anfitrião, por ex. www.example.com). Não há taxa de adesão.
Análise aprofundada gratuita
Para quem quer saber em que ponto está
0 ¥
Uma única vez, sem dados de pagamento
- Uma análise a partir do exterior (1 servidor)
- Resultados no ecrã e relatório em PDF
- Como corrigir cada problema encontrado
- A nossa melhor estimativa do seu sistema operativo e software, para confirmar
Lite
Para vigilância diária a partir do exterior
3278 ¥/ mês por servidor (JPY)
Servidores adicionais a 1628 ¥ cada
com imposto japonês sobre o consumo
- Verificações ligeiras a partir do exterior todos os dias (certificados, DNS, cabeçalhos)
- Análises semanais centradas no que mudou
- Novas vulnerabilidades comparadas com os seus servidores duas vezes por dia
- Alertas imediatos por e-mail quando algo é encontrado
- Relatório mensal em PDF
- Acompanhamento até à correção (passos, cartas de pedido, progresso, lembretes do que está em aberto e registo de cada correção)
Standard
Para verificar por dentro, não só por fora
6578 ¥/ mês por servidor (JPY)
Servidores adicionais a 3278 ¥ cada
com imposto japonês sobre o consumo
- Tudo o que inclui o Lite
- Análise interna: software e estado das atualizações dentro dos seus servidores e computadores (Windows e Linux)
- Uma verificação mais profunda por mês (com o seu consentimento escrito)
- Apoio por e-mail
| O que está incluído | Análise aprofundada gratuita | Lite | Standard |
|---|---|---|---|
| Verificações ligeiras a partir do exterior (certificados, DNS, cabeçalhos) | Uma vez | Diariamente | Diariamente |
| Análises a partir do exterior (portas, cifra, cabeçalhos, pontos fracos conhecidos) | Uma vez | Semanal | Semanal |
| Comparação com vulnerabilidades recém-descobertas | — | Duas vezes por dia | Duas vezes por dia |
| Alertas por e-mail e chat | — | ○ | ○ |
| Monitoramento de e-mails falsificados (relatórios DMARC) | Até 1 domínio | 1 domínio incluído | 1 domínio incluído |
| Relatório em PDF | Um | Mensal | Mensal |
| Acompanhamento até à correção (passos, cartas de pedido, progresso, lembretes do que está em aberto e registo de cada correção) | Apenas passos de correção e cartas de pedido | ○ | ○ |
| Análise interna (software, atualizações e fim de suporte dentro de servidores e computadores) | — | — | ○ |
| Verificação mais profunda (ZAP) | — | — | Mensal |
| Apoio por e-mail | — | — | ○ |
- • Os preços indicados são para o primeiro servidor. Cada servidor adicional custa 1628 ¥ no Lite e 3278 ¥ no Standard. Exemplo: 3 servidores no Lite custam 6534 ¥ por mês. Os preços são em ienes japoneses e incluem o imposto japonês sobre o consumo (10%).
- • A análise aprofundada gratuita também exige que declare ser o administrador ou um representante com autorização do administrador. Não podemos analisar sites sem autorização.
- • Os testes feitos por pessoas (testes de intrusão) não estão incluídos. Se precisar, podemos apresentá-lo a uma empresa especializada.
- • A nossa responsabilidade está limitada ao total dos valores que pagou nos últimos 12 meses (Termos de Serviço, artigo 11.º).
Preços do pacote (contrato separado dos planos, até chegar à meta)
Pacote de Reforço DMARCPor domínio, até chegar a p=reject19 $ por mêsO monitoramento de falsificação de e-mail (leitura de relatórios DMARC) está incluído em todos os planos para 1 domínio (veja a tabela acima).
Perguntas frequentes
P. Em que difere dos testes caros feitos por pessoas?+
Nos testes feitos por pessoas (teste de intrusão), especialistas iniciam sessão e percorrem o sistema ecrã a ecrã, à procura de falhas próprias desse sistema, como «consigo ver as encomendas de outros clientes» ou «um membro normal consegue usar funções de administração». Custam normalmente de milhares a dezenas de milhares de euros e fazem-se cerca de uma vez por ano. O Security Ready é automático, por isso não encontra falhas deste tipo. Em contrapartida, vigia todos os dias, a baixo custo, os pontos fracos publicados, o software desatualizado, as configurações incorretas e as entradas expostas, e avisa-o em menos de meio dia quando uma nova vulnerabilidade o afeta. Para um site institucional, o Security Ready costuma bastar. Se tiver áreas de cliente com início de sessão ou uma loja online, recomendamos combiná-lo com um teste feito por pessoas uma vez por ano.
P. Quanto custa normalmente uma análise de vulnerabilidades?+
Os testes feitos à mão por especialistas de uma empresa de segurança custam normalmente de milhares a dezenas de milhares de euros de cada vez. As ferramentas de análise automáticas custam muitas vezes centenas de euros por mês. Como o Security Ready se concentra na análise automática a partir do exterior, a primeira análise é grátis e os planos contínuos começam em 3278 ¥ por servidor e por mês.
P. Posso fazer uma análise de vulnerabilidades grátis?+
Sim. A primeira análise aprofundada é grátis (um servidor por empresa). Pode decidir se quer continuar depois de ver os resultados e o relatório.
P. Conseguem verificar vulnerabilidades do WordPress?+
Sim. Quando detetamos que um site usa WordPress, comparamos a versão do WordPress com as vulnerabilidades publicadas e fazemos também verificações de vulnerabilidades conhecidas em plugins e temas. WordPress e plugins desatualizados são uma porta de entrada comum para a tomada e a desfiguração de sites.
P. Como posso saber se o meu site foi tomado ou desfigurado?+
Um método simples que a polícia japonesa também recomenda: pesquise no Google por "site:oseudominio" e procure páginas que não reconhece. O Security Ready não vigia, em si, a desfiguração. Em vez disso, verifica todos os dias a partir do exterior os pontos fracos que levam à tomada e à desfiguração (software desatualizado, entradas abertas, ficheiros que deviam estar escondidos, etc.) e diz-lhe como os fechar.
P. Conseguem verificar a proteção do meu e-mail contra falsificação (SPF e DMARC)?+
Sim. Verificamos a partir do exterior se as definições que impedem e-mails falsos em seu nome (SPF e DMARC) estão ativas e se não são demasiado fracas. Se faltar alguma coisa, mostramos exemplos de definições.
P. Isto ajuda as pequenas empresas a defenderem-se do ransomware?+
Ajuda a fechar a porta de entrada. Segundo a Agência Nacional de Polícia do Japão, a maioria dos ataques de ransomware entra através de equipamentos VPN ou do ambiente de trabalho remoto expostos à internet. O Security Ready encontra estas entradas expostas e as vulnerabilidades que as afetam, e avisa-o. Não substitui as cópias de segurança nem as suas medidas de segurança internas.
P. Posso analisar o site de outra empresa sem autorização?+
Não. Antes de analisar, tem de declarar que é o administrador ou um representante com autorização do administrador, e aceitar que é responsável por quaisquer danos causados por uma análise não autorizada. Fica guardado um registo da declaração (quem, quando e a partir de onde). Os domínios do Estado e das autarquias não são analisados apenas com base num registo.
P. O nosso servidor recebeu tráfego de análise que não pedimos+
Lamentamos o incómodo. Indique-nos o nome do domínio e a data e hora através do formulário de contacto no fundo desta página. Vamos verificar e parar as análises de imediato. Se alguém tiver feito uma declaração falsa, responsabilizaremos essa pessoa ao abrigo dos nossos Termos de Serviço.
P. A análise vai sobrecarregar o meu servidor?+
Um pouco, mas mantemos a carga baixa. No dia a dia fazemos análises ligeiras que olham só para o que mudou e limitamos o número de pedidos por segundo. As verificações mais pesadas só correm no horário combinado.
P. Se não for encontrado nada, quer dizer que estou seguro?+
Não necessariamente. Usamos ferramentas automáticas para verificar o que é visível a partir da internet, por isso os ecrãs atrás de um início de sessão e as falhas próprias dos processos do seu negócio não estão abrangidos. Para sistemas importantes, recomendamos que sejam também testados por especialistas.
P. Preciso de instalar alguma coisa no meu servidor?+
Não. Verificamos a partir do exterior. Também não é preciso alterar o DNS.
P. E se as versões do meu software não forem visíveis do exterior?+
Na página de cada servidor, pode introduzir o sistema operativo, a base de dados, as bibliotecas e as respetivas versões. Usamos o que introduzir para encontrar as vulnerabilidades que se aplicam a si.
P. Como são os relatórios?+
Pode vê-los no ecrã ou descarregá-los em PDF A4. Incluem uma classificação global (de A a E), a lista de ocorrências, o que fazer, e como analisámos e o que a análise não consegue cobrir.
Fale connosco
Também pode pedir aqui a sua análise aprofundada gratuita. Diga-nos aproximadamente quantos servidores tem e mostramos-lhe como começar.
Para as condições de utilização, consulte os nossos Termos de Serviço.