Security Ready
Kwetsbaarheidsscans en DMARC.
De beveiligingsmedewerker die uw bedrijf niet heeft.
De enige scanservice die blijft opvolgen tot het is opgelost* →
* Eigen onderzoek (stand november 2026)
Zwakke plekken in uw website en servers, en nep-e-mails die uit uw naam worden verstuurd. Wij controleren elke dag de basis van beveiliging die u niet mag overslaan, en sturen alleen wat voor u geldt, samen met wat u moet doen. Wat we zelf verder kunnen brengen, brengen we automatisch verder.
Wij voeren geen reparaties uit en doen geen incidentrespons na een inbraak. Wij controleren, laten het u weten en brengen dingen verder.
- 14,225controles
- Vergeleken met een wereldwijde set controles (bekijk wat we controleren) →
- 2.090plug-ins
- Kwetsbaarhedendatabase voor WordPress-plug-ins (15.755 records) →
- Twee keer per dag
- Nieuwe kwetsbaarheden worden automatisch binnengehaald en vergeleken (bekijk de nieuwste) →
- 1 domein
- Bewaking van e-mailspoofing is gratis →
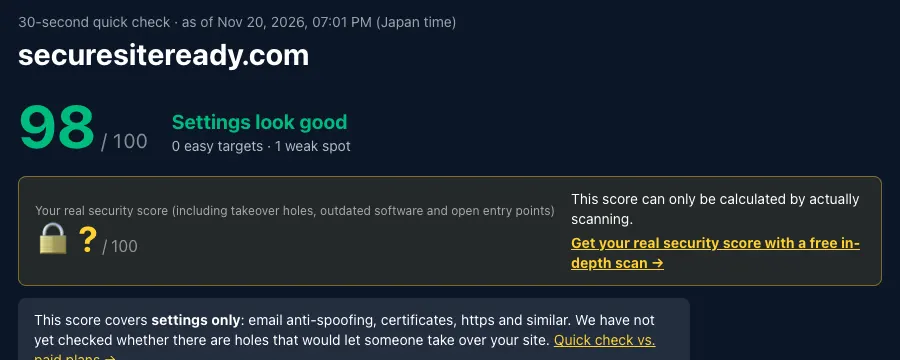
Klinkt dit bekend?
Niemand is verantwoordelijk voor beveiliging
U hebt een website en servers, maar niemand controleert of ze veilig zijn. U weet niet waar u moet beginnen.
Beveiligingstests zijn duur, dus ze gebeuren hooguit één keer per jaar
Een test door een beveiligingsbedrijf kost doorgaans duizenden tot tienduizenden euro’s per keer. Nieuwe kwetsbaarheden die tussendoor worden gepubliceerd, blijven onopgemerkt.
De resultaten staan vol jargon
Zelfs als u het rapport krijgt, ziet u niet welke problemen echt gevaarlijk zijn of wat u moet doen.
Security Ready vult het gat tussen tests door betaalbaar, frequent en begrijpelijk te zijn.
Volgens een onderzoek van de Japanse Nationale Politie (eerste helft van 2025) kwam meer dan 80% van de ransomware-infecties binnen via toegangspunten die vanaf het internet zichtbaar zijn (VPN-apparaten en extern bureaublad).Bekijk de bronnen
Wat past het best bij u?
Onze e-mail komt niet aan, of ik maak me zorgen over nep-e-mails uit onze naamDe DMARC-check is gratis: u ziet uw huidige stap en een route naar weigeren, met een schatting van het aantal dagen. Het DMARC-handhavingspakket is betaald: het volgt die route automatisch voor u.
Ik wil weten of onze website en servers veilig zijn
Wij gebruiken WordPress
Diensten
Twee diensten
Scannen is de basis die blijft bewaken; het pakket brengt u naar een doel en stopt dan. DMARC-bewaking voor één domein zit bij het scannen inbegrepen.
De basis die blijft bewaken
Kwetsbaarheidsscans
Wij scannen uw website en servers elke dag en melden alleen wat voor u geldt, met hoe u het oplost.
Wij halen twee keer per dag (6:00 en 18:00 JST) nieuwe kwetsbaarheden binnen en laten het u binnen een halve dag weten als er een uw server treft →Betaald: vanaf $ 19 per maand
Uw eerste scan is gratis
Uw eerste scan is gratis: we scannen één server diepgaand, ook van binnenuit.
Brengt u naar het doel
DMARC-handhavingspakket
Brengt uw bescherming tegen e-mailvervalsing (DMARC) helemaal naar de strengste instelling, p=reject, volledig automatisch.
Betaald: $ 19 per maand
Tot u bij weigeren bent
De gratis check toont uw huidige stap en de route naar weigeren. Dit pakket (betaald) volgt die route automatisch voor u.
Voor wie
Kleine bedrijven met een eigen website of servers
Ook zonder beveiligingsspecialist weet u wat u moet oplossen.
Webbureaus en onderhoudsbedrijven die servers van klanten beheren
Houd elke klant gescheiden en geef de rapporten direct door aan uw klanten.
Hoofdkantoren die hun groepsbedrijven willen overzien
Zie het aantal niet-opgeloste problemen in de hele groep in één lijst, terwijl de medewerkers van elk bedrijf alleen hun eigen problemen zien.
Gratis, zonder registratie
Probeer het gratis
De gratis hulpmiddelen zijn eenmalige versies van onze bewaking. Met de diensten lopen dezelfde controles elke dag, automatisch.
Voer gewoon uw domein in. We controleren de bescherming tegen vervalste e-mail, uw certificaat en basisinstellingen, alleen met openbare informatie.
Met de dienst: Elke dag een diepgaande scanKwetsbaarheidsscans (betaald) →
Vul alleen uw domein in om uw SPF- en DMARC-instellingen, de huidige stap en een score te zien. Aanmelden is niet nodig.
Met de dienst: DMARC-bewaking (1 domein gratis)Kwetsbaarheidsscans (betaald) →
Wij bepalen wat er moet gebeuren, en in welke volgorde, om uw domein naar de strengste instelling (p=reject) te brengen, en ongeveer hoeveel dagen dat duurt. Dit staat in het resultaat van de e-mailspoofingcheck.
Met de dienst: De stappen volgen (automatisch)DMARC-handhavingspakket (betaald) →
Zoek in de top 3.000 plug-ins naar bekendgemaakte kwetsbaarheden en de versies die ze oplossen. Vul uw versie in om alleen te zien wat voor u geldt.
Met de dienst: Dagelijkse vergelijking via onze WordPress-plug-inKwetsbaarheidsscans (betaald) →
Kwetsbaarheidsscans (abonnementen: Lite / Standard)
Binnen in de scans
Wij scannen uw website en servers elke dag automatisch. Van de vijf functies hieronder hoort de bewaking van e-mailspoofing (1 domein) bij de scandienst.
Woorden als EPSS en CVE worden uitgelegd in de Woordenlijst.
Meer dan scannen
Vijf functies die u zelden vindt in scanners voor kleine bedrijven
Een verwachting voor cyberaanvallen op uw bedrijf
We leggen de kwetsbaarheden die aanvallers vandaag echt gebruiken (de lijst van het Amerikaanse CISA) en de kans dat elk ervan wordt misbruikt (EPSS) naast de software die u gebruikt, en tonen uw risico als een weerbericht, met de redenen en wat u moet doen.
Onweer — werk uw VPN-apparaat vandaag bij
Reden: CVE die actief door aanvallers wordt gebruikt
Automatisch de beveiligingsvragenlijst van een klant beantwoorden
Upload de Excel-vragenlijst die een klant u stuurde. We vullen antwoorden en onderbouwing in op basis van uw echte scanresultaten; wat we niet kunnen onderbouwen, wordt gemarkeerd als ‘te bevestigen’ en nooit verzonnen. Het bestand wordt niet opgeslagen.
V. Voert u beveiligingsupdates uit?
A. Ja — onderbouwing: dagelijkse scans, geen achterstallige updates
Bewaking op nepsites en lookalike-domeinen
We zoeken naar nieuw geregistreerde domeinen die het uwe nabootsen — een verwisselde letter, een extra ‘-shop’, een andere extensie — alleen met openbare certificaatregisters en DNS, en waarschuwen u voordat ze worden gebruikt om uw klanten te misleiden.
Nieuw: uwbedrijf-shop.nl (heeft e-mail)
Wat u moet doen: controleer het en meld het
Bewaking van e-mailspoofing
Worden er e-mails die zogenaamd van uw bedrijf komen verstuurd vanaf plekken die u niet kent? Wij lezen de dagelijkse rapporten (DMARC-rapporten) automatisch en waarschuwen u bij verdachte verzending. U ziet ook in welke fase uw instelling staat (alleen controleren / spammap / weigeren).
Nieuw: 12 e-mails met uw domein van een onbekende afzender
Wat te doen: controleer of het van u is
De instelling helemaal naar de strengste stap brengen, dat doet het DMARC-handhavingspakket, automatisch.Bekijk het DMARC-handhavingspakket →
Meer informatie →Meldingen en vragen via LINE
Urgente bevindingen komen binnen via LINE, en u kunt antwoorden met een vraag — ‘wat moet ik hiermee doen?’ — en krijgt een antwoord op basis van uw eigen bevindingen.
Urgent: WordPress-plug-in moet worden bijgewerkt
U: wat moet ik doen? → antwoord stap voor stap
Zo werkt het
In vier stappen begint de bewaking
- 1
Bevestig dat u de website mag scannen
Kies of u de beheerder van de website bent of een gemachtigde met toestemming van de beheerder (zoals een webbureau), en vink het vakje aan om de verantwoordelijkheid te aanvaarden. U hoeft niets in de DNS te wijzigen.
- 2
Leg vast wat u mag laten scannen
Leg vast wat er mag worden gecontroleerd, hoe lang, op welke tijden en het maximale aantal verzoeken per seconde. Alles daarbuiten wordt automatisch gestopt.
- 3
We scannen automatisch
Voor elke scan laden we de nieuwste controles. Is er sinds de vorige keer iets veranderd, dan worden er automatisch gedetailleerdere controles toegevoegd.
- 4
U hoort alleen wat voor u geldt
Uw scherm toont alleen de problemen die uw servers treffen, elk met wat u moet doen. U kunt het rapport als pdf downloaden.
Spoedrespons
Wordt er een kwetsbaarheid gepubliceerd die uw servers treft, dan laten we het u binnen een halve dag weten
U hoeft niet te wachten op de volgende geplande scan. We halen twee keer per dag (6:00 en 18:00 JST) nieuwe kwetsbaarheden op, kiezen alleen de kwetsbaarheden die bij de opzet van uw servers passen (besturingssysteem, software en versies) en waarschuwen u meteen.
- 1
Gepubliceerd
Een nieuwe kwetsbaarheid wordt openbaar gemaakt
Een kritieke kwetsbaarheid wordt aan een openbare database toegevoegd.
- 2
6:00 en 18:00 JST
We vergelijken het met uw servers
Twee keer per dag halen we nieuwe kwetsbaarheden op en controleren we of ze de besturingssystemen, software en versies treffen die voor uw servers zijn vastgelegd.
- 3
Zodra er een overeenkomst is
We waarschuwen u per e-mail, Slack en meer
We vertellen u in gewone taal welke server risico loopt, wat het probleem is en hoe u het oplost.
- 4
Binnen uw toegestane uren
We scannen alleen op die kwetsbaarheid
Zet u automatische scans aan, dan controleren we van buitenaf of uw server echt getroffen is.
Een gewone geplande scan
Voert op hetzelfde moment dezelfde controles uit, en dat is het. U ziet niet wanneer een nieuwe kwetsbaarheid aan de controles is toegevoegd.
Security Ready
Toont op het scherm wanneer nieuwe kwetsbaarheden voor het laatst zijn opgehaald. Verschijnt er een die u treft, dan controleren we specifiek op die kwetsbaarheid en sturen we u het resultaat en wat u moet doen.
Al gehackt, of toont uw website een viruswaarschuwing? Begin met wat u in het eerste uur moet doen. Security Ready maakt gehackte websites niet schoon, maar helpt u daarna de weg naar binnen af te sluiten. Bekende kwetsbaarheden in WordPress-plug-ins kunt u opzoeken in onze lijst met kwetsbaarheden in plug-ins.
Wat we controleren
Websites, servers en WordPress, gecontroleerd op vijf gebieden
‘Alleen van buitenaf bekijken’ belast uw server nauwelijks. Controles van ‘Standard’ draaien alleen binnen de met u afgesproken uren.
| Gebied | Wat u te weten komt | Hoe we controleren |
|---|---|---|
| Bescherming tegen valse e-mails | Of u de instellingen hebt die valse e-mails op naam van uw bedrijf tegenhouden (SPF en DMARC), en of uw adresboek (DNS) zonder uw medeweten is gewijzigd | Alleen van buitenaf bekijken |
| Versleutelde verbindingen (HTTPS) | Of het identiteitsbewijs achter het slotje (uw certificaat) verlopen is, of dat oude, makkelijk te kraken versleutelingsmethoden nog aan staan | Alleen van buitenaf bekijken |
| Basisinstellingen van de website | Welke software en versies u gebruikt, de instellingen die browsers vertellen hoe ze veilig met uw website omgaan, en hoe inloggegevens in de browser worden opgeslagen | Alleen van buitenaf bekijken |
| De open deuren (poorten) van uw server | Of deuren openstaan die nooit naar het internet gericht mogen zijn, zoals uw database of beheertoegang | Standard |
| Gepubliceerde zwakke plekken (kwetsbaarheden) en verkeerde instellingen | Of wereldwijd gepubliceerde kwetsbaarheden u treffen, en of bestanden of beheerpagina’s die verborgen zouden moeten zijn zichtbaar zijn | Standard |
| Interne scan (binnen in uw servers en pc’s) | De versies van alle software op Windows en Linux, of Windows Update gestopt is, of er nog Windows of Office zonder ondersteuning in gebruik is, en of er software voor bediening op afstand is geïnstalleerd (met een inventarisatieprogramma dat alleen leest) | Draait binnenin |
We gebruiken standaard opensource-scantools (de code is openbaar) waarop beveiligingsprofessionals over de hele wereld vertrouwen: nmap, nuclei, testssl.sh, httpx en meer.
Als we een zwakke plek vinden
We stoppen niet bij het vinden
- 1
Het verschijnt op uw scherm
Bevindingen staan op volgorde van ernst, elk met wat u moet doen.
- 2
Ernstige worden direct verstuurd
Bevindingen met ernst Kritiek en Hoog worden direct naar Slack, Teams of Discord gestuurd.
- 3
Los het op, of geef het door
We tonen de stappen voor uw eigen server (uw huidige versie, de versie waarnaar u bijwerkt en de exacte opdracht of de plek in het beheerscherm). Kunt u het niet zelf oplossen, bundel dan meerdere bevindingen in één verzendklaar verzoek aan uw webbureau of hostingpartij, met een voorgestelde termijn. Hebt u een reden om iets niet op te lossen, dan kunt u die noteren en het markeren als ‘Geen actie nodig’.
- 4
We bevestigen de oplossing automatisch
Is een probleem bij de volgende scan of de controle van twee keer per dag verdwenen, dan gaat het naar ‘Opgelost’. Wanneer en hoe elke oplossing is bevestigd, blijft bewaard als ‘herstelverslag’ in de documenten die u aan klanten kunt geven. Komt het terug, dan laten we het u weten.
Zie in één oogopslag hoe ver u bent
Na het aanmelden ziet u hoeveel bevindingen open staan, op bevestiging wachten of terug zijn, uw oplospercentage (het deel van de bevindingen dat is opgelost) en hoeveel dagen het oudste ernstige probleem al open staat. Zolang er nog iets openstaat, sturen we u elke maandag een overzicht per e-mail – alleen dan.
Security Ready verandert nooit iets op uw servers.
Rapporten
Eén pdf om uw team te informeren of aan uw klanten te rapporteren
- ✓Algemeen cijfer (A tot E) en het aantal bevindingen per ernst
- ✓Lijst met bevindingen, elk met wat u moet doen
- ✓Wat er in de periode is opgelost, en wijzigingen op uw servers
- ✓Hoe we hebben gescand, en wat dit rapport niet dekt
- ✓Beschikbaar per server en per bedrijf
Het voorbeeld is een echte scan van onze eigen testserver, waarop we bewust zwakke plekken hebben gelaten. Alleen de bedrijfsnaam, servernamen en adressen zijn vervangen door verzonnen namen. Het voorbeeld is in het Japans; uw eigen rapporten worden opgesteld in de taal die u in de app gebruikt.
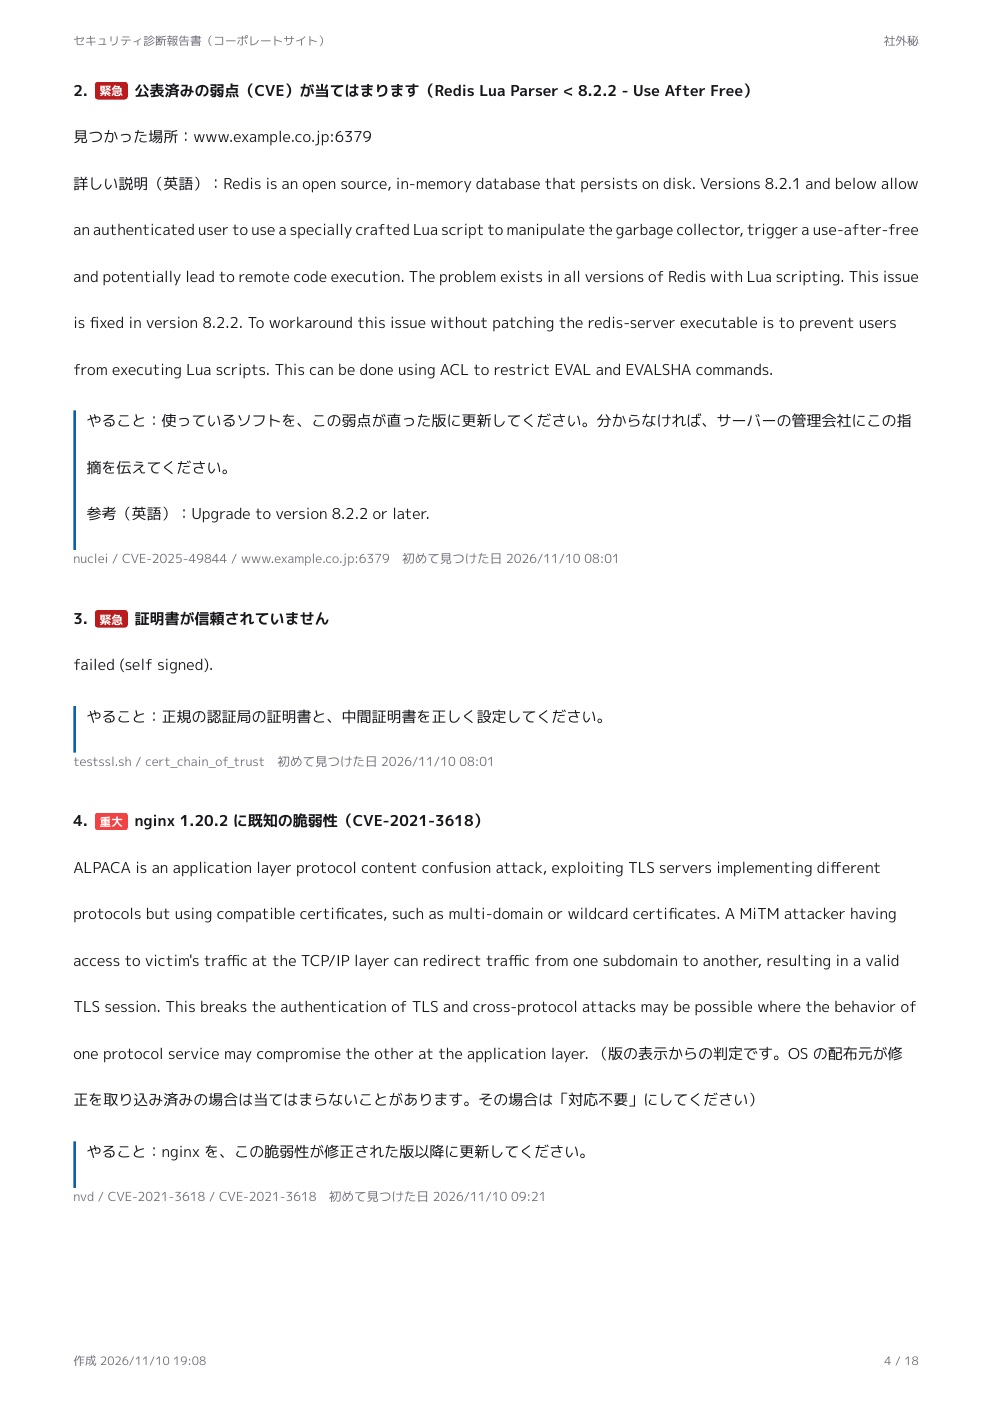
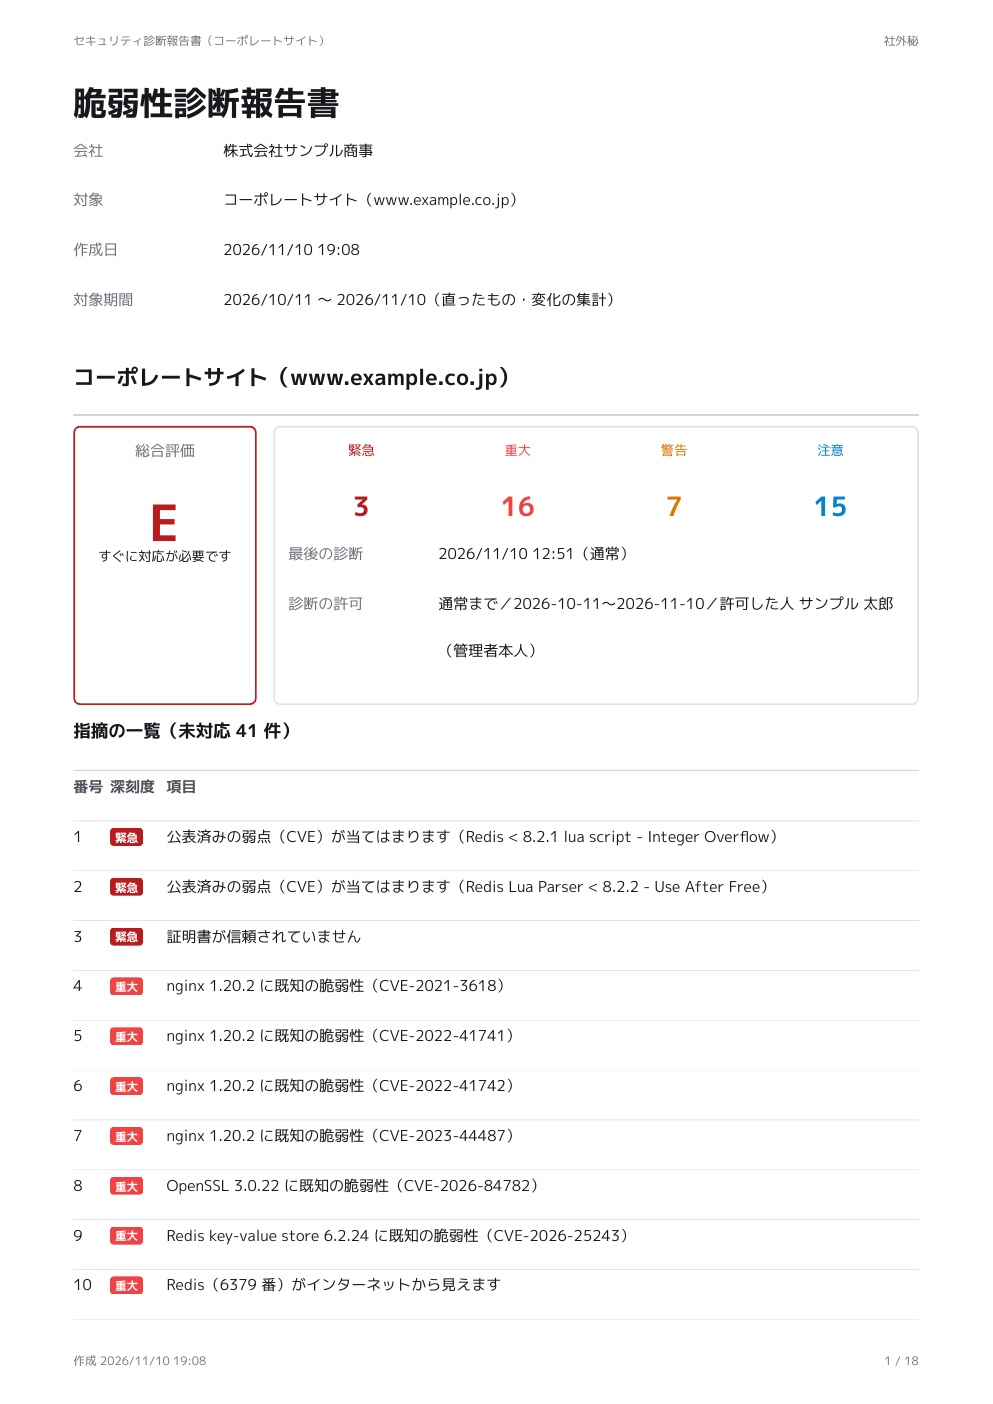 Alle 18 pagina’s bekijken (pdf, Japans)
Functies
Alleen wat u moet zien, in woorden die u begrijpt
Voor WordPress: installeer gewoon een plug-in
Installeer onze plug-in en we controleren elke dag of WordPress zelf, uw plug-ins, uw thema’s en PHP verouderd zijn. We markeren ook riskante plug-ins die niet meer worden onderhouden. Werkt ook op shared hosting.
Vind toegangen waarvan u het bestaan niet kende
Elke ochtend zoeken we in openbare certificaatregisters naar vergeten subdomeinen, zoals oude campagnesites of testservers. Verwijst er een naar iets wat niet meer bestaat en zou het kunnen worden overgenomen, dan laten we het u meteen weten.
Een score in vergelijking met uw branche
We zetten het gewicht van uw niet-opgeloste problemen om in een score van 100, en laten zien hoe u scoort binnen uw branche en in het geheel. (We tonen nooit namen of scores van andere bedrijven aan wie dan ook.)
We controleren van buiten en van binnen
Naast scannen vanaf het internet kijkt een inventarisatieprogramma dat alleen leest binnen in uw servers en pc’s (Windows en Linux). Het controleert op verouderde software, of de firewall en antivirus aan staan, uw wachtwoordregels, en zelfs achterdeuren die op uw website zijn geplaatst (tekenen van inbraak).
Alleen wat voor u geldt
We sommen niet alle kwetsbaarheden ter wereld op. We tonen alleen problemen die passen bij hoe uw servers zijn ingericht, de ernstigste eerst.
‘Wat u moet doen’ in gewone taal
Bij elke bevinding staat een korte uitleg hoe u het oplost. Er zijn vier niveaus van ernst: Kritiek, Hoog, Gemiddeld en Laag.
Vaak en licht scannen wat er veranderd is
We voeren alleen controles uit op nieuw gepubliceerde kwetsbaarheden en kijken naar wat er sinds de vorige keer is veranderd. Dat belast uw server nauwelijks, dus we kunnen vaak scannen.
Een profiel voor elke server
Bewaar de opzet van elke server (besturingssysteem, webserver, database en hun versies), de scangeschiedenis, de vastgelegde toestemmingen en de verantwoordelijke op één plek.
Vergeleken met andere opties
Waar we als scantool goed in zijn, en wat we niet kunnen
We tonen ook de rijen waarin Security Ready het onderspit delft. ○ Ja △ Deels × Nee
| Test door mensen | Geautomatiseerde websitescanners | Niet-Japanse diensten voor doorlopende bewaking | Security Ready | |
|---|---|---|---|---|
| Gebruikelijke kosten | Duizenden tot tienduizenden euro’s per test | Tientallen tot honderden euro’s per maand | Honderden euro’s per maand en meer | Vanaf $ 19/maand (eerste server). Eerste scan gratis |
| Hoe vaak | Ongeveer eens per jaar | Wanneer u het nodig hebt | Altijd | Dagelijkse controles en vergelijkingen + scans op tijden die u kiest + automatische controles als er een relevante kwetsbaarheid verschijnt |
| Houdt nieuw gepubliceerde kwetsbaarheden bij | × | △ | ○ | ○ |
| Toont alleen wat voor u geldt | ○ Gekozen door een mens | △ | △ | ○ |
| Wat u moet doen, in gewone taal | ○ | △ | × Technisch Engels | ○ |
| Vastlegging van toestemming en automatisch stoppen buiten de toegestane reikwijdte | ○ Via een contract | △ | △ | ○ |
| Meerdere bedrijven apart beheren | × | △ | ○ | ○ |
| Blootgestelde bestanden, open deuren, certificaten en e-mailinstellingen | ○ | ○ | ○ | ○ |
| Echt aanvallen proberen via invoerformulieren (zoals SQL-injectie) | ○ | ○ | △ | △ Alleen met schriftelijke toestemming |
| Interne scan (software en updates binnen in servers en pc’s) | ○ Vaak tegen meerprijs | △ | × | ○ Windows en Linux |
| Mazen in bedrijfsprocessen en toegangsrechten | ○ | × | × | × |
De andere kolommen tonen algemene trends per soort product of dienst. Individuele producten verschillen.
Is dit genoeg?
De meeste aanvallen op kleine bedrijven beginnen bij zwakke plekken die van buitenaf zichtbaar zijn
Hier ziet u waar aanvallen volgens onderzoek van de Japanse overheid echt binnenkomen, naast wat Security Ready elke week controleert.
Japanse Nationale Politie: hoe ransomware binnenkwam (eerste helft van 2025, 45 gevallen)
Meer dan 80% kwam binnen via zwakke plekken in toegangen die vanaf het internet zichtbaar zijn (VPN-apparatuur en extern bureaublad). Security Ready controleert elke week op open toegangen en bekende kwetsbaarheden in de software die erop draait, en op de dag dat een kritieke kwetsbaarheid wordt gepubliceerd, controleert het dezelfde dag nog.
IPA (het Japanse agentschap voor informatietechnologie): belangrijkste zwakke plekken bij het van buitenaf scannen van 126 kleine bedrijven
| Gevonden zwakke plek | Security Ready |
|---|---|
| Onversleutelde verbindingen (HTTP, FTP) | ○ |
| Verlopen of zelfondertekende certificaten | ○ |
| Databases die van buitenaf zichtbaar zijn | ○ |
| Git-inhoud of instellingenbestanden zichtbaar | ○ |
| Bekende kwetsbaarheden (OpenSSH enz.) | ○ |
| Ontbrekende beveiligingsheaders | ○ |
| Problemen met SPF of DMARC | ○ |
| Cookies zonder beveiligingsvlaggen | ○ |
| Inlogpagina’s voor VPN of beheer zichtbaar | ○ |
| Verkeerd ingestelde DNS-zoneoverdracht | △ Volgt binnenkort |
△ betekent dat we dit nog uitbouwen. Wat we niet kunnen, staat eerlijk vermeld onder ‘Wat we wel en niet kunnen’.
Dezelfde tools die experts gebruiken
nmap, nuclei, OWASP ZAP en testssl.sh: opensource-tools die beveiligingsprofessionals wereldwijd gebruiken, met nieuwe controles telkens als er een nieuwe zwakke plek wordt gepubliceerd.
14.225 controles
Gepubliceerde kwetsbaarheden, bestanden die nooit zichtbaar mogen zijn, oude versleuteling, deuren die openstaan en instellingen tegen valse e-mails, allemaal samen gecontroleerd.
Eerlijk over wat ontbreekt
Diepgaand testen van schermen achter een login en mazen in bedrijfsprocessen vragen om een menselijke tester. Combineer ons met een jaarlijkse test door mensen en u bent gerust.
Bronnen (in het Japans): Nationale Politie, ‘Cyberspace threats in the first half of 2025’ (zoals gepubliceerd door de prefectuurpolitie van Nagasaki) / IPA, samenvatting van het rapport over ASM-beoordelingen en praktijkvoorbeelden (gepubliceerd in maart 2026)
Problemen vinden is pas het begin
Opgelost, klaar om te versturen en makkelijk over te dragen
Veel scanners stoppen zodra ze de problemen hebben gevonden. Security Ready helpt ook bij het werk dat daarna komt: oplossen, aan klanten laten zien en aan iemand anders overdragen.
Van bevinding tot opgelost
- Oplossingsstappen voor de dienst die u echt gebruikt: Vercel, Cloudflare, WordPress en meer
- Kunt u het niet zelf oplossen, dan een verzoek dat klaar is om naar uw webbureau of hostingpartij te sturen
- Druk op ‘Opgelost – opnieuw controleren’ en alleen dat ene probleem wordt opnieuw gescand en vastgelegd
Documenten die u aan klanten kunt geven
- Eén pdf met voorblad, scanrapport en een overzicht van uw beveiligingsmaatregelen
- Een documentnummer, zodat de ontvanger kan controleren dat het niet is gewijzigd
- Conceptantwoorden op de beveiligingsvragenlijst van een klant (Excel), op basis van uw scangegevens
Gemaakt voor webbureaus en IT-dienstverleners
- Elke klant apart bewaken en per klant een rapport maken
- Rapporten met de naam en het logo van uw bureau
- Elke extra server kost minder, zodat veel klanten betaalbaar blijven
Pakket
Automatisch naar het doel gebracht
Alleen een maandbedrag tot u het doel bereikt. Bent u er, dan stopt de facturering en gaat u terug naar gratis bewaking.
DMARC-handhavingspakket
Betaald. Het volgt de route naar weigeren automatisch voor u.
Helemaal tot p=reject, volledig automatisch.
U voegt alleen één regel toe aan uw DNS en klikt om te bevestigen.
Om spoofing echt te stoppen, moet DMARC op de strengste instelling staan: p=reject. Maar als u die te snel verhoogt, kan uw eigen e-mail niet meer aankomen. Dit pakket leest de rapporten, controleert of het veilig is en brengt u stap voor stap verder, automatisch. Er komen geen mensen aan te pas.
Gratis (zien en begrijpen)
DMARC-handhavingspakket (brengt het voor u verder)
- Zet de stap automatisch hoger en leest onderweg de rapporten
- Brengt uw afzenders in kaart en vraagt u elk ervan te bevestigen
- Garantie op het doel (6 maanden)
- Bent u bij weigeren, dan blijft de bewaking gratis doorlopen
$ 19 per maand, tot u bij weigeren bentper domein
- • Bent u bij weigeren, dan blijft de bewaking van dat domein gratis doorlopen
- • Altijd opzegbaar
- • Gaan de prijzen omhoog, dan blijft uw huidige prijs gelijk
Garantie op het doel: Doet u uw deel en staat het domein binnen 6 maanden (180 dagen) na de start nog niet op weigeren, dan stoppen we met factureren en gaan we gratis door tot het zover is.
Uw deel: de regels die wij sturen aan uw DNS toevoegen en bevestigingen over afzenders beantwoorden. Dagen na 7 waarin een van beide op u wacht, tellen niet mee. Niet gedekt: als een van uw eigen afzenders geen SPF- of DKIM-verificatie ondersteunt en u die niet kunt stoppen of aanpassen.
De check is gratis. U ziet uw huidige stap, de route naar p=reject en een schatting van het aantal dagen.
Resultaten en betrouwbaarheid
Wij publiceren het bewijs dat dit elke dag draait
- 1Kwetsbaarheden in WordPress-plug-ins →Zoek bekendgemaakte kwetsbaarheden en de versies die ze oplossen op voor de top 3.000 plug-ins. Dagelijks bijgewerkt.
- 2Een ontvangen document controleren →Controleer of een Security Ready-document dat een leverancier u stuurde, ongewijzigd is sinds het werd gemaakt. Het bestand wordt niet geüpload.
- 14.225
- Controles op bekende kwetsbaarheden en verkeerde instellingen(versie van 12 nov)
- 5 gebieden
- E-mail, versleuteling, website, poorten en bekende kwetsbaarheden
- Elke scan
- Begint met het laden van de nieuwste controles
- A tot E
- Pdf-rapport met een algemeen cijfer
Dagelijks bijgewerkt
Nieuw gepubliceerde kritieke kwetsbaarheden
Twee keer per dag (6:00 en 18:00 JST) automatisch opgehaald uit een openbare database en vergeleken met de opzet van geregistreerde servers.
Laatst bijgewerkt 21 nov 2026, 18:31 JST
- Kritiek
Kritieke kwetsbaarheid in PHP(7)
Gepubliceerd 2026-11-20 · CVE-2026-129496
- Kritiek
Kritieke kwetsbaarheid in OpenSSL(2)
Gepubliceerd 2026-11-18 · CVE-2026-121481
- Kritiek
Kritieke kwetsbaarheid in Restrictions for BuddyPress
Gepubliceerd 2026-11-21 · CVE-2026-120539
- Kritiek
Kritieke kwetsbaarheid in DCS-935L
Gepubliceerd 2026-11-21 · CVE-2026-133680
- Kritiek
Kritieke kwetsbaarheid in Unstable Slope Management Program
Gepubliceerd 2026-11-21 · CVE-2026-129175
- Kritiek
Kritieke kwetsbaarheid in EB2, ELBC2000 en andere(2)
Gepubliceerd 2026-11-21 · CVE-2026-96805
- Kritiek
Kritieke kwetsbaarheid in nukeviet(2)
Gepubliceerd 2026-11-21 · CVE-2026-94567
- Kritiek
Kritieke kwetsbaarheid in MONAI Label
Gepubliceerd 2026-11-21 · CVE-2026-133968
Bron: NVD (U.S. National Institute of Standards and Technology) en CVE. Dit product gebruikt gegevens van de NVD API, maar wordt niet door de NVD onderschreven of gecertificeerd.
Voorbeeldscherm
Alleen wat voor u geldt, het ernstigste eerst
Spoedrespons beschikbaar! We waarschuwen u binnen een halve dag als er een relevante kwetsbaarheid verschijnt →Kritiek
0
Hoog
2
Gemiddeld
3
Laag
8
HoogEen privé-instellingenbestand (.env) is voor iedereen zichtbaar
shop.example.com
Oplossing: pas de instellingen van uw webserver aan zodat .env niet kan worden gedownload
HoogUw certificaat verloopt binnenkort (nog 9 dagen)
www.example.com
Veiligheid
Zorgen dat een scan nooit een aanval wordt
Slordig uitgevoerd lijkt een kwetsbaarheidsscan precies op een aanval. Het controleren van toestemming vormt de kern van hoe Security Ready werkt.
We scannen nooit zonder toestemming
We scannen alleen servers waarvoor iemand heeft verklaard de beheerder of een rechtmatige gemachtigde te zijn, en waarvoor de toestemming is vastgelegd. We leggen vast wie dat verklaarde, wanneer en vanaf waar, en we controleren de toegestane reikwijdte twee keer: bij de aanvraag van de scan en vlak voordat hij start.
Geen controles die schade kunnen aanrichten
We voeren geen belastingstests uit, proberen geen wachtwoorden met brute force en proberen geen standaardwachtwoorden.
Een limiet op hoe snel we verzoeken sturen
We blijven binnen de limiet voor verzoeken per seconde uit uw toestemming, en we draaien niet buiten de afgesproken uren.
Uw informatie blijft privé
We gebruiken geen testtools die afhankelijk zijn van externe callbackservers (zoals interactsh), en alleen de accounthouder kan de resultaten zien.
Direct te stoppen
Heeft iemand bezwaar, dan stopt één knop alle scans.
We scannen geen interne netwerken
Verwijst een naam naar een adres in een intern kantoor- of thuisnetwerk, dan scannen we het niet.
Wat we wel en niet kunnen
Voor de meeste bedrijven is dit stevige bescherming
De meeste aanvallen op servers beginnen bij ‘gaten die van buitenaf zichtbaar zijn’: verouderde software, per ongeluk gepubliceerde instellingenbestanden, databases die open staan naar het internet en certificaten die bijna verlopen. Security Ready is gespecialiseerd in het bewaken van deze gaten, telkens opnieuw als er een nieuwe kwetsbaarheid wordt gepubliceerd. Aan de andere kant kan het geen zwakke plekken vinden die menselijk denkwerk vragen. Ook wat we niet kunnen, vertellen we u eerlijk.
✓Wat Security Ready kan vinden
Software met gepubliceerde kwetsbaarheden
We beoordelen dit aan de hand van de versies van uw webserver, programmeertaal, database, CMS enzovoort. Is een versie van buitenaf niet te zien, voer dan uw opzet in en we controleren het toch.
Bestanden en pagina’s die nooit openbaar mogen zijn
Instellingenbestanden (zoals .env), gegevens van versiebeheer (.git) en blootgestelde beheer- of debugpagina’s.
Gevaarlijke deuren die open staan naar het internet
Of zaken als uw database of externe toegang tot de server van buitenaf bereikbaar zijn.
Problemen met versleuteling en certificaten
Verlopen of bijna verlopen certificaten (het identiteitsbewijs achter het slotje) en oude versleutelingsmethoden.
Bescherming tegen valse e-mails
Of SPF en DMARC goed zijn ingesteld.
Veranderingen die u niet opmerkte
Nieuw geopende deuren (poorten), vervangen software en vergeten zijtakken van uw webadres (subdomeinen).
!Wat een menselijke tester vraagt (dit kan Security Ready niet)
Fouten die specifiek zijn voor uw bedrijfsprocessen
Mazen in de regels van dat specifieke systeem, zoals ‘ik kan bestellingen van andere klanten zien’ of ‘door een stap over te slaan stapelen kortingen zich op’.
Mazen in toegangsrechten
Bijvoorbeeld een gewoon lid dat beheerfuncties kan gebruiken. Een mens moet vergelijken wat elke ingelogde gebruiker kan zien.
Volledige aanvalstests via invoerformulieren
Tests die elk scherm doorlopen en aanvallen proberen, zoals kwaadaardige opdrachten via een formulier sturen (SQL-injectie). Security Ready voert alleen standaardcontroles op basis van patronen uit.
De binnenkant van uw netwerk, en uw broncode
Onze interne scan controleert instellingen en verouderde software binnen in elke server, maar uw hele kantoornetwerk en het lezen van de programmacode zelf (broncodereview) vallen erbuiten.
Bescherming tegen aanvallen die mensen misleiden
Zoals medewerkers trainen in gerichte phishingmails, of uw interne regels beoordelen.
| Als uw website of server… | Wij raden aan |
|---|---|
| Een website zonder login, zoals een bedrijfspresentatie, vacaturepagina of blog | Security Ready alleen is in de meeste gevallen genoeg |
| Een website met een contactformulier of een formulier om brochures aan te vragen | Security Ready is vaak genoeg. Zijn uw formulieren maatwerk, laat ze dan minstens één keer door een mens testen |
| Ledenaccounts, een webwinkel of een reserveringssysteem | Combineer een test door mensen (ongeveer eens per jaar) met Security Ready daartussen |
| Bedrijfssystemen voor externe gebruikers die veel persoonsgegevens of geld verwerken | Tests door mensen zijn onmisbaar. Gebruik Security Ready voor de dagelijkse bewaking |
Niets vinden is geen garantie dat er geen kwetsbaarheden zijn. In elk rapport staat hoe we hebben gescand en wat de scan niet dekt.
Woordenlijst
Geen technische kennis nodig
Op het scherm en in rapporten gebruiken we waar mogelijk alledaagse woorden. Hier vindt u de termen die toch voorkomen, uitgelegd met eenvoudige vergelijkingen.
- Een zwakke plek in softwareKwetsbaarheid
- Een fout in software die iemand kan misbruiken. Wordt die gevonden, dan krijgt hij een nummer (een CVE) en wordt hij openbaar gemaakt; meestal verschijnt er een verbeterde versie. Blijft u de oude versie gebruiken, dan kunnen aanvallers dat gat benutten.
- Een deur naar uw serverPoort
- Een server heeft voor elke taak een aparte deur. Websites gebruiken deur 443, e-mail deur 25, enzovoort. Het is gevaarlijk om de deur naar een database of een beheertool open te laten voor het hele internet.
- Rondlopen en de deuren controlerenPoortscan
- Van buitenaf een voor een nagaan welke deuren openstaan. Security Ready doet dit alleen binnen de uren die u toestaat, en nooit sneller dan de limiet die u instelt.
- Opdrachten binnensmokkelen via een formulierSQL-injectie
- Een aanval waarbij databaseopdrachten worden verstopt in een contactformulier of inlogvak, om gegevens te stelen of te wijzigen. Om hierop te testen is een menselijke tester nodig, of de ‘diepere controle’ die we alleen met uw schriftelijke toestemming uitvoeren.
- Een verzegelde envelop en een identiteitsbewijsHTTPS en certificaten (TLS)
- HTTPS verzegelt de verbinding tussen de browser en uw server, zodat niemand onderweg kan meelezen. Het certificaat is het identiteitsbewijs van uw website. Verloopt het, dan tonen browsers een waarschuwing en kunnen klanten uw website niet openen.
- Het adresboek van het internetDNS
- Het systeem dat een naam als example.com koppelt aan het echte adres van uw server (het IP-adres). Wijzigt iemand dit zonder toestemming, dan kunnen uw bezoekers naar een nepsite worden gestuurd.
- Instellingen die valse e-mails op uw naam tegenhoudenSPF en DMARC
- Instellingen waarmee ontvangende mailservers echte e-mails van uw bedrijf kunnen onderscheiden van vervalsingen. Gmail en anderen eisen ze inmiddels van bedrijven die veel e-mail versturen.
- De instelling die nep-e-mails weigertp=reject (een DMARC-stap)
- DMARC kent drie stappen: alleen meekijken (p=none), naar de spammap sturen (p=quarantine) en weigeren (p=reject). Bij de strengste, p=reject, worden nep-e-mails uit naam van uw bedrijf tegengehouden voordat ze de inbox van de ontvanger bereiken.
- Hoe waarschijnlijk een aanval isEPSS
- Een voorspelling van hoe waarschijnlijk het is dat een gepubliceerde kwetsbaarheid in de komende 30 dagen bij echte aanvallen wordt gebruikt, dagelijks gepubliceerd door FIRST, een internationale organisatie. Wij gebruiken die voor de verwachting voor aanvallen.
- Een zijtak van uw webadresSubdomein
- Namen die aftakken van het domein van uw bedrijf, zoals shop.example.com of test.example.com. Oude testsites en campagnepagina’s blijven vaak draaien en worden vergeten.
- Het identificatienummer van een kwetsbaarheidCVE
- Een wereldwijd identificatienummer voor elke gepubliceerde kwetsbaarheid (bijvoorbeeld CVE-2025-12345). Daarmee kunt u opzoeken welke versies van welke software getroffen zijn.
- Alleen controleren wat er veranderd isIncrementele scan
- Een scan die alleen kijkt naar wat er sinds de vorige keer is veranderd en naar nieuw toegevoegde controles. Hij belast uw server nauwelijks en kan dus vaak draaien.
- Gratis software met openbare codeOpen source
- Software die iedereen kan inzien en die experts over de hele wereld steeds verbeteren. Security Ready gebruikt de standaard scantools die beveiligingsprofessionals echt gebruiken.
Prijzen
Uw eerste scan is gratis. Beslis na het zien van de resultaten of u doorgaat
Prijzen zijn per server per maand (één server = één hostnaam, bijv. www.example.com). Er zijn geen opstartkosten.
Gratis diepgaande scan
Voor iedereen die wil weten hoe het ervoor staat
$ 0
Eenmalig, geen betaalgegevens nodig
- Eén scan van buitenaf (1 server)
- Resultaten op het scherm en een pdf-rapport
- Hoe u elk gevonden probleem oplost
- Onze beste inschatting van uw besturingssysteem en software, ter bevestiging door u
Lite
Voor dagelijkse bewaking van buitenaf
$ 19/ maand per server (USD)
Extra servers $ 9 per stuk
- Elke dag lichte controles van buitenaf (certificaten, DNS, headers)
- Wekelijkse scans gericht op wat er veranderd is
- Twee keer per dag nieuwe kwetsbaarheden vergeleken met uw servers
- Direct een melding per e-mail als er iets wordt gevonden
- Maandelijks pdf-rapport
- Begeleiding tot het is opgelost (stappen, verzoekbrieven, voortgang, herinneringen aan wat openstaat en een verslag van elke oplossing)
Standard
Om ook binnenin te controleren, niet alleen buiten
$ 39/ maand per server (USD)
Extra servers $ 19 per stuk
- Alles uit Lite
- Interne scan: software en updatestatus binnen in uw servers en pc’s (Windows en Linux)
- Eén keer per maand een diepere controle (met uw schriftelijke toestemming)
- Hulp per e-mail
| Wat is inbegrepen | Gratis diepgaande scan | Lite | Standard |
|---|---|---|---|
| Lichte controles van buitenaf (certificaten, DNS, headers) | Eenmalig | Dagelijks | Dagelijks |
| Scans van buitenaf (poorten, versleuteling, headers, bekende zwakke plekken) | Eenmalig | Wekelijks | Wekelijks |
| Vergelijking met nieuw gevonden kwetsbaarheden | — | Twee keer per dag | Twee keer per dag |
| Meldingen per e-mail en chat | — | ○ | ○ |
| Bewaking van vervalste e-mail (DMARC-rapporten) | Tot 1 domein | 1 domein inbegrepen | 1 domein inbegrepen |
| Pdf-rapport | Eén | Maandelijks | Maandelijks |
| Begeleiding tot het is opgelost (stappen, verzoekbrieven, voortgang, herinneringen aan wat openstaat en een verslag van elke oplossing) | Alleen stappen en verzoekbrieven | ○ | ○ |
| Interne scan (software, updates en einde ondersteuning binnen in servers en pc’s) | — | — | ○ |
| Diepere controle (ZAP) | — | — | Maandelijks |
| Hulp per e-mail | — | — | ○ |
- • De getoonde prijzen gelden voor uw eerste server. Elke extra server kost $ 9 bij Lite en $ 19 bij Standard. Voorbeeld: 3 servers met Lite kosten $ 37 per maand. Prijzen zijn in Amerikaanse dollars; de Japanse consumptiebelasting geldt niet voor bedrijven buiten Japan.
- • Ook voor de gratis diepgaande scan moet u verklaren dat u de beheerder bent of een gemachtigde met toestemming van de beheerder. Zonder toestemming kunnen we websites niet scannen.
- • Tests door mensen (penetratietests) zijn niet inbegrepen. Hebt u die nodig, dan kunnen we u in contact brengen met een gespecialiseerd bedrijf.
- • Onze aansprakelijkheid is beperkt tot het totaal van de vergoedingen die u in de laatste 12 maanden hebt betaald (Servicevoorwaarden, artikel 11).
Prijzen van het pakket (een apart contract naast de abonnementen, tot u het doel bereikt)
DMARC-handhavingspakketPer domein, tot u bij p=reject bent$ 19 per maandBewaking van e-mailspoofing (DMARC-rapporten lezen) zit bij elk abonnement inbegrepen voor 1 domein (zie de tabel hierboven).
Veelgestelde vragen
V. Wat is het verschil met dure tests door mensen?+
Bij een test door mensen (een penetratietest) loggen experts in en lopen ze het systeem scherm voor scherm door, op zoek naar mazen die uniek zijn voor dat systeem, zoals ‘ik kan bestellingen van andere klanten zien’ of ‘een gewoon lid kan beheerfuncties gebruiken’. Dat kost doorgaans duizenden tot tienduizenden euro’s en gebeurt ongeveer één keer per jaar. Security Ready is geautomatiseerd en kan zulke mazen dus niet vinden. In plaats daarvan houdt het elke dag tegen lage kosten in de gaten of er gepubliceerde zwakke plekken, verouderde software, verkeerde instellingen en blootgestelde toegangen zijn, en laat het u binnen een halve dag weten als een nieuwe kwetsbaarheid u treft. Voor een website met bedrijfsinformatie is Security Ready alleen meestal genoeg. Hebt u ledenaccounts of een webwinkel, dan raden we aan het te combineren met een jaarlijkse test door mensen.
V. Wat kost een kwetsbaarheidsscan meestal?+
Handmatige tests door experts van een beveiligingsbedrijf kosten doorgaans duizenden tot tienduizenden euro’s per keer. Geautomatiseerde scantools kosten vaak honderden euro’s per maand. Omdat Security Ready zich richt op geautomatiseerd scannen van buitenaf, is uw eerste scan gratis en beginnen doorlopende abonnementen bij $ 19 per server per maand.
V. Kan ik gratis een kwetsbaarheidsscan krijgen?+
Ja. Uw eerste diepgaande scan is gratis (één server per bedrijf). Na het zien van de resultaten en het rapport beslist u of u doorgaat.
V. Kunnen jullie WordPress op kwetsbaarheden controleren?+
Ja. Zien we dat een website op WordPress draait, dan vergelijken we de WordPress-versie met gepubliceerde kwetsbaarheden en voeren we ook controles uit op bekende kwetsbaarheden in plug-ins en thema’s. Verouderde WordPress-installaties en plug-ins zijn een veelgebruikte route voor overname en defacement van websites.
V. Hoe zie ik of mijn website is overgenomen of beklad (defacement)?+
Een eenvoudige methode die ook de Japanse politie aanraadt: zoek in Google op ‘site:uwdomein’ en kijk of er pagina’s tussen staan die u niet herkent. Security Ready bewaakt zelf niet op defacement. In plaats daarvan controleert het elke dag van buitenaf op de zwakke plekken die tot overname en defacement leiden (verouderde software, open toegangen, bestanden die verborgen zouden moeten zijn, enzovoort) en vertelt het u hoe u ze dichtzet.
V. Kunnen jullie mijn bescherming tegen e-mailvervalsing (SPF en DMARC) controleren?+
Ja. We controleren van buitenaf of de instellingen die valse e-mails op uw naam tegenhouden (SPF en DMARC) aanwezig zijn en niet te zwak zijn. Ontbreekt er iets, dan tonen we voorbeeldinstellingen.
V. Helpt dit kleine bedrijven tegen ransomware?+
Het helpt de weg naar binnen af te sluiten. Volgens de Japanse Nationale Politie komen de meeste ransomware-aanvallen binnen via VPN-apparatuur of extern bureaublad (remote desktop) die aan het internet blootstaan. Security Ready vindt deze blootgestelde toegangen en de kwetsbaarheden die ze treffen, en waarschuwt u. Het vervangt geen back-ups of uw eigen interne beveiligingsmaatregelen.
V. Kan ik zonder toestemming de website van een ander bedrijf scannen?+
Nee. Vóór het scannen moet u verklaren dat u de beheerder bent of een gemachtigde met toestemming van de beheerder, en ermee akkoord gaan dat u verantwoordelijk bent voor schade door een scan zonder toestemming. Van de verklaring wordt een vastlegging bewaard (wie, wanneer en vanaf waar). Domeinen van de overheid en lokale overheden worden niet gescand op basis van alleen een registratie.
V. Onze server kreeg scanverkeer waar we niet om hadden gevraagd+
Excuses voor het ongemak. Laat ons via het contactformulier onderaan deze pagina de domeinnaam en de datum en tijd weten. We controleren het en stoppen de scans onmiddellijk. Heeft iemand een valse verklaring afgelegd, dan stellen we die persoon aansprakelijk volgens onze Servicevoorwaarden.
V. Belast scannen mijn server?+
Een beetje, maar we houden het klein. Dagelijks voeren we lichte scans uit die alleen kijken naar wat er veranderd is, en we begrenzen het aantal verzoeken per seconde. Zwaardere controles draaien alleen binnen de afgesproken uren.
V. Als er niets wordt gevonden, ben ik dan veilig?+
Niet per se. We gebruiken geautomatiseerde tools om te controleren wat vanaf het internet zichtbaar is, dus schermen achter een login en fouten die specifiek zijn voor uw bedrijfsprocessen vallen erbuiten. Voor belangrijke systemen raden we aan ze ook door experts te laten testen.
V. Moet ik iets op mijn server installeren?+
Nee. We controleren van buitenaf. U hoeft ook niets in de DNS te wijzigen.
V. En als mijn softwareversies van buitenaf niet te zien zijn?+
Op de pagina van elke server kunt u uw besturingssysteem, database, bibliotheken en hun versies invoeren. Met wat u invoert, zoeken we de kwetsbaarheden die op u van toepassing zijn.
V. Hoe zien de rapporten eruit?+
U kunt ze op het scherm bekijken of als A4-pdf downloaden. Ze bevatten een algemeen cijfer (A tot E), de lijst met bevindingen, wat u moet doen, en hoe we hebben gescand en wat de scan niet dekt.
Neem contact op
U kunt hier ook uw gratis diepgaande scan aanvragen. Vertel ons ongeveer hoeveel servers u hebt, dan laten we zien hoe u begint.
Voor de gebruiksvoorwaarden verwijzen we naar onze Servicevoorwaarden.