Security Ready
Scansione delle vulnerabilità e DMARC.
Il responsabile della sicurezza che la tua azienda non ha.
L'unico servizio di scansione che ti segue fino alla soluzione* →
* Nostra ricerca interna (novembre 2026)
Punti deboli nel tuo sito web e nei tuoi server, ed e-mail false inviate a tuo nome. Ogni giorno controlliamo le basi della sicurezza che non si possono trascurare, e ti inviamo solo ciò che ti riguarda, insieme a cosa fare. Ciò che si può portare avanti, lo portiamo avanti in automatico.
Non facciamo le correzioni, né la risposta agli incidenti dopo un attacco. Controlliamo, ti avvisiamo e portiamo avanti le cose.
- 14,225controlli
- Confrontato con un insieme mondiale di controlli (vedi cosa controlliamo) →
- 2090plugin
- Database delle vulnerabilità dei plugin WordPress (15.755 voci) →
- Due volte al giorno
- Le nuove vulnerabilità vengono acquisite e confrontate automaticamente (vedi le più recenti) →
- 1 dominio
- La sorveglianza dello spoofing e-mail è gratis →
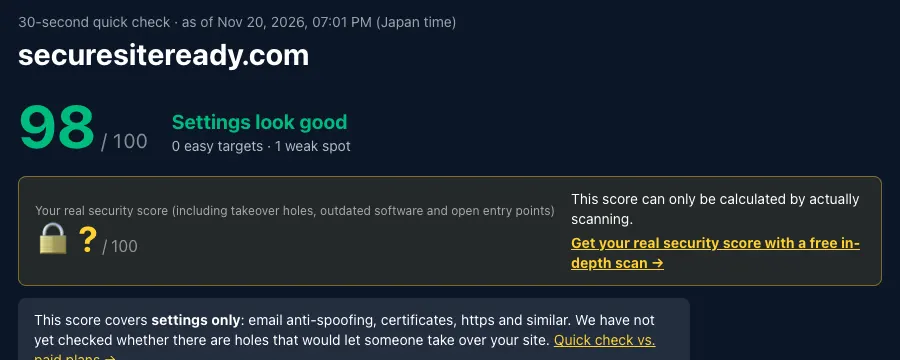
Le suona familiare?
Nessuno si occupa della sicurezza
Avete un sito web e dei server, ma nessuno verifica se sono sicuri. Non sa da dove cominciare.
I test di sicurezza costano cari, quindi si fanno al massimo una volta l'anno
Un test eseguito da una società di sicurezza costa di solito da qualche migliaio a decine di migliaia di euro ogni volta. Le nuove vulnerabilità pubblicate nel frattempo passano inosservate.
I risultati sono pieni di gergo tecnico
Anche quando riceve il report, non capisce quali problemi siano davvero pericolosi né cosa dovrebbe fare.
Security Ready colma il vuoto tra un test e l'altro perché è economico, frequente e facile da capire.
Secondo un'indagine della Polizia Nazionale giapponese (primo semestre 2025), oltre l'80% delle infezioni da ransomware è entrato da punti di accesso visibili da internet (dispositivi VPN e desktop remoto).Vedi le fonti
Quale di queste situazioni ti somiglia?
Le nostre e-mail non arrivano, oppure temo e-mail false a nostro nomeIl controllo DMARC è gratis: mostra la tua fase attuale e un percorso verso reject con una stima dei giorni. Il Pacchetto di rafforzamento DMARC è a pagamento: segue quel percorso per te, in automatico.
Voglio sapere se il nostro sito web e i nostri server sono sicuri
Usiamo WordPress
Servizi
Due servizi
La scansione è la base che sorveglia di continuo; il pacchetto ti porta a un traguardo e poi si ferma. La sorveglianza DMARC per un dominio è inclusa nella scansione.
La base che sorveglia di continuo
Scansione delle vulnerabilità
Scansioniamo il tuo sito web e i tuoi server ogni giorno e ti segnaliamo solo ciò che ti riguarda, con come correggerlo.
Acquisiamo le nuove vulnerabilità due volte al giorno (6:00 e 18:00 JST) e ti avvisiamo entro mezza giornata se una riguarda il tuo server →A pagamento: da 19 $ al mese
La prima scansione è gratis
La prima scansione è gratis: scansioniamo a fondo un server, anche dall'interno.
Ti porta al traguardo
Pacchetto di rafforzamento DMARC
Porta la tua protezione contro lo spoofing delle e-mail (DMARC) fino all'impostazione più forte, p=reject, in modo completamente automatico.
A pagamento: 19 $ al mese
Fino al raggiungimento di reject
Il controllo gratuito mostra la tua fase attuale e il percorso verso reject. Questo pacchetto (a pagamento) segue quel percorso per te, in automatico.
A chi si rivolge
Piccole imprese con un proprio sito web o server
Anche senza un addetto alla sicurezza, saprà cosa correggere.
Web agency e società di manutenzione che gestiscono i server dei clienti
Tenga separato ogni cliente e consegni i report direttamente ai clienti.
Capogruppo che vogliono supervisionare le società del gruppo
Vedete in un unico elenco il numero di problemi non corretti in tutto il gruppo, mentre il personale di ciascuna società vede solo i propri.
Gratis, senza registrazione
Provalo gratis
Gli strumenti gratuiti sono versioni una tantum della nostra sorveglianza. Con i servizi, gli stessi controlli vengono eseguiti ogni giorno, in automatico.
Basta inserire il Suo dominio. Controlliamo la protezione contro le e-mail contraffatte, il certificato e le impostazioni di base usando solo informazioni pubbliche.
Con il servizio: Una scansione approfondita ogni giornoScansione delle vulnerabilità (a pagamento) →
Inserisci semplicemente il tuo dominio per vedere le impostazioni SPF e DMARC, la fase attuale e un punteggio. Senza registrazione.
Con il servizio: Sorveglianza DMARC (1 dominio gratis)Scansione delle vulnerabilità (a pagamento) →
Calcoliamo cosa fare, e in che ordine, per portare il tuo dominio all'impostazione più forte (p=reject), e quanti giorni servono più o meno. Compare nel risultato del controllo dello spoofing e-mail.
Con il servizio: Seguire i passi (automatico)Pacchetto di rafforzamento DMARC (a pagamento) →
Cerca tra i 3.000 plugin più usati le vulnerabilità pubblicate e le versioni che le correggono. Inserisci la tua versione per vedere solo ciò che ti riguarda.
Con il servizio: Confronto quotidiano tramite il nostro plugin WordPressScansione delle vulnerabilità (a pagamento) →
Scansione delle vulnerabilità (piani: Lite / Standard)
Dentro la scansione
Scansioniamo il tuo sito web e i tuoi server in automatico ogni giorno. Delle cinque funzioni qui sotto, la sorveglianza dello spoofing e-mail (1 dominio) fa parte del servizio di scansione.
Termini come EPSS e CVE sono spiegati nel Glossario.
Oltre la scansione
Cinque funzioni che trovi raramente negli scanner per piccole imprese
Una previsione degli attacchi informatici per la Sua azienda
Confrontiamo le vulnerabilità che gli attaccanti stanno usando oggi (l'elenco della CISA statunitense) e la probabilità che ciascuna venga sfruttata (EPSS) con il software che usa, e mostriamo il Suo rischio come una previsione meteo, con i motivi e cosa fare.
Temporale: aggiorni oggi il dispositivo VPN
Motivo: CVE attivamente sfruttato dagli attaccanti
Risposta automatica al questionario di sicurezza di un cliente
Carichi il questionario Excel che Le ha inviato un cliente. Compiliamo le risposte e le prove dai risultati reali delle Sue scansioni; ciò che non possiamo dimostrare viene indicato come «da verificare», mai inventato. Il file non viene conservato.
D. Applicate gli aggiornamenti di sicurezza?
R. Sì; prova: scansioni quotidiane, nessun aggiornamento in ritardo
Sorveglianza dei siti falsi e dei domini somiglianti
Cerchiamo domini appena registrati che imitano il Suo (una lettera scambiata, un «-shop» in più, un'altra desinenza) usando solo i registri pubblici dei certificati e il DNS, e La avvisiamo prima che vengano usati per ingannare i Suoi clienti.
Nuovo: lasuaazienda-shop.com (ha l'email)
Cosa fare: verificarlo, poi segnalarlo
Sorveglianza dello spoofing e-mail
Vengono inviate e-mail a nome della tua azienda da posti che non conosci? Leggiamo automaticamente i rapporti giornalieri (rapporti DMARC) e ti avvisiamo degli invii sospetti. Vedi anche a che fase è la tua impostazione (solo monitoraggio / cartella spam / rifiuto).
Novità: 12 e-mail che usano il tuo dominio da un mittente sconosciuto
Cosa fare: verifica se è tuo
Portare l'impostazione fino alla fase più forte è ciò che fa il Pacchetto di rafforzamento DMARC, in automatico.Vedi il Pacchetto di rafforzamento DMARC →
Scopri di più →Avvisi e domande su LINE
I rilievi urgenti arrivano su LINE e può rispondere con una domanda («cosa devo fare?») ricevendo una risposta basata sui Suoi rilievi.
Urgente: un plugin WordPress va aggiornato
Lei: cosa devo fare? → risposta passo dopo passo
Come funziona
Quattro passi per iniziare il monitoraggio
- 1
Confermi di poter scansionare il sito
Indichi se è l'amministratore del sito o un incaricato con il permesso dell'amministratore (ad esempio una web agency) e spunti la casella per assumersene la responsabilità. Nessuna modifica al DNS.
- 2
Registri cosa può essere scansionato
Registri cosa può essere controllato, per quanto tempo, in quali orari e il numero massimo di richieste al secondo. Tutto ciò che è al di fuori viene fermato automaticamente.
- 3
Scansioniamo in automatico
Prima di ogni scansione carichiamo i controlli più recenti. Se qualcosa è cambiato dall'ultima volta, vengono aggiunti automaticamente controlli più dettagliati.
- 4
Riceve solo ciò che La riguarda
La Sua schermata mostra solo i problemi che riguardano i Suoi server, ciascuno con cosa fare. Può scaricare il report in PDF.
Risposta alle emergenze
Quando viene pubblicata una vulnerabilità che riguarda i Suoi server, La avvisiamo entro mezza giornata
Non serve aspettare la prossima scansione programmata. Importiamo le nuove vulnerabilità due volte al giorno (6:00 e 18:00 JST), selezioniamo solo quelle che corrispondono alla configurazione dei Suoi server (sistema operativo, software e versioni) e La avvisiamo subito.
- 1
Pubblicazione
Una nuova vulnerabilità viene resa pubblica
Una vulnerabilità critica viene aggiunta a un database pubblico.
- 2
6:00 e 18:00 JST
La confrontiamo con i Suoi server
Due volte al giorno importiamo le nuove vulnerabilità e verifichiamo se riguardano i sistemi operativi, il software e le versioni registrati per i Suoi server.
- 3
Appena c'è una corrispondenza
La avvisiamo via email, Slack e altro
Le diciamo in parole semplici quale server è a rischio, qual è il problema e come correggerlo.
- 4
Negli orari consentiti
Scansioniamo solo quella vulnerabilità
Se attiva le scansioni automatiche, verifichiamo dall'esterno se il Suo server è davvero interessato.
Una classica scansione programmata
Esegue gli stessi controlli alla stessa ora, e basta. Non si vede quando una nuova vulnerabilità è stata aggiunta ai controlli.
Security Ready
Mostra a schermo quando sono state importate le ultime vulnerabilità. Quando ne compare una che La riguarda, verifichiamo proprio quella vulnerabilità e Le inviamo il risultato e cosa fare.
Il sito è già stato violato o mostra un avviso di virus? Inizi da cosa fare nella prima ora. Security Ready non ripulisce i siti violati, ma La aiuta poi a chiudere la via d'accesso. Può consultare le vulnerabilità note dei plugin WordPress nel nostro elenco delle vulnerabilità dei plugin.
Cosa controlliamo
Siti web, server e WordPress, controllati in cinque aree
«Solo vista dall'esterno» non pesa quasi per nulla sul server. I controlli «Standard» si svolgono solo negli orari concordati con Lei.
| Area | Cosa scopre | Come verifichiamo |
|---|---|---|
| Protezione contro le email false | Se ha le impostazioni che bloccano le email false inviate a nome della Sua azienda (SPF e DMARC) e se la Sua rubrica (DNS) è stata modificata a Sua insaputa | Solo vista dall'esterno |
| Connessioni cifrate (HTTPS) | Se la carta d'identità dietro il lucchetto (il certificato) è scaduta, o se sono ancora attivi metodi di cifratura vecchi e facili da violare | Solo vista dall'esterno |
| Impostazioni di base del sito | Quali software e versioni usa, le impostazioni che dicono ai browser come gestire il sito in sicurezza e come vengono conservate nel browser le informazioni di accesso | Solo vista dall'esterno |
| Le porte aperte del server | Se sono aperte porte che non dovrebbero mai essere esposte a internet, come quelle del database o dell'accesso di amministrazione | Standard |
| Punti deboli pubblicati (vulnerabilità) ed errori di configurazione | Se La riguardano vulnerabilità pubblicate nel mondo e se sono visibili file o pagine di amministrazione che dovrebbero restare nascosti | Standard |
| Scansione interna (dentro server e PC) | Le versioni di tutto il software installato su Windows e Linux, se Windows Update si è fermato, se si usano ancora Windows o Office non supportati e se è installato software di controllo remoto (tramite un programma di ispezione in sola lettura) | Agisce all'interno |
Usiamo strumenti di scansione open source standard (il loro codice è pubblico) su cui fanno affidamento i professionisti della sicurezza di tutto il mondo: nmap, nuclei, testssl.sh, httpx e altri.
Quando troviamo un punto debole
Non ci fermiamo a trovarlo
- 1
Compare sulla Sua schermata
I rilievi sono elencati a partire dai più gravi, ciascuno con cosa fare.
- 2
Quelli seri vengono inviati subito
I rilievi di gravità Critica e Alta vengono inviati subito su Slack, Teams o Discord.
- 3
Lo corregga o lo inoltri
Ti mostriamo i passaggi per il tuo server (la versione attuale, quella a cui aggiornare e il comando esatto o il punto del pannello di amministrazione). Se non puoi correggere da solo, raggruppa più segnalazioni in un'unica richiesta pronta da inviare alla tua web agency o al tuo provider, con una scadenza suggerita. Se hai un motivo per non correggere qualcosa, puoi annotarlo e segnarlo come «Nessuna azione necessaria».
- 4
Confermiamo la correzione in automatico
Se un problema è sparito alla scansione successiva o al controllo che facciamo due volte al giorno, passa tra i «Risolti». Quando e come è stata confermata ogni correzione resta come «registro delle correzioni» nella documentazione da consegnare ai clienti. Se ricompare, te lo segnaliamo.
Vedi a colpo d'occhio quanto manca alla soluzione
Dopo l'accesso vedi quante segnalazioni sono aperte, in attesa di conferma o ricomparse, la tua percentuale di risoluzione (la quota di segnalazioni risolte) e da quanti giorni è aperto il problema grave più vecchio. Finché resta qualcosa da correggere, ti inviamo un riepilogo via e-mail ogni lunedì, e solo in quel caso.
Security Ready non modifica mai nulla sui Suoi server.
Report
Un PDF per informare il team o riferire ai clienti
- ✓Valutazione complessiva (da A a E) e numero di rilievi per ogni gravità
- ✓Elenco dei rilievi, ciascuno con cosa fare
- ✓Cosa è stato corretto nel periodo e le modifiche ai Suoi server
- ✓Come abbiamo scansionato e cosa questo report non può coprire
- ✓Disponibile per server e per azienda
L'esempio è una vera scansione di un nostro server di prova, lasciato volutamente con punti deboli. Sono stati sostituiti con nomi inventati solo il nome dell'azienda, i nomi dei server e gli indirizzi. L'esempio è in giapponese; i Suoi report vengono prodotti nella Sua lingua.
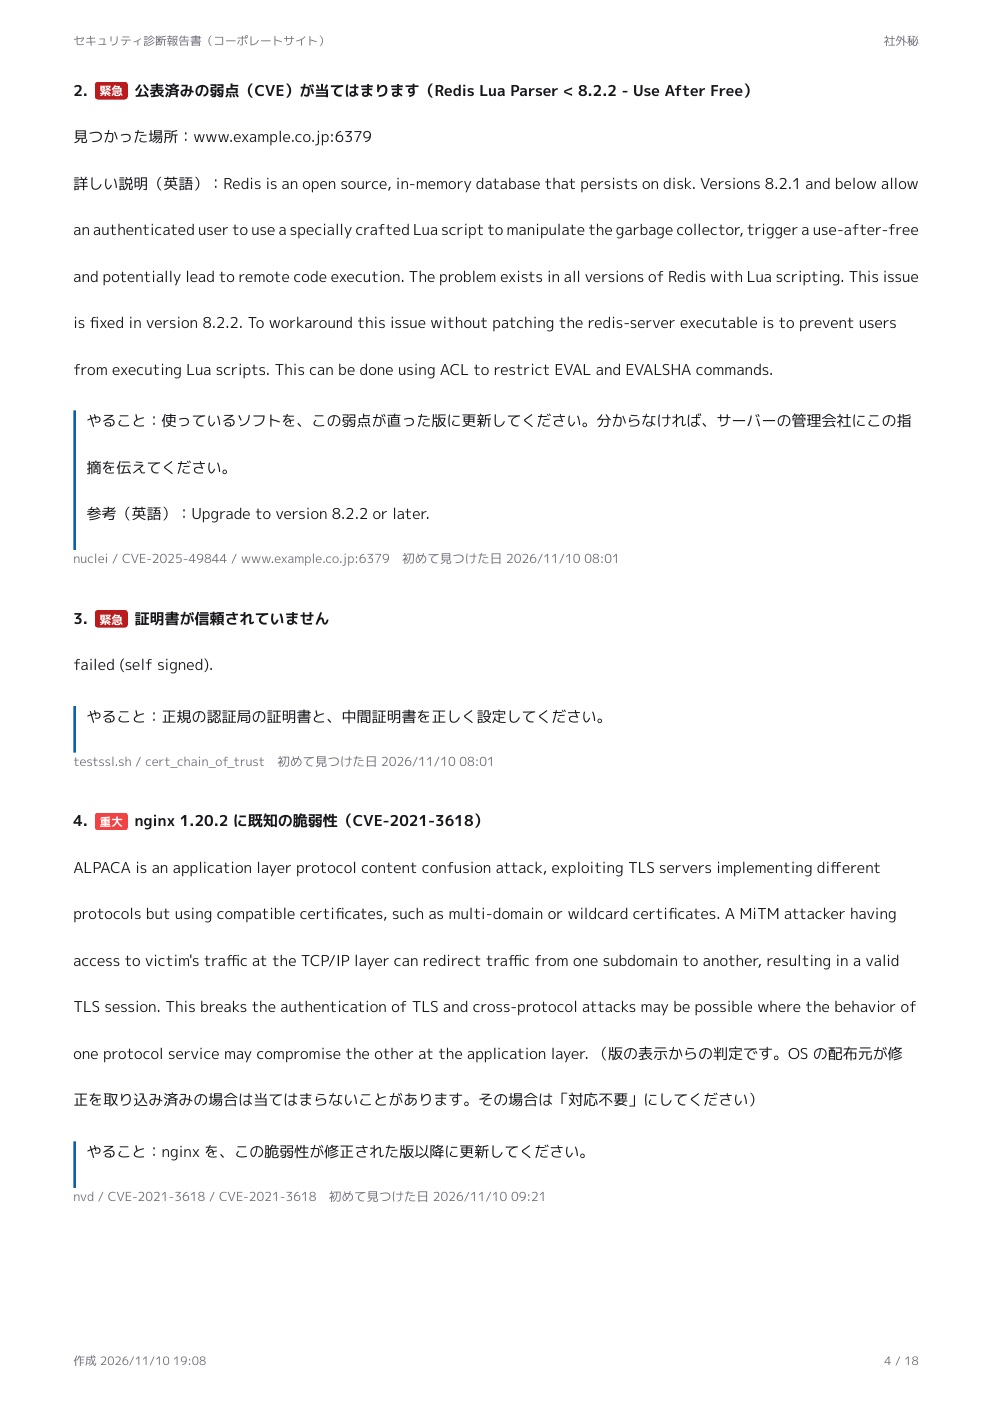
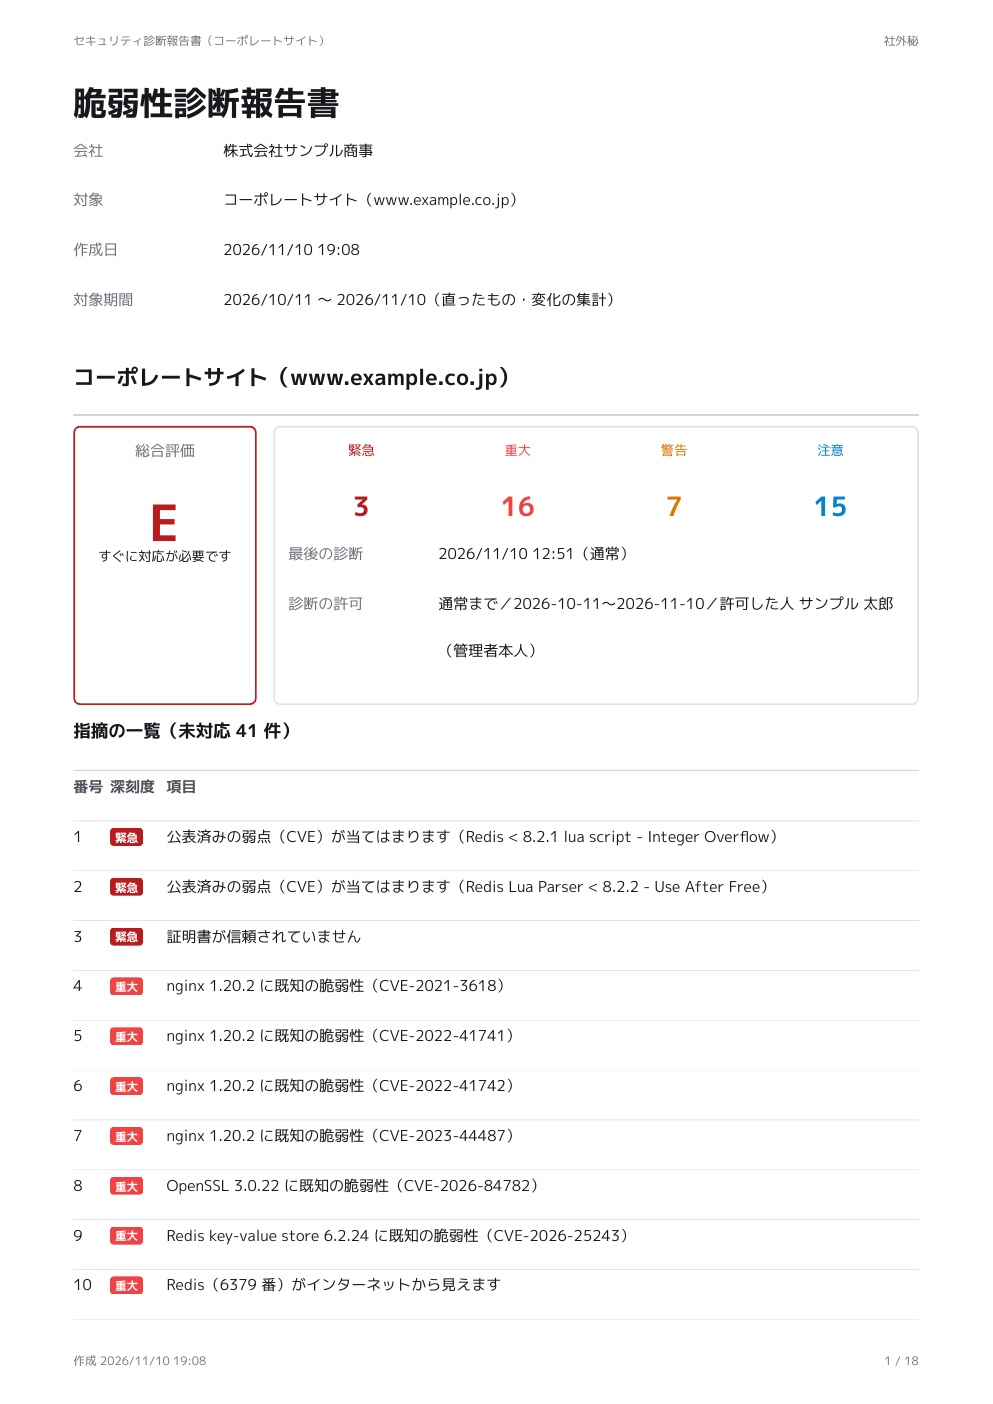 Vedi tutte le 18 pagine (PDF, in giapponese)
Funzioni
Solo ciò che serve vedere, in parole comprensibili
Per WordPress basta installare un plugin
Installi il nostro plugin e ogni giorno verifichiamo se WordPress stesso, i plugin, i temi e PHP sono obsoleti. Segnaliamo anche i plugin rischiosi non più mantenuti. Funziona anche su hosting condiviso.
Trovare porte d'ingresso che non conosceva
Ogni mattina cerchiamo nei registri pubblici dei certificati sottodomini dimenticati, come vecchi siti di campagne o server di prova. Se uno punta a qualcosa che non esiste più e potrebbe essere preso da altri, La avvisiamo subito.
Un punteggio confrontato con il Suo settore
Trasformiamo il peso dei problemi non corretti in un punteggio su 100 e mostriamo la Sua posizione nel settore e in generale. (Non mostriamo mai a nessuno nomi o punteggi di altre aziende.)
Controlliamo dall'esterno e dall'interno
Oltre alla scansione da internet, un programma di ispezione in sola lettura guarda dentro i Suoi server e PC (Windows e Linux). Verifica software obsoleto, se firewall e antivirus sono attivi, le regole sulle password e persino backdoor installate sul sito (segni di intrusione).
Solo ciò che La riguarda
Non elenchiamo tutte le vulnerabilità del mondo. Mostriamo solo i problemi che corrispondono alla configurazione dei Suoi server, a partire dai più gravi.
«Cosa fare» in parole semplici
Ogni rilievo è accompagnato da una breve nota su come correggerlo. La gravità ha quattro livelli: Critica, Alta, Media e Bassa.
Scansioni frequenti e leggere di ciò che è cambiato
Eseguiamo solo i controlli per le vulnerabilità appena pubblicate ed esaminiamo ciò che è cambiato dall'ultima volta. Il carico sul server è minimo, quindi possiamo scansionare spesso.
Una scheda per ogni server
Tenga in un unico posto la configurazione di ogni server (sistema operativo, web server, database e relative versioni), lo storico delle scansioni, le registrazioni delle autorizzazioni e il responsabile.
Confronto con le altre opzioni
In cosa siamo bravi come strumento di scansione, e cosa non possiamo fare
Includiamo anche le righe in cui Security Ready perde. ○ Sì △ In parte × No
| Test eseguiti da persone | Scanner automatici per siti web | Servizi di monitoraggio continuo non giapponesi | Security Ready | |
|---|---|---|---|---|
| Costo tipico | Da qualche migliaio a decine di migliaia di dollari USA per test | Da decine a centinaia di euro al mese | Da alcune centinaia di euro al mese in su | Da 19 $/mese (primo server). Prima scansione gratis |
| Con che frequenza | Circa una volta l'anno | Quando serve | Sempre | Controlli e confronti quotidiani + scansioni negli orari che sceglie + controlli automatici quando compare una vulnerabilità pertinente |
| Tiene il passo con le vulnerabilità appena pubblicate | × | △ | ○ | ○ |
| Mostra solo ciò che La riguarda | ○ Scelto da una persona | △ | △ | ○ |
| Cosa fare, in parole semplici | ○ | △ | × Inglese tecnico | ○ |
| Registrazione dei permessi e arresto automatico fuori dall'ambito consentito | ○ Per contratto | △ | △ | ○ |
| Gestire più aziende separatamente | × | △ | ○ | ○ |
| File esposti, porte aperte, certificati e impostazioni email | ○ | ○ | ○ | ○ |
| Tentare davvero attacchi tramite i moduli (come la SQL injection) | ○ | ○ | △ | △ Solo con consenso scritto |
| Scansione interna (software e aggiornamenti dentro server e PC) | ○ Spesso a pagamento extra | △ | × | ○ Windows e Linux |
| Falle nei processi aziendali e nei diritti di accesso | ○ | × | × | × |
Le altre colonne mostrano tendenze generali per ciascun tipo di prodotto o servizio. I singoli prodotti possono differire.
Basta questo?
La maggior parte degli attacchi alle piccole imprese parte da punti deboli visibili dall'esterno
Ecco da dove entrano davvero gli attacchi secondo le ricerche del governo giapponese, accanto a ciò che Security Ready controlla ogni settimana.
Agenzia nazionale di polizia giapponese: da dove è entrato il ransomware (primo semestre 2025, 45 casi)
Oltre l'80% è entrato da punti deboli in porte d'ingresso visibili da internet (dispositivi VPN e desktop remoto). Security Ready controlla ogni settimana le porte d'ingresso aperte e le vulnerabilità note del software che vi gira, e il giorno in cui viene pubblicata una vulnerabilità critica controlla quello stesso giorno.
IPA (l'agenzia giapponese per la promozione delle tecnologie dell'informazione): principali punti deboli trovati scansionando dall'esterno 126 piccole imprese
| Punto debole trovato | Security Ready |
|---|---|
| Connessioni non cifrate (HTTP, FTP) | ○ |
| Certificati scaduti o autofirmati | ○ |
| Database visibili dall'esterno | ○ |
| Contenuti Git o file di impostazioni visibili | ○ |
| Vulnerabilità note (OpenSSH, ecc.) | ○ |
| Intestazioni di sicurezza mancanti | ○ |
| Problemi con SPF o DMARC | ○ |
| Cookie senza flag di sicurezza | ○ |
| Pagine di accesso VPN o di amministrazione visibili | ○ |
| Trasferimento di zona DNS configurato male | △ In arrivo |
△ indica che stiamo ancora sviluppando questa parte. Ciò che non possiamo fare è indicato con onestà in «Cosa possiamo e non possiamo fare».
Gli stessi strumenti usati dagli esperti
nmap, nuclei, OWASP ZAP e testssl.sh: strumenti open source usati dai professionisti della sicurezza in tutto il mondo, con nuovi controlli aggiunti ogni volta che viene pubblicato un nuovo punto debole.
14.225 controlli
Vulnerabilità pubblicate, file che non dovrebbero mai essere visibili, cifratura vecchia, porte lasciate aperte e impostazioni contro le email false, tutto controllato insieme.
Onesti sui limiti
I test approfonditi delle schermate dietro un login e le falle nei processi aziendali richiedono un tester umano. Abbinarci a un test eseguito da persone una volta l'anno Le dà tranquillità.
Fonti (in giapponese): Agenzia nazionale di polizia, «Minacce nel cyberspazio nel primo semestre 2025» (come pubblicato dalla polizia della prefettura di Nagasaki) / IPA, sintesi del rapporto sulle valutazioni ASM e casi di studio (pubblicato a marzo 2026)
Trovare i problemi è solo l'inizio
Corretto, pronto da inviare e facile da affidare ad altri
Molti scanner si fermano dopo aver trovato i problemi. Security Ready La aiuta anche in ciò che viene dopo: correggere, mostrarlo ai clienti e passarlo a qualcun altro.
Dal rilievo alla correzione
- Istruzioni di correzione per il servizio che usa davvero: Vercel, Cloudflare, WordPress e altri
- Se non può correggerlo da solo, una richiesta pronta da inviare alla Sua web agency o al provider di hosting
- Prema «Corretto – ricontrolla»: quel singolo problema viene riscansionato e registrato
Documenti da consegnare ai clienti
- Un unico PDF con copertina, report della scansione e un riepilogo delle tue misure di sicurezza
- Un numero di documento, così il destinatario può verificare che non sia stato modificato
- Bozze di risposta al questionario di sicurezza di un cliente (Excel), basate sui Suoi registri di scansione
Pensato per web agency e fornitori IT
- Monitori ogni cliente separatamente e produca un report per ciascuno
- I report riportano il nome e il logo della Sua agenzia
- Ogni server aggiuntivo costa meno, così anche molti clienti restano convenienti
Verifichi che un documento ricevuto non sia stato modificato
Pacchetto
Portato al traguardo, in automatico
Un canone mensile solo finché non raggiungi il traguardo. Una volta arrivato, l'addebito si ferma e torni alla sorveglianza gratuita.
Pacchetto di rafforzamento DMARC
A pagamento. Segue il percorso verso reject per te, in automatico.
Fino a p=reject, in modo completamente automatico.
Devi solo aggiungere una riga al DNS e cliccare per confermare.
Per fermare davvero lo spoofing, DMARC deve essere all'impostazione più forte, p=reject. Ma alzarla troppo in fretta può impedire alle tue stesse e-mail di arrivare. Questo pacchetto legge i rapporti, verifica che sia sicuro e ti fa salire passo dopo passo, in automatico. Senza intervento umano.
Gratis (vedere e capire)
Pacchetto di rafforzamento DMARC (lo porta avanti per te)
- Alza la fase in automatico, leggendo i rapporti man mano
- Fa l'inventario dei tuoi mittenti e ti chiede di confermare ciascuno
- Garanzia di arrivo (6 mesi)
- Una volta raggiunto reject, la sorveglianza continua gratis
19 $ al mese, fino al raggiungimento di rejectper dominio
- • Una volta raggiunto reject, la sorveglianza di quel dominio continua gratis
- • Disdici quando vuoi
- • Se i prezzi aumentano, il tuo prezzo attuale resta invariato
Garanzia di arrivo: Se fai la tua parte e il dominio non ha raggiunto reject entro 6 mesi (180 giorni) dall'inizio, smettiamo di addebitare e continuiamo gratis finché non ci arriva.
La tua parte: aggiungere al DNS i record che ti inviamo e rispondere alle conferme dei mittenti. I giorni oltre 7 in cui una delle due cose aspetta te non vengono contati. Non coperto: se uno dei tuoi mittenti non supporta l'autenticazione SPF o DKIM e non puoi né fermarlo né modificarlo.
Il controllo è gratis. Mostra la tua fase attuale, il percorso verso p=reject e una stima dei giorni.
Risultati e affidabilità
Pubblichiamo la prova che funziona ogni giorno
- 1Vulnerabilità dei plugin WordPress →Consulta le vulnerabilità pubblicate e le versioni che le correggono per i 3.000 plugin più usati. Aggiornato ogni giorno.
- 2Verifica un documento ricevuto →Verifichi che un documento Security Ready inviato da un fornitore non sia stato modificato dalla sua creazione. Il file non viene caricato.
- 14.225
- Controlli per vulnerabilità note ed errori di configurazione(versione del 12 nov)
- 5 aree
- Email, cifratura, sito web, porte e vulnerabilità note
- A ogni scansione
- Si parte caricando i controlli più recenti
- Da A a E
- Report PDF con valutazione complessiva
Aggiornato ogni giorno
Vulnerabilità critiche appena pubblicate
Importate automaticamente da un database pubblico due volte al giorno (6:00 e 18:00 JST) e confrontate con la configurazione dei server registrati.
Ultimo aggiornamento 21 nov 2026, 18:31 JST
- Critica
Vulnerabilità critica in PHP(7)
Pubblicata il 2026-11-20 · CVE-2026-129496
- Critica
Vulnerabilità critica in OpenSSL(2)
Pubblicata il 2026-11-18 · CVE-2026-121481
- Critica
Vulnerabilità critica in Restrictions for BuddyPress
Pubblicata il 2026-11-21 · CVE-2026-120539
- Critica
Vulnerabilità critica in DCS-935L
Pubblicata il 2026-11-21 · CVE-2026-133680
- Critica
Vulnerabilità critica in Unstable Slope Management Program
Pubblicata il 2026-11-21 · CVE-2026-129175
- Critica
Vulnerabilità critica in EB2, ELBC2000 e altri(2)
Pubblicata il 2026-11-21 · CVE-2026-96805
- Critica
Vulnerabilità critica in nukeviet(2)
Pubblicata il 2026-11-21 · CVE-2026-94567
- Critica
Vulnerabilità critica in MONAI Label
Pubblicata il 2026-11-21 · CVE-2026-133968
Fonte: NVD (National Institute of Standards and Technology degli Stati Uniti) e CVE. Questo prodotto utilizza dati dell'API NVD ma non è approvato né certificato dall'NVD.
Schermata di esempio
Solo ciò che ti riguarda, il più grave per primo
Risposta alle emergenze disponibile! Ti avvisiamo entro mezza giornata quando compare una vulnerabilità rilevante →Critica
0
Alta
2
Media
3
Bassa
8
AltaUn file di impostazioni riservato (.env) è visibile a chiunque
shop.example.com
Per correggere: modifichi le impostazioni del web server in modo che .env non si possa scaricare
AltaIl certificato scade a breve (mancano 9 giorni)
www.example.com
Sicurezza
Fare in modo che una scansione non diventi mai un attacco
Se fatta con leggerezza, una scansione delle vulnerabilità sembra in tutto e per tutto un attacco. La verifica dei permessi è il cuore del funzionamento di Security Ready.
Non scansioniamo mai senza permesso
Scansioniamo solo i server per cui qualcuno ha dichiarato di essere l'amministratore o un incaricato legittimo, e il permesso è registrato. Registriamo chi l'ha dichiarato, quando e da dove, e verifichiamo l'ambito consentito due volte: quando la scansione viene richiesta e subito prima dell'esecuzione.
Nessun controllo che possa causare danni
Non eseguiamo test di carico, non tentiamo password a forza bruta e non proviamo le password predefinite.
Un limite alla velocità delle richieste
Restiamo entro il limite di richieste al secondo fissato nel Suo permesso e non lavoriamo al di fuori degli orari concordati.
Le Sue informazioni restano riservate
Non usiamo strumenti di test che si appoggiano a server di callback esterni (come interactsh), e solo il titolare dell'account può vedere i risultati.
Si può fermare all'istante
Se qualcuno solleva un dubbio, un pulsante ferma tutte le scansioni.
Non scansioniamo reti interne
Se un nome punta a un indirizzo di una rete interna d'ufficio o domestica, non lo scansioniamo.
Cosa possiamo e non possiamo fare
Per la maggior parte delle aziende è una protezione solida
La maggior parte degli attacchi ai server parte da «falle visibili dall'esterno»: software obsoleto, file di impostazioni pubblicati per errore, database lasciati aperti su internet e certificati in scadenza. Security Ready è specializzato nel sorvegliare queste falle, e lo fa di nuovo ogni volta che viene pubblicata una nuova vulnerabilità. D'altra parte, non può trovare i punti deboli che richiedono il ragionamento umano per essere scoperti. Le diciamo con onestà anche cosa non possiamo fare.
✓Cosa può trovare Security Ready
Software con vulnerabilità pubblicate
Lo valutiamo dalle versioni del web server, del linguaggio di programmazione, del database, del CMS e così via. Se una versione non si vede dall'esterno, inserisca la Sua configurazione e la controlleremo comunque.
File e pagine che non dovrebbero mai essere pubblici
File di impostazioni (come .env), dati del controllo di versione (.git) e pagine di amministrazione o di debug esposte.
Porte pericolose aperte su internet
Se elementi come il database o l'accesso remoto al server sono raggiungibili dall'esterno.
Problemi di cifratura e certificati
Certificati scaduti o in scadenza (la carta d'identità dietro il lucchetto) e metodi di cifratura vecchi.
Protezione contro le email false
Se SPF e DMARC sono configurati correttamente.
Modifiche che non ha notato
Porte appena aperte, software sostituito e diramazioni dimenticate del Suo indirizzo web (sottodomini).
!Cosa richiede un tester umano (Security Ready non può farlo)
Difetti specifici dei Suoi processi aziendali
Falle nelle regole di quel particolare sistema, come «posso vedere gli ordini di altri clienti» o «saltando un passaggio gli sconti si sommano».
Falle nei diritti di accesso
Ad esempio, un iscritto normale che riesce a usare funzioni di amministrazione. Serve una persona che confronti ciò che vede ciascun utente connesso.
Test completi di attacco tramite i moduli
Test che percorrono ogni schermata e tentano attacchi come l'invio di comandi malevoli tramite un modulo (SQL injection). Security Ready esegue solo controlli standard basati su schemi.
L'interno della Sua rete e il codice sorgente
La nostra scansione interna controlla impostazioni e software obsoleto dentro ciascun server, ma l'intera rete dell'ufficio e la lettura del codice del programma (revisione del codice sorgente) non sono coperte.
Protezione dagli attacchi che ingannano le persone
Come la formazione del personale sulle email di phishing mirate o la revisione delle regole interne.
| Se il Suo sito o server è… | Consigliamo |
|---|---|
| Un sito senza login, come presentazione aziendale, pagina di recruiting o blog | Nella maggior parte dei casi basta Security Ready |
| Un sito con modulo di contatto o di richiesta informazioni | Spesso basta Security Ready. Se i moduli sono sviluppati su misura, li faccia testare da una persona almeno una volta |
| Login per iscritti, negozio online o sistema di prenotazione | Combini un test eseguito da persone (circa una volta l'anno) con Security Ready nel frattempo |
| Sistemi gestionali per utenti esterni che trattano molti dati personali o denaro | I test eseguiti da persone sono indispensabili. Usi Security Ready per il monitoraggio quotidiano |
Non trovare nulla non garantisce che non ci siano vulnerabilità. Ogni report indica come abbiamo scansionato e cosa la scansione non può coprire.
Glossario
Non servono conoscenze tecniche
A schermo e nei report usiamo parole di tutti i giorni ovunque possibile. Ecco i termini che compaiono comunque, spiegati con paragoni semplici.
- Un punto debole nel softwareVulnerabilità
- Un difetto rimasto in un software che qualcuno può sfruttare. Una volta scoperto, riceve un numero (un CVE) e viene reso pubblico, e di solito esce una versione corretta. Se continua a usare la versione vecchia, gli attaccanti possono sfruttare quella falla.
- Una porta d'ingresso del serverPorta
- Un server ha una porta separata per ogni compito. I siti web usano la porta 443, l'email la porta 25 e così via. È pericoloso lasciare aperta a tutta internet la porta di un database o di uno strumento di amministrazione.
- Fare il giro e controllare le porteScansione delle porte
- Verificare dall'esterno, una per una, quali porte sono aperte. Security Ready lo fa solo negli orari da Lei consentiti e mai più velocemente del limite che ha impostato.
- Infilare comandi attraverso un moduloSQL injection
- Un attacco che nasconde comandi per il database dentro un modulo di contatto o una casella di accesso, per rubare o modificare dati. Per verificarlo serve un tester umano, oppure il «controllo più approfondito» che eseguiamo solo con il Suo consenso scritto.
- Una busta sigillata e la sua carta d'identitàHTTPS e certificati (TLS)
- HTTPS sigilla la connessione tra il browser e il server, così nessuno può leggerla lungo il percorso. Il certificato è la carta d'identità del Suo sito. Quando scade, i browser mostrano un avviso e i clienti non riescono ad aprire il sito.
- La rubrica di internetDNS
- Il sistema che collega un nome come example.com all'indirizzo reale del Suo server (l'indirizzo IP). Se qualcuno lo modifica senza permesso, i visitatori possono essere mandati su un sito falso.
- Impostazioni che bloccano le email false a Suo nomeSPF e DMARC
- Impostazioni che permettono ai server di posta destinatari di distinguere le email autentiche della Sua azienda da quelle false. Gmail e altri ora le richiedono alle aziende che inviano molte email.
- L'impostazione che rifiuta le e-mail falsep=reject (una fase DMARC)
- DMARC ha tre fasi: solo monitoraggio (p=none), invio nella cartella spam (p=quarantine) e rifiuto (p=reject). Alla più forte, p=reject, le e-mail false che usano il nome della tua azienda vengono fermate prima di arrivare nella casella del destinatario.
- Quanto è probabile un attaccoEPSS
- Una previsione di quanto è probabile che una vulnerabilità pubblicata venga usata in attacchi reali nei prossimi 30 giorni, pubblicata ogni giorno da FIRST, un'organizzazione internazionale. La usiamo per la previsione degli attacchi.
- Una diramazione del Suo indirizzo webSottodominio
- Nomi che si diramano dal dominio aziendale, come shop.example.com o test.example.com. Vecchi siti di prova e pagine di campagne restano spesso attivi e dimenticati.
- Il numero identificativo di una vulnerabilitàCVE
- Un numero identificativo mondiale assegnato a ogni vulnerabilità pubblicata (ad esempio CVE-2025-12345). Con questo può verificare quali versioni di quale software sono interessate.
- Controllare solo ciò che è cambiatoScansione incrementale
- Una scansione che esamina solo ciò che è cambiato dall'ultima volta e i controlli aggiunti di recente. Il carico sul server è minimo, quindi può essere eseguita spesso.
- Software gratuito con codice pubblicoOpen source
- Software che chiunque può esaminare e che esperti di tutto il mondo migliorano continuamente. Security Ready usa gli strumenti di scansione standard che i professionisti della sicurezza usano davvero.
Prezzi
La prima scansione è gratuita. Decida se continuare dopo aver visto i risultati
I prezzi sono per server al mese (un server = un nome host, es. www.example.com). Nessun costo di attivazione.
Scansione approfondita gratuita
Per chi vuole sapere a che punto è
0 $
Una sola volta, senza dati di pagamento
- Una scansione dall'esterno (1 server)
- Risultati a schermo e report PDF
- Come correggere ogni problema trovato
- La nostra stima del Suo sistema operativo e software, da confermare
Lite
Per il monitoraggio quotidiano dall'esterno
19 $/ mese per server (USD)
Server aggiuntivi 9 $ ciascuno
- Controlli leggeri dall'esterno ogni giorno (certificati, DNS, intestazioni)
- Scansioni settimanali concentrate su ciò che è cambiato
- Nuove vulnerabilità confrontate con i Suoi server due volte al giorno
- Avvisi email immediati quando viene trovato qualcosa
- Report PDF mensile
- Supporto fino alla soluzione (passaggi, lettere di richiesta, avanzamento, promemoria di ciò che resta aperto e registro di ogni correzione)
Standard
Per controllare dentro, non solo fuori
39 $/ mese per server (USD)
Server aggiuntivi 19 $ ciascuno
- Tutto quello che c'è in Lite
- Scansione interna: software e stato degli aggiornamenti dentro server e PC (Windows e Linux)
- Un controllo più approfondito una volta al mese (con il Suo consenso scritto)
- Assistenza via email
| Cosa è incluso | Scansione approfondita gratuita | Lite | Standard |
|---|---|---|---|
| Controlli leggeri dall'esterno (certificati, DNS, intestazioni) | Una volta | Ogni giorno | Ogni giorno |
| Scansioni dall'esterno (porte, cifratura, intestazioni, punti deboli noti) | Una volta | Ogni settimana | Ogni settimana |
| Confronto con le vulnerabilità appena scoperte | — | Due volte al giorno | Due volte al giorno |
| Avvisi via email e chat | — | ○ | ○ |
| Monitoraggio delle e-mail contraffatte (report DMARC) | Fino a 1 dominio | 1 dominio incluso | 1 dominio incluso |
| Report PDF | Uno | Ogni mese | Ogni mese |
| Supporto fino alla soluzione (passaggi, lettere di richiesta, avanzamento, promemoria di ciò che resta aperto e registro di ogni correzione) | Solo passaggi di correzione e lettere di richiesta | ○ | ○ |
| Scansione interna (software, aggiornamenti e fine supporto dentro server e PC) | — | — | ○ |
| Controllo approfondito (ZAP) | — | — | Ogni mese |
| Assistenza via email | — | — | ○ |
- • I prezzi indicati si riferiscono al primo server. Ogni server aggiuntivo costa 9 $ con Lite e 19 $ con Standard. Esempio: 3 server con Lite costano 37 $ al mese. Prezzi in dollari USA; l'imposta giapponese sui consumi non si applica alle imprese fuori dal Giappone.
- • Anche la scansione approfondita gratuita richiede di dichiarare che è l'amministratore o un incaricato con il permesso dell'amministratore. Non possiamo scansionare siti senza permesso.
- • I test eseguiti da persone (penetration test) non sono inclusi. Se ne ha bisogno, possiamo presentarLe una società specializzata.
- • La nostra responsabilità è limitata al totale dei corrispettivi da Lei pagati negli ultimi 12 mesi (Condizioni di servizio, articolo 11).
Prezzi del pacchetto (un contratto separato dai piani, fino al raggiungimento del traguardo)
Pacchetto di rafforzamento DMARCPer dominio, fino al raggiungimento di p=reject19 $ al meseLa sorveglianza dello spoofing e-mail (lettura dei rapporti DMARC) è inclusa in ogni piano per 1 dominio (vedi la tabella sopra).
Domande frequenti
D. In cosa si differenzia dai costosi test eseguiti da persone?+
Nei test eseguiti da persone (penetration test), degli esperti accedono al sistema e lo esaminano schermata per schermata, cercando falle specifiche di quel sistema, come «posso vedere gli ordini di altri clienti» o «un iscritto normale può usare funzioni di amministrazione». Di solito costano da qualche migliaio a decine di migliaia di euro e si fanno circa una volta l'anno. Security Ready è automatico, quindi non può trovare falle di questo tipo. In compenso vigila ogni giorno, a basso costo, su punti deboli pubblicati, software obsoleto, errori di configurazione e porte d'ingresso esposte, e La avvisa entro mezza giornata quando una nuova vulnerabilità La riguarda. Per un sito di presentazione aziendale, di solito basta Security Ready. Se ha login per gli iscritti o un negozio online, consigliamo di abbinarlo a un test eseguito da persone una volta l'anno.
D. Quanto costa di solito una scansione delle vulnerabilità?+
I test eseguiti a mano dagli esperti di una società di sicurezza costano di solito da qualche migliaio a decine di migliaia di euro ogni volta. Gli strumenti di scansione automatica costano spesso alcune centinaia di euro al mese. Poiché Security Ready si concentra sulla scansione automatica dall'esterno, la prima scansione è gratuita e i piani continuativi partono da 19 $ al mese per server.
D. Posso fare una scansione delle vulnerabilità gratis?+
Sì. La prima scansione approfondita è gratuita (un server per azienda). Può decidere se continuare dopo aver visto i risultati e il report.
D. Potete verificare le vulnerabilità di WordPress?+
Sì. Quando rileviamo che un sito usa WordPress, confrontiamo la versione di WordPress con le vulnerabilità pubblicate ed eseguiamo anche controlli per le vulnerabilità note di plugin e temi. WordPress e plugin obsoleti sono una via d'accesso comune per prendere il controllo dei siti e deturparli.
D. Come capisco se il mio sito è stato preso di mira o deturpato?+
Un metodo semplice consigliato anche dalla polizia giapponese: cerchi su Google «site:ilsuodominio» e guardi se ci sono pagine che non riconosce. Security Ready non sorveglia direttamente le deturpazioni. Controlla invece ogni giorno dall'esterno i punti deboli che portano a prese di controllo e deturpazioni (software obsoleto, porte d'ingresso aperte, file che dovrebbero restare nascosti e così via) e Le spiega come chiuderli.
D. Potete verificare la protezione delle mie email contro lo spoofing (SPF e DMARC)?+
Sì. Verifichiamo dall'esterno se le impostazioni che bloccano le email false a Suo nome (SPF e DMARC) sono presenti e non troppo deboli. Se manca qualcosa, Le mostriamo esempi di configurazione.
D. Aiuta le piccole imprese a difendersi dal ransomware?+
Aiuta a chiudere la via d'accesso. Secondo l'Agenzia nazionale di polizia giapponese, la maggior parte degli attacchi ransomware entra attraverso dispositivi VPN o desktop remoto esposti su internet. Security Ready trova queste porte d'ingresso esposte e le vulnerabilità che le riguardano, e La avvisa. Non sostituisce i backup né le misure di sicurezza interne.
D. Posso scansionare il sito di un'altra azienda senza permesso?+
No. Prima della scansione deve dichiarare di essere l'amministratore o un incaricato con il permesso dell'amministratore, e accettare di essere responsabile di eventuali danni causati da una scansione non autorizzata. Viene conservata una registrazione della dichiarazione (chi, quando e da dove). I domini della pubblica amministrazione e degli enti locali non vengono scansionati sulla base della sola registrazione.
D. Il nostro server ha ricevuto traffico di scansione che non avevamo richiesto+
Ci scusiamo per il disturbo. Ci comunichi il nome del dominio e la data e l'ora tramite il modulo di contatto in fondo a questa pagina. Verificheremo e fermeremo subito le scansioni. Se qualcuno ha fatto una dichiarazione falsa, ne risponderà in base alle nostre Condizioni di servizio.
D. La scansione pesa sul mio server?+
Un po', ma la manteniamo leggera. Nel quotidiano eseguiamo scansioni leggere che esaminano solo ciò che è cambiato e limitiamo il numero di richieste al secondo. I controlli più pesanti si svolgono solo negli orari concordati.
D. Se non viene trovato nulla, significa che sono al sicuro?+
Non necessariamente. Usiamo strumenti automatici per controllare ciò che è visibile da internet, quindi le schermate dietro un login e i difetti specifici dei Suoi processi aziendali non sono coperti. Per i sistemi importanti consigliamo di farli testare anche da esperti.
D. Devo installare qualcosa sul mio server?+
No. Controlliamo dall'esterno. Non serve nemmeno modificare il DNS.
D. E se le versioni del mio software non si vedono dall'esterno?+
Nella pagina di ogni server può inserire sistema operativo, database, librerie e relative versioni. Usiamo i dati inseriti per trovare le vulnerabilità che La riguardano.
D. Come sono fatti i report?+
Può consultarli a schermo o scaricarli come PDF in formato A4. Includono una valutazione complessiva (da A a E), l'elenco dei rilievi, cosa fare, come abbiamo scansionato e cosa la scansione non può coprire.
Parli con noi
Qui può anche richiedere la scansione approfondita gratuita. Ci dica indicativamente quanti server ha e Le mostreremo come iniziare.
Per le condizioni d'uso, consulti le nostre Condizioni di servizio.