Security Ready
Analyse de vulnérabilités et DMARC.
Le responsable sécurité que votre entreprise n'a pas.
Le seul service d'analyse qui assure le suivi jusqu'à la correction* →
* Selon nos propres recherches (novembre 2026)
Les points faibles de votre site web et de vos serveurs, et les faux e-mails envoyés en votre nom. Nous vérifions chaque jour les bases de la sécurité à ne pas négliger, et ne vous envoyons que ce qui vous concerne, avec ce qu'il faut faire. Ce qui peut avancer, nous le faisons avancer automatiquement.
Nous ne faisons pas les corrections, ni la gestion d'incident après une attaque. Nous vérifions, nous vous prévenons et nous faisons avancer les choses.
- 14,225contrôles
- Comparé à un ensemble mondial de vérifications (voir ce que nous vérifions) →
- 2 090extensions
- Base de données des vulnérabilités des extensions WordPress (15 755 entrées) →
- Deux fois par jour
- Les nouvelles vulnérabilités sont récupérées et comparées automatiquement (voir les plus récentes) →
- 1 domaine
- La surveillance de l'usurpation d'e-mail est gratuite →
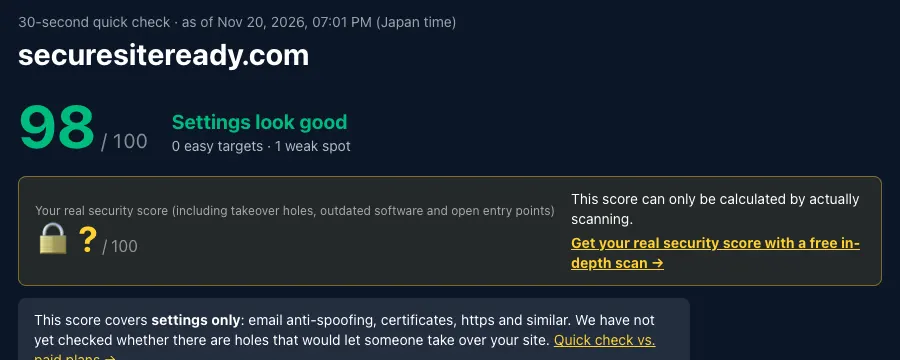
Cela vous dit quelque chose ?
Personne n'est chargé de la sécurité
Vous avez un site web et des serveurs, mais personne ne vérifie s'ils sont sûrs. Vous ne savez pas par où commencer.
Les tests de sécurité coûtent cher : au mieux une fois par an
Un test réalisé par une société de sécurité coûte en général plusieurs milliers à plusieurs dizaines de milliers d'euros à chaque fois. Les nouvelles vulnérabilités publiées entre-temps passent inaperçues.
Les résultats sont truffés de jargon
Même avec le rapport en main, impossible de savoir quels problèmes sont vraiment dangereux ni ce que vous êtes censé faire.
Security Ready comble le vide entre deux tests en étant abordable, fréquent et facile à comprendre.
Selon une enquête de l'Agence nationale de police du Japon (premier semestre 2025), plus de 80 % des infections par rançongiciel sont passées par des points d'entrée visibles depuis Internet (équipements VPN et bureau à distance).Voir les sources
Laquelle de ces situations vous ressemble ?
Nos e-mails n'arrivent pas, ou je crains que de faux e-mails soient envoyés en notre nomLe contrôle DMARC est gratuit : il montre votre étape actuelle et un chemin vers reject avec une estimation du nombre de jours. Le Pack de renforcement DMARC est payant : il suit ce chemin pour vous, automatiquement.
Je veux savoir si notre site web et nos serveurs sont sûrs
Nous utilisons WordPress
Services
Deux services
L'analyse est la base qui veille en continu ; le pack vous mène à un but, puis s'arrête. La surveillance DMARC d'un domaine est incluse dans l'analyse.
La base qui veille en continu
Analyse de vulnérabilités
Nous analysons votre site web et vos serveurs chaque jour et ne vous signalons que ce qui vous concerne, avec la façon de corriger.
Nous récupérons les nouvelles vulnérabilités deux fois par jour (6:00 et 18:00 JST) et vous prévenons en une demi-journée si l'une d'elles touche votre serveur →Payant : à partir de 19 $ par mois
Votre première analyse est gratuite
Votre première analyse est gratuite : nous analysons un serveur en profondeur, y compris de l'intérieur.
Vous mène jusqu'au but
Pack de renforcement DMARC
Amène votre protection contre l'usurpation d'e-mail (DMARC) jusqu'au réglage le plus strict, p=reject, de façon entièrement automatique.
Payant : 19 $ par mois
Jusqu'à atteindre reject
La vérification gratuite montre votre étape actuelle et le chemin vers reject. Ce pack (payant) suit ce chemin pour vous, automatiquement.
Pour qui
Petites entreprises qui ont leur propre site web ou leurs serveurs
Même sans responsable sécurité, vous saurez quoi corriger.
Agences web et sociétés de maintenance qui gèrent les serveurs de leurs clients
Gardez chaque client séparé et remettez directement les rapports à vos clients.
Sièges qui veulent superviser les sociétés de leur groupe
Visualisez dans une seule liste le nombre de problèmes non corrigés dans tout le groupe, tandis que le personnel de chaque société ne voit que les siens.
Gratuit, sans inscription
Essayer gratuitement
Les outils gratuits sont des versions ponctuelles de notre surveillance. Avec les services, les mêmes vérifications tournent chaque jour, automatiquement.
Saisissez simplement votre domaine. Nous vérifions la protection contre l’usurpation d’e-mail, votre certificat et les réglages de base, uniquement à partir d’informations publiques.
Avec le service : Une analyse approfondie chaque jourAnalyse de vulnérabilités (payante) →
Saisissez simplement votre domaine pour voir vos réglages SPF et DMARC, l'étape actuelle et un score. Sans inscription.
Avec le service : Surveillance DMARC (1 domaine gratuit)Analyse de vulnérabilités (payante) →
Nous déterminons quoi faire, et dans quel ordre, pour amener votre domaine au réglage le plus strict (p=reject), et combien de jours cela prend environ. Cela apparaît dans le résultat du contrôle d'usurpation d'e-mail.
Avec le service : Suivre les étapes (automatique)Pack de renforcement DMARC (payant) →
Recherchez parmi les 3 000 extensions les plus utilisées les vulnérabilités publiées et les versions qui les corrigent. Saisissez votre version pour ne voir que ce qui vous concerne.
Avec le service : Comparaison quotidienne grâce à notre extension WordPressAnalyse de vulnérabilités (payante) →
Analyse de vulnérabilités (offres : Lite / Standard)
Au cœur de l'analyse
Nous analysons votre site web et vos serveurs automatiquement chaque jour. Parmi les cinq fonctions ci-dessous, la surveillance de l'usurpation d'e-mail (1 domaine) fait partie du service d'analyse.
Les termes comme EPSS et CVE sont expliqués dans le Glossaire.
Au-delà de l'analyse
Cinq fonctions rarement proposées par les scanners pour petites entreprises
Une prévision des cyberattaques pour votre entreprise
Nous comparons les vulnérabilités réellement exploitées aujourd'hui par les attaquants (la liste de la CISA américaine) et la probabilité d'exploitation de chacune (EPSS) aux logiciels que vous utilisez, et affichons votre risque comme une météo, avec les raisons et la marche à suivre.
Orage — mettez à jour votre équipement VPN aujourd'hui
Raison : CVE activement exploité par des attaquants
Réponse automatique au questionnaire de sécurité d'un client
Téléversez le questionnaire Excel qu'un client vous a envoyé. Nous remplissons les réponses et les justificatifs à partir de vos résultats d'analyse réels ; tout ce que nous ne pouvons pas étayer est marqué « à confirmer », jamais inventé. Le fichier n'est pas conservé.
Q. Appliquez-vous les mises à jour de sécurité ?
R. Oui — justificatif : analyses quotidiennes, aucune mise à jour en retard
Surveillance des faux sites et des domaines sosies
Nous recherchons les domaines nouvellement enregistrés qui imitent le vôtre — une lettre inversée, un « -shop » ajouté, une autre terminaison — en utilisant uniquement les registres publics de certificats et le DNS, et vous alertons avant qu'ils ne servent à tromper vos clients.
Nouveau : votreentreprise-shop.com (reçoit des e-mails)
À faire : vérifiez-le, puis signalez-le
Surveillance de l'usurpation d'e-mail
Des e-mails se présentant comme venant de votre entreprise sont-ils envoyés depuis des endroits que vous ne connaissez pas ? Nous lisons automatiquement les rapports quotidiens (rapports DMARC) et vous alertons en cas d'envoi suspect. Vous voyez aussi à quelle étape en est votre réglage (surveillance seule / dossier spam / rejet).
Nouveau : 12 e-mails utilisant votre domaine envoyés par un expéditeur inconnu
À faire : vérifier s'il s'agit du vôtre
Amener le réglage jusqu'à l'étape la plus stricte, c'est ce que fait le Pack de renforcement DMARC, automatiquement.Voir le Pack de renforcement DMARC →
En savoir plus →Alertes et questions sur LINE
Les constats urgents arrivent sur LINE, et vous pouvez répondre par une question — « que dois-je faire ? » — pour obtenir une réponse fondée sur vos propres constats.
Urgent : une extension WordPress doit être mise à jour
Vous : que dois-je faire ? → réponse étape par étape
Fonctionnement
Quatre étapes pour lancer la surveillance
- 1
Confirmez que vous pouvez analyser le site
Indiquez si vous êtes l'administrateur du site ou un mandataire autorisé par l'administrateur (une agence web, par exemple), et cochez la case pour en accepter la responsabilité. Aucune modification DNS nécessaire.
- 2
Consignez ce que vous êtes autorisé à analyser
Consignez ce qui peut être vérifié, pendant combien de temps, à quelles heures, et le nombre maximal de requêtes par seconde. Tout ce qui en sort est arrêté automatiquement.
- 3
Nous analysons automatiquement
Nous chargeons les contrôles les plus récents avant chaque analyse. Si quelque chose a changé depuis la dernière fois, des contrôles plus détaillés sont ajoutés automatiquement.
- 4
Vous n'êtes informé que de ce qui vous concerne
Votre écran n'affiche que les problèmes qui touchent vos serveurs, chacun avec la marche à suivre. Vous pouvez télécharger le rapport en PDF.
Réponse d'urgence
Quand une vulnérabilité touchant vos serveurs est publiée, nous vous prévenons dans la demi-journée
Inutile d'attendre la prochaine analyse programmée. Nous récupérons les nouvelles vulnérabilités deux fois par jour (6 h et 18 h, heure du Japon), ne retenons que celles qui correspondent à la configuration de vos serveurs (système d'exploitation, logiciels et versions) et vous alertons aussitôt.
- 1
Publication
Une nouvelle vulnérabilité est rendue publique
Une vulnérabilité critique est ajoutée à une base de données publique.
- 2
6 h et 18 h (heure du Japon)
Nous la comparons à vos serveurs
Deux fois par jour, nous récupérons les nouvelles vulnérabilités et vérifions si elles touchent les systèmes, logiciels et versions enregistrés pour vos serveurs.
- 3
Dès qu'il y a correspondance
Nous vous alertons par e-mail, Slack, etc.
Nous vous indiquons en termes simples quel serveur est exposé, quel est le problème et comment le corriger.
- 4
Pendant les heures autorisées
Nous analysons uniquement cette vulnérabilité
Si vous activez les analyses automatiques, nous vérifions depuis l'extérieur si votre serveur est réellement concerné.
Une analyse programmée classique
Lance les mêmes contrôles à la même heure, un point c'est tout. Vous ne voyez pas quand une nouvelle vulnérabilité a été ajoutée aux contrôles.
Security Ready
Affiche à l'écran quand les nouvelles vulnérabilités ont été récupérées pour la dernière fois. Lorsqu'une vulnérabilité vous concernant apparaît, nous la vérifions spécifiquement et vous envoyons le résultat et la marche à suivre.
Déjà piraté, ou votre site affiche un avertissement de virus ? Commencez par ce qu'il faut faire dans la première heure. Security Ready ne nettoie pas les sites piratés, mais il vous aide ensuite à refermer la porte d'entrée. Vous pouvez consulter les vulnérabilités connues des extensions WordPress dans notre liste des vulnérabilités d'extensions.
Ce que nous vérifions
Sites web, serveurs et WordPress, vérifiés dans cinq domaines
« Vue de l'extérieur uniquement » ne sollicite presque pas votre serveur. Les contrôles « Standard » ne s'exécutent que pendant les heures convenues avec vous.
| Domaine | Ce que vous apprenez | Comment nous vérifions |
|---|---|---|
| Protection contre les faux e-mails | Si les réglages qui bloquent les faux e-mails envoyés au nom de votre entreprise (SPF et DMARC) sont en place, et si votre annuaire (DNS) a été modifié à votre insu | Vue de l'extérieur uniquement |
| Connexions chiffrées (HTTPS) | Si la carte d'identité derrière le cadenas (votre certificat) a expiré, ou si d'anciennes méthodes de chiffrement faciles à casser sont encore activées | Vue de l'extérieur uniquement |
| Réglages de base du site web | Les logiciels et versions que vous utilisez, les réglages qui indiquent aux navigateurs comment traiter votre site en toute sécurité, et la façon dont les informations de connexion sont stockées dans le navigateur | Vue de l'extérieur uniquement |
| Les portes ouvertes de votre serveur (ports) | Si des portes qui ne devraient jamais être exposées à Internet, comme votre base de données ou l'accès d'administration, sont ouvertes | Standard |
| Points faibles publiés (vulnérabilités) et erreurs de configuration | Si des vulnérabilités publiées dans le monde vous concernent, et si des fichiers ou pages d'administration qui devraient être cachés sont visibles | Standard |
| Analyse interne (à l'intérieur de vos serveurs et PC) | Les versions de tous les logiciels installés sous Windows et Linux, l'arrêt éventuel de Windows Update, l'utilisation de Windows ou d'Office non pris en charge, et la présence de logiciels de prise en main à distance (à l'aide d'un programme d'inventaire en lecture seule) | S'exécute à l'intérieur |
Nous utilisons des outils d'analyse open source de référence (leur code est public) sur lesquels s'appuient les professionnels de la sécurité du monde entier : nmap, nuclei, testssl.sh, httpx, etc.
Quand nous trouvons un point faible
Nous ne nous arrêtons pas à la détection
- 1
Il s'affiche à l'écran
Les constats sont listés du plus grave au moins grave, chacun avec la marche à suivre.
- 2
Les plus graves sont envoyés immédiatement
Les constats Critiques et de gravité Élevée sont envoyés instantanément sur Slack, Teams ou Discord.
- 3
Corrigez-le, ou transmettez-le
Nous indiquons les étapes pour votre propre serveur (votre version actuelle, la version cible et la commande exacte ou l'emplacement dans l'interface d'administration). Si vous ne pouvez pas corriger vous-même, regroupez plusieurs constats dans une demande prête à envoyer à votre agence web ou à votre hébergeur, avec un délai suggéré. Si vous avez une raison de ne pas corriger un point, vous pouvez l'indiquer et le marquer « Aucune action nécessaire ».
- 4
Nous confirmons la correction automatiquement
Si un problème a disparu lors de l'analyse suivante ou de la vérification biquotidienne, il passe dans « Corrigé ». La date et la manière dont chaque correction a été confirmée sont conservées comme « historique des corrections » dans le dossier à remettre à vos clients. S'il réapparaît, nous vous le signalons.
Voyez d'un coup d'œil où vous en êtes
Une fois connecté, vous voyez combien de constats sont ouverts, en attente de confirmation ou réapparus, votre taux de correction (la part des constats corrigés) et depuis combien de jours le plus ancien problème grave attend. Tant qu'il reste quelque chose à corriger, nous vous envoyons un récapitulatif par e-mail chaque lundi — seulement dans ce cas.
Security Ready ne modifie jamais rien sur vos serveurs.
Rapports
Un seul PDF pour informer votre équipe ou rendre compte à vos clients
- ✓Note globale (de A à E) et nombre de constats par niveau de gravité
- ✓Liste des constats, chacun avec la marche à suivre
- ✓Ce qui a été corrigé pendant la période, et les changements sur vos serveurs
- ✓Notre méthode d'analyse, et ce que ce rapport ne couvre pas
- ✓Disponible par serveur et par entreprise
L'exemple provient d'une véritable analyse de notre propre serveur de test, volontairement laissé avec des points faibles. Seuls le nom de l'entreprise, les noms des serveurs et les adresses ont été remplacés par des noms fictifs. L'exemple est en japonais ; vos propres rapports sont produits dans votre langue.
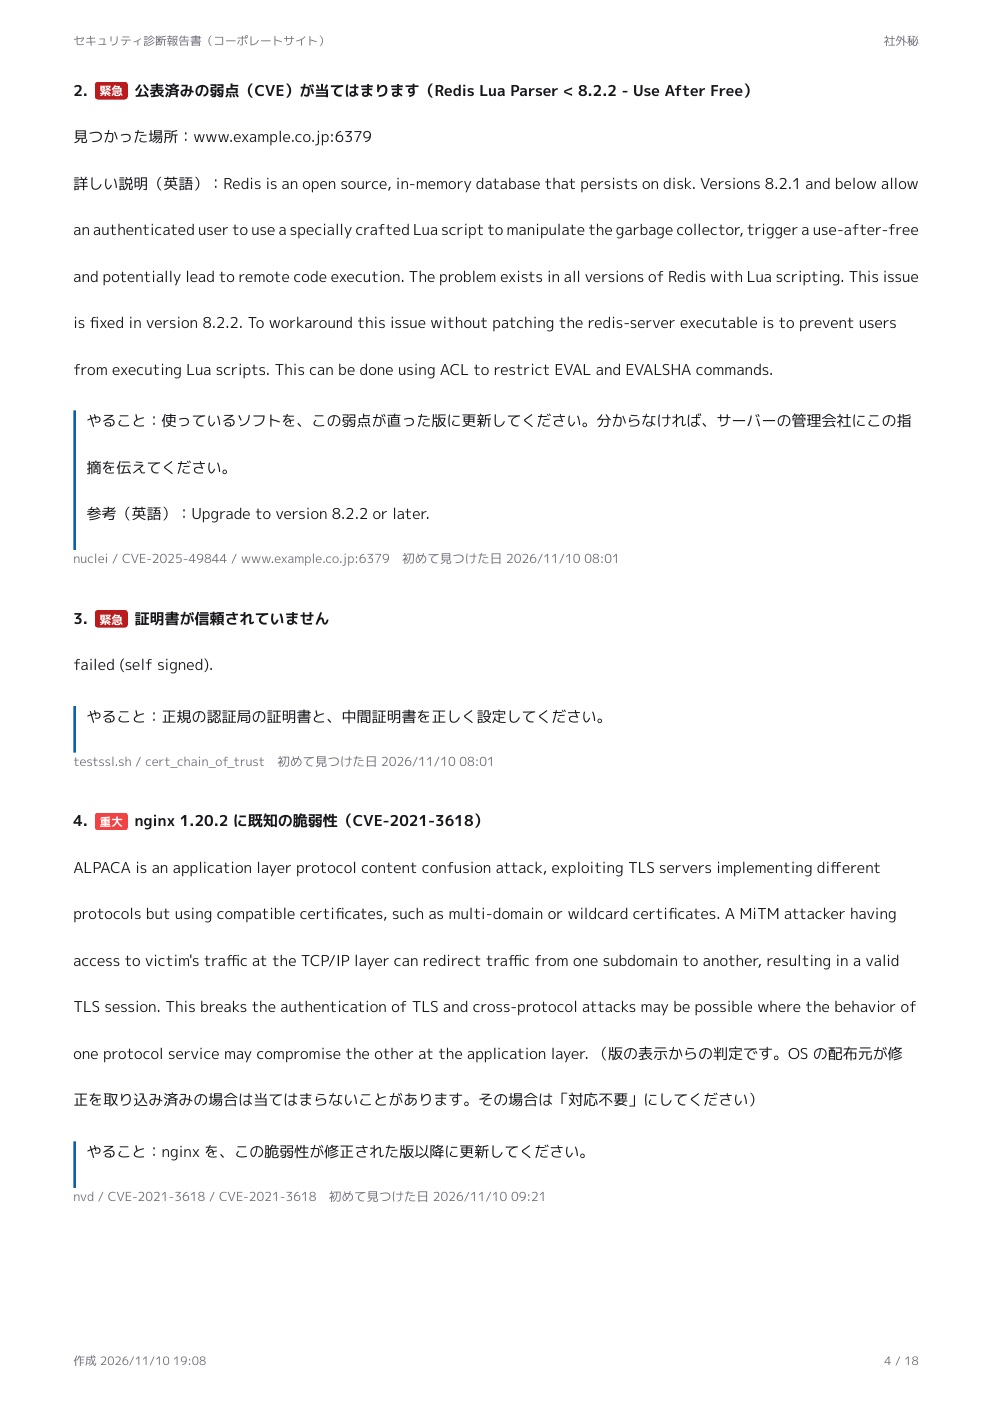
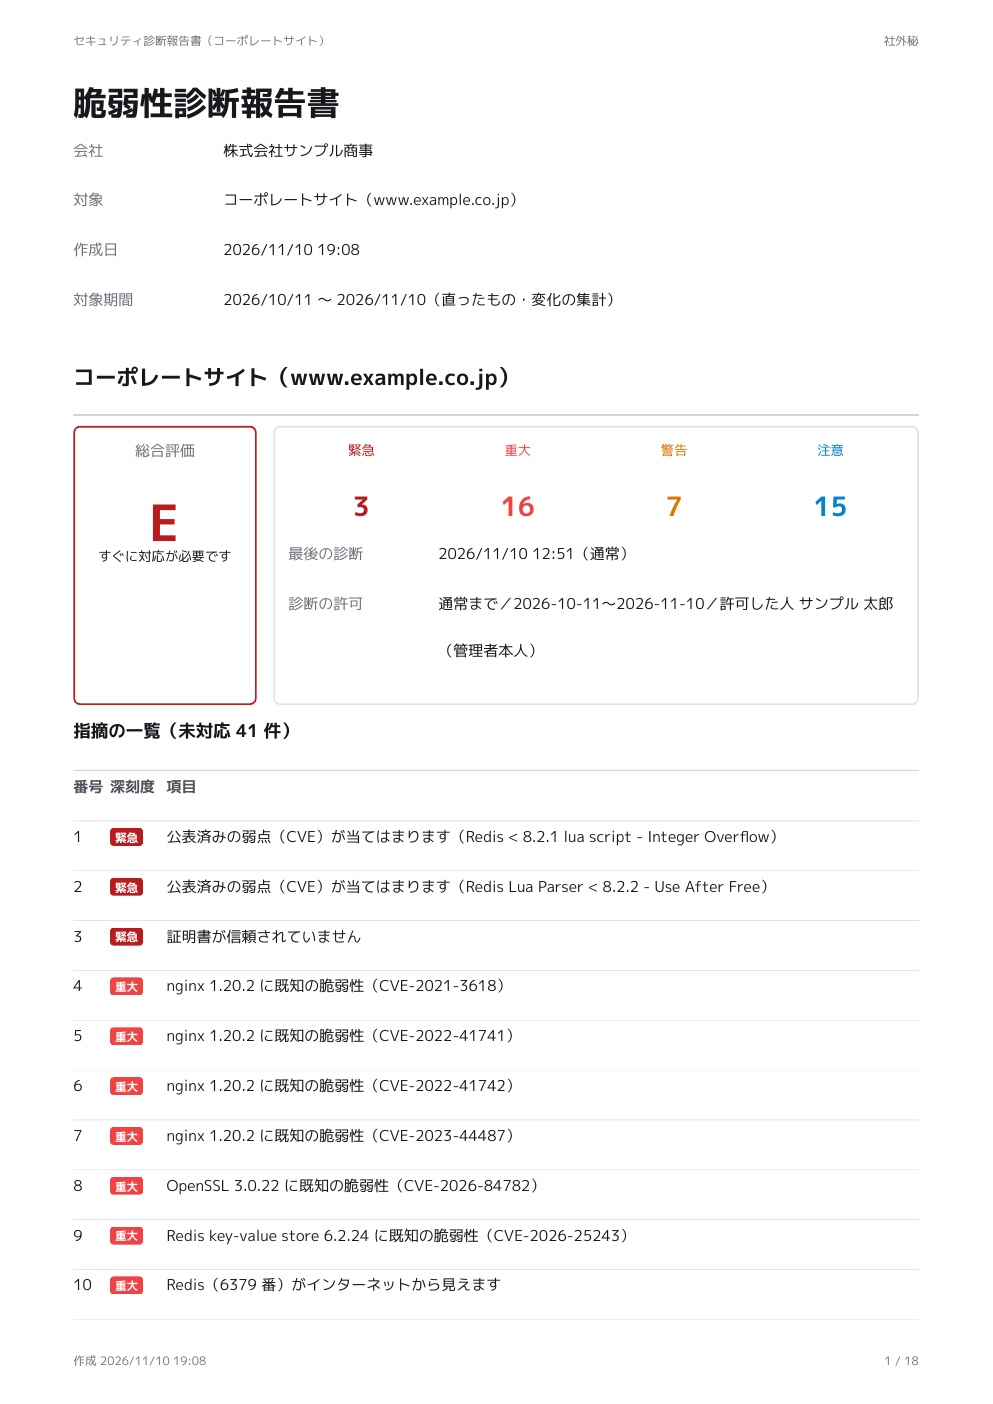 Voir les 18 pages (PDF, en japonais)
Fonctionnalités
Uniquement ce que vous devez voir, avec des mots que vous comprenez
Pour WordPress, installez simplement une extension
Installez notre extension et nous vérifions chaque jour si WordPress lui-même, vos extensions, vos thèmes et PHP sont à jour. Nous signalons aussi les extensions à risque qui ne sont plus maintenues. Fonctionne aussi sur un hébergement mutualisé.
Trouvez les portes d'entrée que vous ignoriez
Chaque matin, nous parcourons les registres publics de certificats à la recherche de sous-domaines oubliés, comme d'anciens sites de campagne ou des serveurs de test. Si l'un d'eux pointe vers quelque chose qui n'existe plus et pourrait être détourné, nous vous prévenons aussitôt.
Un score comparé aux autres entreprises de votre secteur
Nous transformons le poids de vos problèmes non corrigés en un score sur 100, et vous montrons votre position dans votre secteur et au global. (Nous ne montrons jamais à personne le nom ni le score d'autres entreprises.)
Nous vérifions de l'extérieur et de l'intérieur
En plus de l'analyse depuis Internet, un programme d'inventaire en lecture seule examine l'intérieur de vos serveurs et PC (Windows et Linux). Il vérifie les logiciels obsolètes, l'activation du pare-feu et de l'antivirus, vos règles de mots de passe, et même les portes dérobées installées sur votre site (signes d'intrusion).
Uniquement ce qui vous concerne
Nous ne listons pas toutes les vulnérabilités du monde. Nous ne montrons que les problèmes correspondant à la configuration de vos serveurs, les plus graves en premier.
« Ce qu'il faut faire », en termes simples
Chaque constat est accompagné d'une courte note expliquant comment le corriger. La gravité comporte quatre niveaux : Critique, Élevée, Moyenne et Faible.
Des analyses fréquentes et légères de ce qui a changé
Nous ne lançons que les contrôles des vulnérabilités nouvellement publiées et regardons ce qui a changé depuis la dernière fois. Cela sollicite très peu votre serveur : nous pouvons donc analyser souvent.
Une fiche pour chaque serveur
Regroupez au même endroit la configuration de chaque serveur (système d'exploitation, serveur web, base de données et leurs versions), l'historique des analyses, les traces d'autorisation et la personne responsable.
Comparaison avec les autres solutions
Nos points forts en tant qu'outil d'analyse, et ce que nous ne savons pas faire
Nous incluons aussi les lignes où Security Ready est en retrait. ○ Oui △ En partie × Non
| Test par des personnes | Scanners automatisés de sites web | Services de surveillance continue non japonais | Security Ready | |
|---|---|---|---|---|
| Coût habituel | Plusieurs milliers à plusieurs dizaines de milliers d'euros par test | Quelques dizaines à quelques centaines d'euros par mois | Plusieurs centaines d'euros par mois et plus | À partir de 3 278 ¥/mois (premier serveur). Première analyse offerte |
| Fréquence | Environ une fois par an | À la demande | En permanence | Contrôles et rapprochements quotidiens + analyses aux heures de votre choix + contrôles automatiques quand une vulnérabilité pertinente apparaît |
| Suit les vulnérabilités nouvellement publiées | × | △ | ○ | ○ |
| N'affiche que ce qui vous concerne | ○ Sélection par une personne | △ | △ | ○ |
| Ce qu'il faut faire, en termes simples | ○ | △ | × Anglais technique | ○ |
| Traces d'autorisation et arrêt automatique hors du périmètre autorisé | ○ Par contrat | △ | △ | ○ |
| Gérer plusieurs entreprises séparément | × | △ | ○ | ○ |
| Fichiers exposés, portes ouvertes, certificats et réglages e-mail | ○ | ○ | ○ | ○ |
| Tentatives réelles d'attaque via les formulaires (comme l'injection SQL) | ○ | ○ | △ | △ Uniquement avec consentement écrit |
| Analyse interne (logiciels et mises à jour à l'intérieur des serveurs et PC) | ○ Souvent en supplément | △ | × | ○ Windows et Linux |
| Failles dans les processus métier et les droits d'accès | ○ | × | × | × |
Les autres colonnes montrent les tendances générales de chaque type de produit ou service. Chaque produit peut différer.
Est-ce suffisant ?
La plupart des attaques contre les petites entreprises commencent par des points faibles visibles de l'extérieur
Voici par où les attaques entrent réellement, selon des études du gouvernement japonais, à côté de ce que Security Ready vérifie chaque semaine.
Agence nationale de police du Japon : points d'entrée des rançongiciels (premier semestre 2025, 45 cas)
Plus de 80 % sont entrés par des points faibles de portes d'entrée visibles depuis Internet (équipements VPN et bureau à distance). Security Ready vérifie chaque semaine les portes d'entrée ouvertes et les vulnérabilités connues des logiciels qui y tournent, et le jour où une vulnérabilité critique est publiée, il vérifie le jour même.
IPA (agence japonaise de promotion des technologies de l'information) : principaux points faibles trouvés en analysant 126 petites entreprises depuis l'extérieur
| Point faible trouvé | Security Ready |
|---|---|
| Connexions non chiffrées (HTTP, FTP) | ○ |
| Certificats expirés ou auto-signés | ○ |
| Bases de données visibles de l'extérieur | ○ |
| Contenu Git ou fichiers de réglages visibles | ○ |
| Vulnérabilités connues (OpenSSH, etc.) | ○ |
| En-têtes de sécurité manquants | ○ |
| Problèmes de SPF ou de DMARC | ○ |
| Cookies sans attributs de sécurité | ○ |
| Pages de connexion VPN ou d'administration visibles | ○ |
| Transfert de zone DNS mal configuré | △ Bientôt |
△ signifie que nous sommes encore en train de développer ce point. Ce que nous ne savons pas faire est indiqué honnêtement dans « Ce que nous pouvons et ne pouvons pas faire ».
Les mêmes outils que les experts
nmap, nuclei, OWASP ZAP et testssl.sh : des outils open source utilisés par les professionnels de la sécurité du monde entier, enrichis de nouveaux contrôles à chaque nouveau point faible publié.
14 225 vérifications
Vulnérabilités publiées, fichiers qui ne devraient jamais être visibles, ancien chiffrement, portes laissées ouvertes et réglages contre les faux e-mails : tout est vérifié ensemble.
Honnêtes sur nos limites
Les tests approfondis des écrans derrière une connexion et les failles des processus métier nécessitent un testeur humain. Nous combiner avec un test humain une fois par an vous assure la tranquillité d'esprit.
Sources (en japonais) : Agence nationale de police, « Menaces dans le cyberespace au premier semestre 2025 » (tel que publié par la police préfectorale de Nagasaki) / IPA, synthèse du rapport sur les évaluations ASM et études de cas (publié en mars 2026)
Trouver les problèmes n'est que le début
Corrigé, prêt à envoyer et facile à transmettre
Beaucoup d'outils d'analyse s'arrêtent une fois les problèmes trouvés. Security Ready vous aide aussi pour la suite : corriger, montrer à vos clients et confier le travail à quelqu'un d'autre.
Du constat à la correction
- Des étapes de correction pour le service que vous utilisez vraiment : Vercel, Cloudflare, WordPress et d'autres
- Si vous ne pouvez pas corriger vous-même, une demande prête à envoyer à votre agence web ou à votre hébergeur
- Appuyez sur « Corrigé – vérifier à nouveau » : ce seul problème est ré-analysé et la correction est enregistrée
Des documents à remettre à vos clients
- Un seul PDF avec une page de garde, le rapport d'analyse et un récapitulatif de vos mesures de sécurité
- Un numéro de document, pour que le destinataire puisse vérifier qu'il n'a pas été modifié
- Des projets de réponses au questionnaire de sécurité d'un client (Excel), à partir de vos historiques d'analyse
Conçu pour les agences web et les prestataires informatiques
- Surveillez chaque client séparément et produisez un rapport par client
- Les rapports portent le nom et le logo de votre agence
- Chaque serveur supplémentaire coûte moins cher : même avec beaucoup de clients, le coût reste raisonnable
Pack
Mené au but, automatiquement
Un abonnement mensuel seulement jusqu'à ce que vous atteigniez le but. Une fois arrivé, la facturation s'arrête et vous repassez à la surveillance gratuite.
Pack de renforcement DMARC
Payant. Il suit le chemin vers reject pour vous, automatiquement.
Jusqu'à p=reject, de façon entièrement automatique.
Vous n'avez qu'à ajouter une ligne à votre DNS et confirmer d'un clic.
Pour vraiment arrêter l'usurpation, DMARC doit être à son réglage le plus strict, p=reject. Mais monter trop vite peut empêcher vos propres e-mails d'arriver. Ce pack lit les rapports, vérifie que c'est sans risque et vous fait monter étape par étape, automatiquement. Sans intervention humaine.
Gratuit (voir et comprendre)
Pack de renforcement DMARC (avance pour vous)
- Relève l'étape automatiquement, en lisant les rapports au fur et à mesure
- Fait l'inventaire de vos expéditeurs et vous demande de confirmer chacun
- Garantie d'atteinte (6 mois)
- Une fois reject atteint, la surveillance continue gratuitement
19 $ par mois, jusqu'à atteindre rejectpar domaine
- • Une fois reject atteint, la surveillance de ce domaine continue gratuitement
- • Résiliable à tout moment
- • Si les prix augmentent, votre prix actuel ne change pas
Garantie d'atteinte: Si vous faites votre part et que le domaine n'a pas atteint reject dans les 6 mois (180 jours) suivant le début, nous arrêtons la facturation et continuons gratuitement jusqu'à ce qu'il y parvienne.
Votre part : ajouter à votre DNS les enregistrements que nous vous envoyons et répondre aux confirmations d'expéditeurs. Les jours au-delà de 7 pendant lesquels l'une de ces actions vous attend ne sont pas comptés. Non couvert : si l'un de vos propres expéditeurs ne prend pas en charge l'authentification SPF ou DKIM et que vous ne pouvez ni l'arrêter ni le modifier.
La vérification est gratuite. Elle montre votre étape actuelle, le chemin vers p=reject et une estimation du nombre de jours.
Résultats et confiance
Nous publions la preuve que cela tourne chaque jour
- 1Vulnérabilités des extensions WordPress →Recherchez les vulnérabilités publiées et les versions qui les corrigent pour les 3 000 extensions les plus utilisées. Mis à jour chaque jour.
- 2Vérifier un document reçu →Vérifiez qu’un document Security Ready envoyé par un fournisseur n’a pas été modifié depuis sa création. Le fichier n’est pas envoyé.
- 14 225
- Contrôles des vulnérabilités connues et des erreurs de configuration(version du 12 nov.)
- 5 domaines
- E-mail, chiffrement, site web, ports et vulnérabilités connues
- À chaque analyse
- Commence par charger les contrôles les plus récents
- De A à E
- Rapport PDF avec une note globale
Mis à jour chaque jour
Vulnérabilités critiques nouvellement publiées
Récupérées automatiquement dans une base de données publique deux fois par jour (6 h et 18 h, heure du Japon) et comparées à la configuration des serveurs enregistrés.
Dernière mise à jour : 21 nov. 2026, 18:31 JST
- Critique
Vulnérabilité critique dans PHP(7)
Publiée le 2026-11-20 · CVE-2026-129496
- Critique
Vulnérabilité critique dans OpenSSL(2)
Publiée le 2026-11-18 · CVE-2026-121481
- Critique
Vulnérabilité critique dans Restrictions for BuddyPress
Publiée le 2026-11-21 · CVE-2026-120539
- Critique
Vulnérabilité critique dans DCS-935L
Publiée le 2026-11-21 · CVE-2026-133680
- Critique
Vulnérabilité critique dans Unstable Slope Management Program
Publiée le 2026-11-21 · CVE-2026-129175
- Critique
Vulnérabilité critique dans EB2, ELBC2000 et autres(2)
Publiée le 2026-11-21 · CVE-2026-96805
- Critique
Vulnérabilité critique dans nukeviet(2)
Publiée le 2026-11-21 · CVE-2026-94567
- Critique
Vulnérabilité critique dans MONAI Label
Publiée le 2026-11-21 · CVE-2026-133968
Source : NVD (National Institute of Standards and Technology des États-Unis) et CVE. Ce produit utilise des données de l'API NVD mais n'est ni approuvé ni certifié par la NVD.
Exemple d'écran
Seulement ce qui vous concerne, le plus grave d'abord
Réponse d'urgence disponible ! Nous vous alertons en une demi-journée quand une vulnérabilité pertinente apparaît →Critique
0
Élevée
2
Moyenne
3
Faible
8
ÉlevéeUn fichier de réglages privé (.env) est visible par tous
shop.example.com
Pour corriger : modifiez les réglages de votre serveur web pour que .env ne puisse pas être téléchargé
ÉlevéeVotre certificat expire bientôt (9 jours restants)
www.example.com
Sécurité
Garantir qu'une analyse ne devienne jamais une attaque
Menée sans précaution, une analyse de vulnérabilités ressemble à s'y méprendre à une attaque. La vérification de l'autorisation est au cœur du fonctionnement de Security Ready.
Nous n'analysons jamais sans autorisation
Nous n'analysons que les serveurs pour lesquels quelqu'un a déclaré être l'administrateur ou un mandataire légitime, et dont l'autorisation est consignée. Nous enregistrons qui l'a déclaré, quand et depuis où, et nous vérifions deux fois le périmètre autorisé : lors de la demande d'analyse et juste avant son exécution.
Aucun contrôle susceptible de nuire
Nous ne lançons pas de tests de charge, n'essayons pas de mots de passe par force brute et ne testons pas les mots de passe par défaut.
Une limite sur la vitesse d'envoi des requêtes
Nous restons dans la limite de requêtes par seconde fixée dans votre autorisation, et nous n'intervenons pas en dehors des heures convenues.
Vos informations restent privées
Nous n'utilisons pas d'outils de test qui s'appuient sur des serveurs de rappel externes (comme interactsh), et seul le titulaire du compte peut voir les résultats.
Arrêt immédiat possible
Si quelqu'un soulève une inquiétude, un seul bouton arrête toutes les analyses.
Nous n'analysons pas les réseaux internes
Si un nom pointe vers une adresse de réseau interne (bureau ou domicile), nous ne l'analysons pas.
Ce que nous pouvons et ne pouvons pas faire
Pour la plupart des entreprises, c'est une protection solide
La plupart des attaques contre les serveurs commencent par des « failles visibles de l'extérieur » : logiciels obsolètes, fichiers de réglages publiés par erreur, bases de données laissées ouvertes sur Internet et certificats sur le point d'expirer. Security Ready est spécialisé dans la surveillance de ces failles, à nouveau à chaque publication d'une nouvelle vulnérabilité. En revanche, il ne peut pas trouver les points faibles qu'il faut une réflexion humaine pour découvrir. Nous vous disons honnêtement aussi ce que nous ne savons pas faire.
✓Ce que Security Ready peut trouver
Logiciels ayant des vulnérabilités publiées
Nous en jugeons d'après les versions de votre serveur web, de votre langage de programmation, de votre base de données, de votre CMS, etc. Si une version n'est pas visible de l'extérieur, saisissez votre configuration et nous la vérifierons quand même.
Fichiers et pages qui ne devraient jamais être publics
Fichiers de réglages (comme .env), données de gestion de versions (.git), et pages d'administration ou de débogage exposées.
Portes dangereuses ouvertes sur Internet
Si votre base de données ou l'accès à distance à votre serveur, par exemple, sont joignables de l'extérieur.
Problèmes de chiffrement et de certificats
Certificats expirés ou sur le point d'expirer (la carte d'identité derrière le cadenas), et anciennes méthodes de chiffrement.
Protection contre les faux e-mails
Si SPF et DMARC sont correctement configurés.
Changements passés inaperçus
Portes (ports) nouvellement ouvertes, logiciels remplacés et ramifications oubliées de votre adresse web (sous-domaines).
!Ce qui nécessite un testeur humain (Security Ready ne sait pas le faire)
Défauts propres à vos processus métier
Failles dans les règles d'un système donné, comme « je peux voir les commandes d'autres clients » ou « sauter une étape permet de cumuler les remises ».
Failles dans les droits d'accès
Par exemple, un simple membre qui peut utiliser les fonctions d'administration. Il faut qu'une personne compare ce que voit chaque utilisateur connecté.
Tests d'attaque complets via les formulaires
Des tests qui parcourent chaque écran et tentent des attaques, comme l'envoi de commandes malveillantes via un formulaire (injection SQL). Security Ready ne lance que des contrôles standard, basés sur des schémas connus.
L'intérieur de votre réseau, et votre code source
Notre analyse interne vérifie les réglages et les logiciels obsolètes à l'intérieur de chaque serveur, mais l'ensemble du réseau de votre bureau et la lecture du code du programme lui-même (revue du code source) ne sont pas couverts.
Protection contre les attaques qui trompent les personnes
Comme la formation du personnel face aux e-mails d'hameçonnage ciblés, ou la revue de vos règles internes.
| Si votre site ou serveur est… | Notre recommandation |
|---|---|
| Un site sans connexion, comme une présentation d'entreprise, une page de recrutement ou un blog | Security Ready seul suffit dans la plupart des cas |
| Un site avec un formulaire de contact ou de demande de documentation | Security Ready suffit souvent. Si vos formulaires sont développés sur mesure, faites-les tester par une personne au moins une fois |
| Comptes membres, boutique en ligne ou système de réservation | Combinez un test humain (environ une fois par an) avec Security Ready entre-temps |
| Systèmes métier ouverts à des utilisateurs externes et traitant beaucoup de données personnelles ou d'argent | Le test humain est indispensable. Utilisez Security Ready pour la surveillance au quotidien |
Ne rien trouver n'est pas une garantie d'absence de vulnérabilités. Chaque rapport précise notre méthode d'analyse et ce que l'analyse ne couvre pas.
Glossaire
Aucune connaissance technique nécessaire
À l'écran et dans les rapports, nous utilisons des mots de tous les jours autant que possible. Voici les termes qui reviennent malgré tout, expliqués avec des comparaisons simples.
- Un point faible dans un logicielVulnérabilité
- Un défaut resté dans un logiciel et que quelqu'un peut exploiter. Une fois découvert, il reçoit un numéro (un CVE) et est rendu public, et une version corrigée est généralement publiée. Si vous continuez à utiliser l'ancienne version, les attaquants peuvent profiter de cette faille.
- Une porte d'entrée de votre serveurPort
- Un serveur a une porte distincte pour chaque tâche. Les sites web utilisent la porte 443, la messagerie la porte 25, etc. Il est dangereux de laisser ouverte à tout Internet la porte d'une base de données ou d'un outil d'administration.
- Faire le tour pour vérifier les portesScan de ports
- Vérifier de l'extérieur, une par une, quelles portes sont ouvertes. Security Ready ne le fait que pendant les heures que vous autorisez, et jamais plus vite que la limite que vous avez fixée.
- Glisser des commandes via un formulaireInjection SQL
- Une attaque qui cache des commandes de base de données dans un formulaire de contact ou un champ de connexion, pour voler ou modifier des données. Pour la tester, il faut un testeur humain, ou le « contrôle approfondi » que nous ne lançons qu'avec votre consentement écrit.
- Une enveloppe scellée et sa carte d'identitéHTTPS et certificats (TLS)
- Le HTTPS scelle la connexion entre le navigateur et votre serveur pour que personne ne puisse la lire en chemin. Le certificat est la carte d'identité de votre site. Lorsqu'il expire, les navigateurs affichent un avertissement et vos clients ne peuvent plus ouvrir votre site.
- L'annuaire d'InternetDNS
- Le système qui relie un nom comme example.com à l'adresse réelle de votre serveur (son adresse IP). Si quelqu'un le modifie sans autorisation, vos visiteurs peuvent être envoyés vers un faux site.
- Les réglages qui bloquent les faux e-mails envoyés en votre nomSPF et DMARC
- Des réglages qui permettent aux serveurs de messagerie destinataires de distinguer les vrais e-mails de votre entreprise des faux. Gmail et d'autres les exigent désormais des entreprises qui envoient beaucoup d'e-mails.
- Le réglage qui refuse les faux e-mailsp=reject (une étape DMARC)
- DMARC a trois étapes : surveillance seule (p=none), envoi dans le dossier spam (p=quarantine) et rejet (p=reject). À l'étape la plus stricte, p=reject, les faux e-mails utilisant le nom de votre entreprise sont bloqués avant d'atteindre la boîte de réception du destinataire.
- Probabilité d'une attaqueEPSS
- Une prévision de la probabilité qu'une vulnérabilité publiée soit utilisée dans de vraies attaques au cours des 30 prochains jours, publiée chaque jour par FIRST, une organisation internationale. Nous l'utilisons pour la prévision d'attaque.
- Une ramification de votre adresse webSous-domaine
- Des noms qui se greffent sur le domaine de votre entreprise, comme shop.example.com ou test.example.com. Les anciens sites de test et pages de campagne restent souvent en ligne, oubliés.
- Le numéro d'identification d'une vulnérabilitéCVE
- Un numéro d'identification mondial attribué à chaque vulnérabilité publiée (par exemple CVE-2025-12345). Il permet de retrouver quelles versions de quels logiciels sont concernées.
- Vérifier uniquement ce qui a changéAnalyse incrémentale
- Une analyse qui ne regarde que ce qui a changé depuis la dernière fois et les contrôles nouvellement ajoutés. Elle sollicite très peu votre serveur et peut donc être lancée souvent.
- Des logiciels gratuits dont le code est publicOpen source
- Des logiciels que chacun peut examiner et que des experts du monde entier améliorent sans cesse. Security Ready utilise les outils d'analyse de référence qu'emploient réellement les professionnels de la sécurité.
Tarifs
Votre première analyse est offerte. Décidez de continuer après avoir vu les résultats
Les prix s'entendent par serveur et par mois (un serveur = un nom d'hôte, par ex. www.example.com). Aucuns frais de mise en service.
Analyse approfondie gratuite
Pour tous ceux qui veulent savoir où ils en sont
0 ¥
Une seule fois, aucun moyen de paiement à fournir
- Une analyse depuis l'extérieur (1 serveur)
- Résultats à l'écran et rapport PDF
- Comment corriger chaque problème trouvé
- Notre estimation de votre système d'exploitation et de vos logiciels, à confirmer par vous
Lite
Pour une surveillance quotidienne depuis l'extérieur
3 278 ¥/ mois par serveur (JPY)
Serveurs supplémentaires : 1 628 ¥ chacun
taxe japonaise sur la consommation incluse
- Contrôles légers quotidiens depuis l'extérieur (certificats, DNS, en-têtes)
- Analyses hebdomadaires centrées sur ce qui a changé
- Nouvelles vulnérabilités comparées à vos serveurs deux fois par jour
- Alertes immédiates par e-mail en cas de détection
- Rapport PDF mensuel
- Accompagnement jusqu'à la correction (étapes, lettres de demande, suivi, rappels de ce qui reste ouvert et historique de chaque correction)
Standard
Pour vérifier l'intérieur, pas seulement l'extérieur
6 578 ¥/ mois par serveur (JPY)
Serveurs supplémentaires : 3 278 ¥ chacun
taxe japonaise sur la consommation incluse
- Tout ce qui est inclus dans Lite
- Analyse interne : logiciels et état des mises à jour à l'intérieur de vos serveurs et PC (Windows et Linux)
- Un contrôle approfondi une fois par mois (avec votre consentement écrit)
- Assistance par e-mail
| Ce qui est inclus | Analyse approfondie gratuite | Lite | Standard |
|---|---|---|---|
| Contrôles légers depuis l'extérieur (certificats, DNS, en-têtes) | Une fois | Quotidien | Quotidien |
| Analyses depuis l'extérieur (ports, chiffrement, en-têtes, points faibles connus) | Une fois | Chaque semaine | Chaque semaine |
| Rapprochement avec les vulnérabilités nouvellement découvertes | — | Deux fois par jour | Deux fois par jour |
| Alertes par e-mail et messagerie | — | ○ | ○ |
| Surveillance de l'usurpation d'e-mails (rapports DMARC) | Jusqu'à 1 domaine | 1 domaine inclus | 1 domaine inclus |
| Rapport PDF | Un | Chaque mois | Chaque mois |
| Accompagnement jusqu'à la correction (étapes, lettres de demande, suivi, rappels de ce qui reste ouvert et historique de chaque correction) | Étapes de correction et lettres de demande uniquement | ○ | ○ |
| Analyse interne (logiciels, mises à jour et fin de support à l'intérieur des serveurs et PC) | — | — | ○ |
| Contrôle approfondi (ZAP) | — | — | Chaque mois |
| Assistance par e-mail | — | — | ○ |
- • Les prix affichés concernent votre premier serveur. Chaque serveur supplémentaire coûte 1 628 ¥ en Lite et 3 278 ¥ en Standard. Exemple : 3 serveurs en Lite coûtent 6 534 ¥ par mois. Les prix sont en yens japonais et incluent la taxe japonaise sur la consommation (10 %).
- • L'analyse approfondie gratuite exige aussi de déclarer que vous êtes l'administrateur ou un mandataire autorisé par l'administrateur. Nous ne pouvons pas analyser de sites sans autorisation.
- • Les tests humains (tests d'intrusion) ne sont pas inclus. Si vous en avez besoin, nous pouvons vous mettre en relation avec une société spécialisée.
- • Notre responsabilité est limitée au total des sommes que vous avez versées au cours des 12 derniers mois (Conditions d'utilisation, article 11).
Tarifs du pack (un contrat distinct des offres, jusqu'à ce que vous atteigniez le but)
Pack de renforcement DMARCPar domaine, jusqu'à atteindre p=reject19 $ par moisLa surveillance de l'usurpation d'e-mail (lecture des rapports DMARC) est incluse dans chaque offre pour 1 domaine (voir le tableau ci-dessus).
Questions fréquentes
Q. En quoi est-ce différent des tests coûteux réalisés par des personnes ?+
Lors d'un test humain (test d'intrusion), des experts se connectent et parcourent le système écran par écran, à la recherche de failles propres à ce système, comme « je peux voir les commandes d'autres clients » ou « un simple membre peut utiliser les fonctions d'administration ». Cela coûte en général plusieurs milliers à plusieurs dizaines de milliers d'euros et se fait environ une fois par an. Security Ready étant automatisé, il ne peut pas trouver ce genre de failles. En revanche, il surveille chaque jour, à faible coût, les points faibles publiés, les logiciels obsolètes, les erreurs de configuration et les portes d'entrée exposées, et vous prévient dans la demi-journée lorsqu'une nouvelle vulnérabilité vous concerne. Pour un site vitrine d'entreprise, Security Ready seul suffit généralement. Si vous avez des comptes membres ou une boutique en ligne, nous recommandons de le combiner avec un test humain une fois par an.
Q. Combien coûte habituellement une analyse de vulnérabilités ?+
Les tests réalisés à la main par les experts d'une société de sécurité coûtent en général plusieurs milliers à plusieurs dizaines de milliers d'euros à chaque fois. Les outils d'analyse automatisés coûtent souvent plusieurs centaines d'euros par mois. Comme Security Ready se concentre sur l'analyse automatisée depuis l'extérieur, votre première analyse est offerte, et les offres continues commencent à 3 278 ¥ par serveur et par mois.
Q. Puis-je obtenir une analyse de vulnérabilités gratuite ?+
Oui. Votre première analyse approfondie est offerte (un serveur par entreprise). Vous décidez de continuer ou non après avoir vu les résultats et le rapport.
Q. Pouvez-vous vérifier les vulnérabilités de WordPress ?+
Oui. Lorsque nous constatons qu'un site utilise WordPress, nous comparons sa version aux vulnérabilités publiées et lançons aussi des contrôles des vulnérabilités connues des extensions et des thèmes. Un WordPress ou des extensions obsolètes sont une porte d'entrée fréquente pour le piratage et la défiguration de sites.
Q. Comment savoir si mon site web a été piraté ou défiguré ?+
Une méthode simple, également recommandée par la police japonaise : recherchez « site:votredomaine » sur Google et repérez les pages que vous ne reconnaissez pas. Security Ready ne surveille pas lui-même les défigurations. Il vérifie en revanche chaque jour depuis l'extérieur les points faibles qui mènent au piratage et à la défiguration (logiciels obsolètes, portes d'entrée ouvertes, fichiers qui devraient être cachés, etc.) et vous explique comment les fermer.
Q. Pouvez-vous vérifier la protection de mes e-mails contre l'usurpation (SPF et DMARC) ?+
Oui. Nous vérifions depuis l'extérieur si les réglages qui bloquent les faux e-mails envoyés en votre nom (SPF et DMARC) sont en place et pas trop faibles. S'il manque quelque chose, nous vous montrons des exemples de réglages.
Q. Cela aide-t-il les petites entreprises à se défendre contre les rançongiciels ?+
Cela aide à fermer la porte d'entrée. Selon l'Agence nationale de police du Japon, la plupart des attaques par rançongiciel s'introduisent par des équipements VPN ou le bureau à distance exposés sur Internet. Security Ready repère ces portes d'entrée exposées et les vulnérabilités qui les touchent, et vous alerte. Il ne remplace ni les sauvegardes ni vos mesures de sécurité internes.
Q. Puis-je analyser le site d'une autre entreprise sans autorisation ?+
Non. Avant toute analyse, vous devez déclarer être l'administrateur ou un mandataire autorisé par l'administrateur, et accepter d'être responsable de tout dommage causé par une analyse non autorisée. Une trace de cette déclaration (qui, quand et depuis où) est conservée. Les domaines des administrations et collectivités ne sont pas analysés sur la seule base d'une inscription.
Q. Notre serveur a reçu un trafic d'analyse que nous n'avons pas demandé+
Nous sommes désolés pour le désagrément. Indiquez-nous le nom de domaine ainsi que la date et l'heure via le formulaire de contact en bas de cette page. Nous vérifierons et arrêterons immédiatement les analyses. Si quelqu'un a fait une fausse déclaration, nous l'en tiendrons responsable conformément à nos Conditions d'utilisation.
Q. L'analyse va-t-elle surcharger mon serveur ?+
Un peu, mais nous limitons la charge. Au quotidien, nous lançons des analyses légères qui ne regardent que ce qui a changé, et nous plafonnons le nombre de requêtes par seconde. Les contrôles plus lourds ne s'exécutent que pendant les heures convenues.
Q. Si rien n'est trouvé, cela veut-il dire que je suis en sécurité ?+
Pas forcément. Nous utilisons des outils automatisés pour vérifier ce qui est visible depuis Internet : les écrans derrière une connexion et les défauts propres à vos processus métier ne sont pas couverts. Pour les systèmes importants, nous recommandons de les faire aussi tester par des experts.
Q. Dois-je installer quelque chose sur mon serveur ?+
Non. Nous vérifions depuis l'extérieur. Aucune modification DNS n'est nécessaire non plus.
Q. Et si les versions de mes logiciels ne sont pas visibles de l'extérieur ?+
Sur la page de chaque serveur, vous pouvez saisir votre système d'exploitation, votre base de données, vos bibliothèques et leurs versions. Nous nous servons de ces informations pour trouver les vulnérabilités qui vous concernent.
Q. À quoi ressemblent les rapports ?+
Vous pouvez les consulter à l'écran ou les télécharger en PDF au format A4. Ils comprennent une note globale (de A à E), la liste des constats, ce qu'il faut faire, ainsi que la méthode d'analyse et ce que l'analyse ne couvre pas.
Parlons-en
Vous pouvez aussi demander ici votre analyse approfondie gratuite. Indiquez-nous approximativement combien de serveurs vous avez, et nous vous expliquerons comment démarrer.
Pour les conditions d'utilisation, consultez nos Conditions d'utilisation.