Security Ready
Análisis de vulnerabilidades y DMARC.
El responsable de seguridad que su empresa no tiene.
El único servicio de análisis que hace seguimiento hasta que se corrige* →
* Según nuestra propia investigación (noviembre de 2026)
Puntos débiles en su web y sus servidores, y correos falsos enviados en su nombre. Cada día comprobamos lo básico de seguridad que no se puede dejar de lado, y le enviamos solo lo que le afecta, junto con lo que hay que hacer. Lo que se puede avanzar, lo avanzamos automáticamente.
No hacemos las correcciones ni la respuesta a incidentes tras un ataque. Comprobamos, le avisamos y hacemos avanzar las cosas.
- 14,225comprobaciones
- Comparado con un conjunto mundial de comprobaciones (vea qué comprobamos) →
- 2090plugins
- Base de datos de vulnerabilidades de plugins de WordPress (15.755 registros) →
- Dos veces al día
- Las nuevas vulnerabilidades se incorporan y se comparan automáticamente (vea las más recientes) →
- 1 dominio
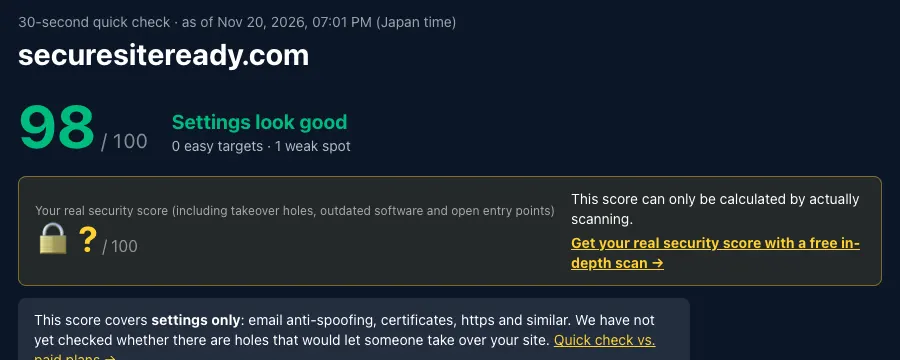
- La vigilancia de suplantación de correo es gratis →
¿Le suena?
Nadie se ocupa de la seguridad
Tiene una web y servidores, pero nadie comprueba si son seguros. No sabe por dónde empezar.
Las pruebas de seguridad son caras, así que se hacen como mucho una vez al año
Una prueba hecha por una empresa de seguridad suele costar de miles a decenas de miles de euros cada vez. Las nuevas vulnerabilidades que se publican entre medias pasan desapercibidas.
Los resultados están llenos de jerga
Incluso cuando recibe el informe, no sabe qué problemas son realmente peligrosos ni qué tiene que hacer.
Security Ready cubre el hueco entre pruebas siendo asequible, frecuente y fácil de entender.
Según un estudio de la Agencia Nacional de Policía de Japón (primer semestre de 2025), más del 80 % de las infecciones de ransomware entraron por puntos de acceso visibles desde internet (equipos VPN y escritorio remoto).Ver las fuentes
¿Cuál de estas situaciones es la suya?
Nuestros correos no llegan, o me preocupan los correos falsos en nuestro nombreLa comprobación DMARC es gratis: muestra su etapa actual y un camino hacia reject con una estimación de días. El Paquete de refuerzo DMARC es de pago: sigue ese camino por usted, automáticamente.
Quiero saber si nuestra web y nuestros servidores son seguros
Usamos WordPress
Servicios
Dos servicios
El análisis es la base que vigila sin parar; el paquete le lleva a una meta y luego termina. La vigilancia DMARC de un dominio está incluida en el análisis.
La base que vigila sin parar
Análisis de vulnerabilidades
Analizamos su web y sus servidores cada día y le avisamos solo de lo que le afecta, con cómo corregirlo.
Incorporamos nuevas vulnerabilidades dos veces al día (6:00 y 18:00 JST) y le avisamos en medio día si alguna afecta a su servidor →De pago: desde 18 € al mes
Su primer análisis es gratis
Su primer análisis es gratis: analizamos un servidor a fondo, también por dentro.
Le lleva hasta la meta
Paquete de refuerzo DMARC
Lleva su protección contra la suplantación de correo (DMARC) hasta el ajuste más estricto, p=reject, de forma totalmente automática.
De pago: 18 € al mes
Hasta llegar a reject
La comprobación gratuita muestra su etapa actual y el camino hacia reject. Este paquete (de pago) sigue ese camino por usted, automáticamente.
Para quién es
Pequeñas empresas con web o servidores propios
Aunque no tenga a nadie dedicado a la seguridad, sabrá qué corregir.
Agencias web y empresas de mantenimiento que gestionan servidores de clientes
Mantenga cada cliente por separado y entregue los informes directamente a sus clientes.
Sedes centrales que quieren supervisar las empresas de su grupo
Vea en una sola lista el número de problemas sin corregir de todo el grupo, mientras el personal de cada empresa solo ve lo suyo.
Gratis, sin registro
Pruébelo gratis
Las herramientas gratuitas son versiones puntuales de nuestra vigilancia. Con los servicios, las mismas comprobaciones se hacen cada día, automáticamente.
Solo introduzca su dominio. Comprobamos la protección contra la suplantación de correo, su certificado y la configuración básica usando solo información pública.
Con el servicio: Un análisis a fondo cada díaAnálisis de vulnerabilidades (de pago) →
Solo introduzca su dominio para ver su configuración de SPF y DMARC, la etapa actual y una puntuación. Sin registro.
Con el servicio: Vigilancia DMARC (1 dominio gratis)Análisis de vulnerabilidades (de pago) →
Calculamos qué hacer, y en qué orden, para llevar su dominio al ajuste más estricto (p=reject), y cuántos días lleva aproximadamente. Aparece en el resultado de la comprobación de suplantación de correo.
Con el servicio: Seguir los pasos (automático)Paquete de refuerzo DMARC (de pago) →
Busque en los 3.000 plugins más usados las vulnerabilidades publicadas y las versiones que las corrigen. Introduzca su versión para ver solo lo que le afecta.
Con el servicio: Comparación diaria mediante nuestro plugin de WordPressAnálisis de vulnerabilidades (de pago) →
Análisis de vulnerabilidades (planes: Lite / Standard)
Por dentro del análisis
Analizamos su web y sus servidores automáticamente cada día. De las cinco funciones de abajo, la vigilancia de suplantación de correo (1 dominio) forma parte del servicio de análisis.
Términos como EPSS y CVE se explican en el Glosario.
Más allá del análisis
Cinco funciones que rara vez encontrará en escáneres para pequeñas empresas
Una previsión de ciberataques para su empresa
Cotejamos las vulnerabilidades que los atacantes están usando hoy (la lista de la CISA de EE. UU.) y la probabilidad de que se explote cada una (EPSS) con el software que usted utiliza, y le mostramos su riesgo como un parte meteorológico, con los motivos y qué hacer.
Tormenta: actualice hoy su dispositivo VPN
Motivo: CVE que los atacantes están usando activamente
Responda automáticamente al cuestionario de seguridad de un cliente
Suba el cuestionario en Excel que le ha enviado un cliente. Rellenamos las respuestas y el fundamento a partir de los resultados reales de sus análisis; lo que no podemos respaldar se marca como «a confirmar», nunca se inventa. El archivo no se guarda.
P. ¿Aplican las actualizaciones de seguridad?
R. Sí. Fundamento: análisis diarios, ninguna actualización pendiente
Vigilancia de sitios falsos y dominios parecidos
Buscamos dominios recién registrados que imitan el suyo (una letra cambiada, un «-shop» añadido, otra terminación) usando solo los registros públicos de certificados y el DNS, y le avisamos antes de que se usen para engañar a sus clientes.
Nuevo: suempresa-shop.com (tiene correo)
Qué hacer: compruébelo y denúncielo
Vigilancia de suplantación de correo
¿Se envían correos que dicen venir de su empresa desde lugares que usted no conoce? Leemos automáticamente los informes diarios (informes DMARC) y le avisamos de envíos sospechosos. También ve en qué etapa está su configuración (solo supervisar / carpeta de spam / rechazar).
Nuevo: 12 correos que usan su dominio desde un remitente desconocido
Qué hacer: comprobar si es suyo
Llevar el ajuste hasta la etapa más estricta es lo que hace el Paquete de refuerzo DMARC, automáticamente.Ver el Paquete de refuerzo DMARC →
Más información →Avisos y preguntas en LINE
Los hallazgos urgentes llegan por LINE, y puede responder con una pregunta («¿qué debo hacer con esto?») y recibir una respuesta basada en sus propios hallazgos.
Urgente: hay que actualizar un plugin de WordPress
Usted: ¿qué debo hacer? → respuesta paso a paso
Cómo funciona
Cuatro pasos para empezar la vigilancia
- 1
Confirme que puede analizar la web
Indique si es el administrador de la web o un agente con permiso del administrador (como una agencia web) y marque la casilla para asumir la responsabilidad. No hace falta cambiar el DNS.
- 2
Registre qué se puede analizar
Registre qué se puede comprobar, durante cuánto tiempo, en qué horario y el número máximo de peticiones por segundo. Todo lo que quede fuera se detiene automáticamente.
- 3
Analizamos automáticamente
Cargamos las comprobaciones más recientes antes de cada análisis. Si algo ha cambiado desde la última vez, se añaden automáticamente comprobaciones más detalladas.
- 4
Solo le informamos de lo que le afecta
Su pantalla muestra solo los problemas que afectan a sus servidores, cada uno con qué hacer. Puede descargar el informe en PDF.
Respuesta ante emergencias
Cuando se publica una vulnerabilidad que afecta a sus servidores, se lo decimos en menos de medio día
No hace falta esperar al siguiente análisis programado. Recopilamos las nuevas vulnerabilidades dos veces al día (6:00 y 18:00 JST), seleccionamos solo las que corresponden a la configuración de sus servidores (sistema operativo, software y versiones) y le avisamos enseguida.
- 1
Publicada
Se hace pública una nueva vulnerabilidad
Se añade una vulnerabilidad crítica a una base de datos pública.
- 2
6:00 y 18:00 JST
La comparamos con sus servidores
Dos veces al día recopilamos las nuevas vulnerabilidades y comprobamos si afectan a los sistemas operativos, el software y las versiones registrados para sus servidores.
- 3
En cuanto coincide
Le avisamos por correo, Slack y otros canales
Le decimos en lenguaje sencillo qué servidor está en riesgo, cuál es el problema y cómo corregirlo.
- 4
En el horario que usted permita
Analizamos solo esa vulnerabilidad
Si activa los análisis automáticos, comprobamos desde fuera si su servidor está realmente afectado.
Un análisis programado habitual
Ejecuta las mismas comprobaciones a la misma hora, y nada más. No puede ver cuándo se añadió una nueva vulnerabilidad a las comprobaciones.
Security Ready
Muestra en pantalla cuándo se recopilaron por última vez las nuevas vulnerabilidades. Cuando aparece una que le afecta, comprobamos específicamente esa vulnerabilidad y le enviamos el resultado y qué hacer.
¿Ya le han hackeado, o su web muestra un aviso de virus? Empiece por qué hacer en la primera hora. Security Ready no limpia webs hackeadas, pero le ayuda a cerrar después la vía de entrada. Puede consultar las vulnerabilidades conocidas de plugins de WordPress en nuestra lista de vulnerabilidades de plugins.
Qué comprobamos
Webs, servidores y WordPress, revisados en cinco áreas
«Solo vista desde fuera» apenas carga su servidor. Las comprobaciones «Standard» solo se ejecutan en el horario acordado con usted.
| Área | Qué averigua | Cómo lo comprobamos |
|---|---|---|
| Protección contra correos falsos | Si tiene los ajustes que impiden correos falsos enviados en nombre de su empresa (SPF y DMARC) y si su agenda de direcciones (DNS) se ha modificado sin que lo sepa | Solo vista desde fuera |
| Conexiones cifradas (HTTPS) | Si ha caducado el documento de identidad que hay detrás del candado (su certificado) o si siguen activados métodos de cifrado antiguos y fáciles de romper | Solo vista desde fuera |
| Ajustes básicos de la web | Qué software y qué versiones utiliza, los ajustes que indican a los navegadores cómo tratar su web de forma segura y cómo se guardan en el navegador los datos de inicio de sesión | Solo vista desde fuera |
| Las puertas abiertas de su servidor (puertos) | Si están abiertas puertas que nunca deberían dar a internet, como su base de datos o el acceso de administración | Standard |
| Puntos débiles publicados (vulnerabilidades) y errores de configuración | Si le afectan vulnerabilidades publicadas en todo el mundo y si están a la vista archivos o páginas de administración que deberían estar ocultos | Standard |
| Análisis interno (dentro de sus servidores y equipos) | Las versiones de todo el software instalado en Windows y Linux, si Windows Update se ha detenido, si se sigue usando Windows u Office sin soporte y si hay instalado software de control remoto (con un programa de inventario de solo lectura) | Se ejecuta dentro |
Usamos herramientas de análisis de código abierto estándar (su código es público) en las que confían los profesionales de la seguridad de todo el mundo: nmap, nuclei, testssl.sh, httpx y otras.
Cuando encontramos un punto débil
No nos limitamos a encontrarlo
- 1
Aparece en su pantalla
Los hallazgos aparecen empezando por los más graves, cada uno con qué hacer.
- 2
Los graves se envían al momento
Los hallazgos de gravedad Crítica y Alta se envían al instante a Slack, Teams o Discord.
- 3
Corríjalo o páselo
Le mostramos los pasos para su propio servidor (su versión actual, la versión a la que actualizar y el comando exacto o el lugar en el panel de administración). Si no puede corregirlo usted mismo, agrupe varios hallazgos en una solicitud lista para enviar a su agencia web o proveedor de alojamiento, con un plazo sugerido. Si tiene un motivo para no corregir algo, puede anotarlo y marcarlo como «No requiere acción».
- 4
Confirmamos la corrección automáticamente
Si un problema desaparece en el siguiente análisis o en la comprobación de dos veces al día, pasa a «Corregido». Cuándo y cómo se confirmó cada corrección queda como «registro de correcciones» en la documentación que puede entregar a sus clientes. Si vuelve a aparecer, se lo avisamos.
Vea de un vistazo cuánto le falta para tenerlo todo corregido
Al iniciar sesión verá cuántos hallazgos están abiertos, pendientes de confirmación o han vuelto a aparecer, su tasa de corrección (la parte de hallazgos corregidos) y cuántos días lleva abierto el problema grave más antiguo. Mientras quede algo por corregir, le enviamos un resumen por correo cada lunes, y solo entonces.
Security Ready nunca modifica nada en sus servidores.
Informes
Un PDF para informar a su equipo o a sus clientes
- ✓Valoración global (de la A a la E) y número de hallazgos de cada gravedad
- ✓Lista de hallazgos, cada uno con qué hacer
- ✓Lo que se ha corregido durante el periodo y los cambios en sus servidores
- ✓Cómo hemos analizado y qué no puede cubrir este informe
- ✓Disponible por servidor y por empresa
El ejemplo es un análisis real de nuestro propio servidor de pruebas, al que dejamos puntos débiles a propósito. Solo se han sustituido por otros inventados el nombre de la empresa, los nombres de los servidores y las direcciones. El ejemplo está en japonés; sus informes se generan en su idioma.
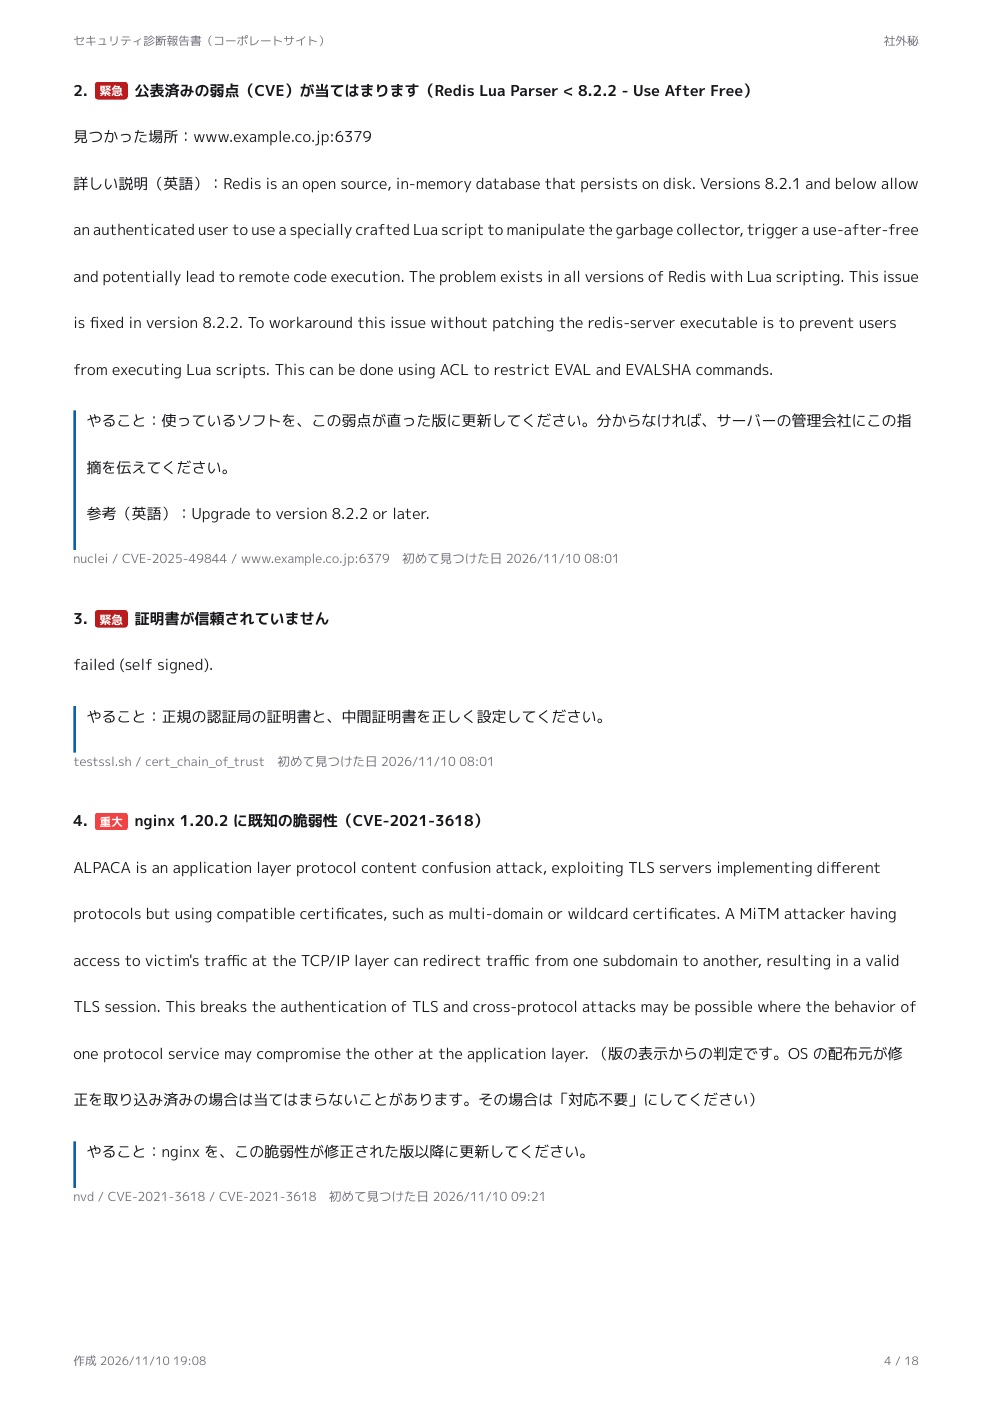
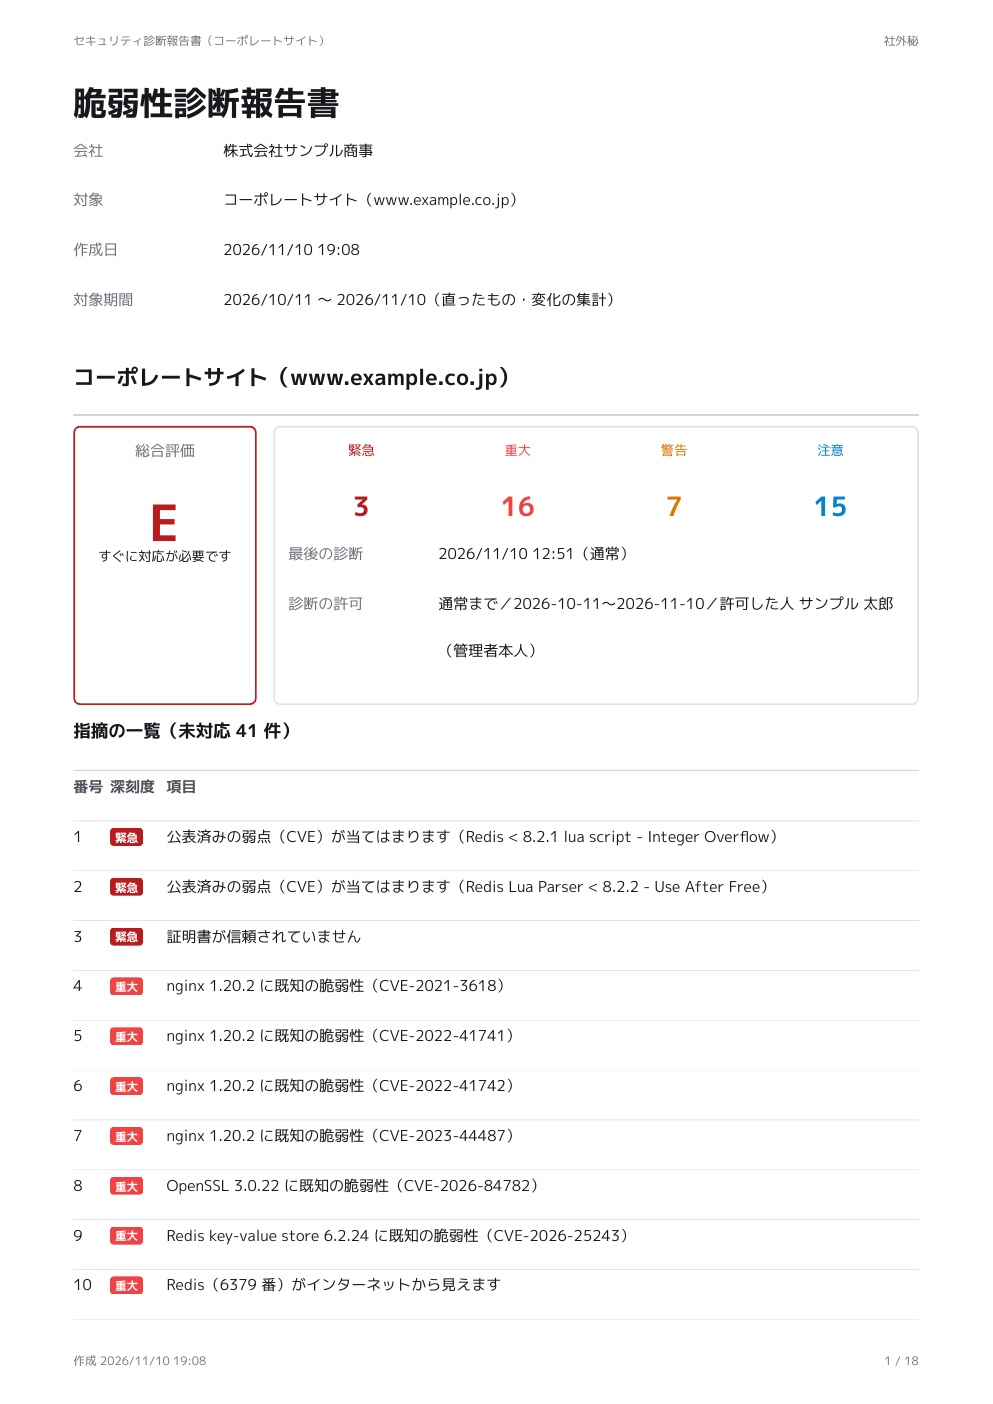 Ver las 18 páginas (PDF, en japonés)
Funciones
Solo lo que necesita ver, con palabras que entiende
Para WordPress, basta con instalar un plugin
Instale nuestro plugin y comprobaremos cada día si WordPress, sus plugins, sus temas y PHP están desactualizados. También señalamos los plugins de riesgo que ya no tienen mantenimiento. Funciona también en alojamiento compartido.
Encuentre accesos que no conocía
Cada mañana buscamos en los registros públicos de certificados subdominios olvidados, como antiguas webs de campañas o servidores de prueba. Si alguno apunta a algo que ya no existe y podría ser usurpado, se lo decimos de inmediato.
Una puntuación comparada con otras empresas de su sector
Convertimos el peso de sus problemas sin corregir en una puntuación sobre 100 y le mostramos su posición dentro de su sector y en general. (Nunca mostramos a nadie los nombres ni las puntuaciones de otras empresas.)
Revisamos desde fuera y desde dentro
Además de analizar desde internet, un programa de inventario de solo lectura revisa el interior de sus servidores y equipos (Windows y Linux). Comprueba si hay software desactualizado, si el cortafuegos y el antivirus están activados, sus normas de contraseñas e incluso puertas traseras instaladas en su web (indicios de intrusión).
Solo lo que le afecta
No enumeramos todas las vulnerabilidades del mundo. Solo mostramos los problemas que corresponden a la configuración de sus servidores, empezando por los más graves.
«Qué hacer» en lenguaje sencillo
Cada hallazgo incluye una breve nota sobre cómo corregirlo. La gravedad tiene cuatro niveles: Crítica, Alta, Media y Baja.
Análisis frecuentes y ligeros de lo que ha cambiado
Solo ejecutamos comprobaciones para las vulnerabilidades recién publicadas y examinamos lo que ha cambiado desde la última vez. Esto apenas carga su servidor, así que podemos analizar a menudo.
Una ficha para cada servidor
Reúna en un solo lugar la configuración de cada servidor (sistema operativo, servidor web, base de datos y sus versiones), el historial de análisis, los registros de autorización y la persona responsable.
Comparado con otras opciones
En qué destacamos como herramienta de análisis y qué no podemos hacer
También incluimos las filas en las que Security Ready sale perdiendo. ○ Sí △ En parte × No
| Pruebas hechas por personas | Escáneres web automatizados | Servicios de vigilancia continua no japoneses | Security Ready | |
|---|---|---|---|---|
| Coste habitual | De miles a decenas de miles de euros por prueba | De decenas a cientos de euros al mes | Desde cientos de euros al mes | Desde 18 €/mes (primer servidor). El primer análisis es gratis |
| Con qué frecuencia | Aproximadamente una vez al año | Cuando lo necesite | Continuamente | Comprobaciones y cotejos diarios + análisis a las horas que elija + comprobaciones automáticas cuando aparece una vulnerabilidad relevante |
| Se mantiene al día de las vulnerabilidades recién publicadas | × | △ | ○ | ○ |
| Muestra solo lo que le afecta | ○ Lo selecciona una persona | △ | △ | ○ |
| Qué hacer, en lenguaje sencillo | ○ | △ | × Jerga técnica en inglés | ○ |
| Registros de autorización y parada automática fuera del alcance permitido | ○ Por contrato | △ | △ | ○ |
| Gestionar varias empresas por separado | × | △ | ○ | ○ |
| Archivos expuestos, puertas abiertas, certificados y ajustes de correo | ○ | ○ | ○ | ○ |
| Intentar ataques reales a través de formularios (como la inyección SQL) | ○ | ○ | △ | △ Solo con consentimiento por escrito |
| Análisis interno (software y actualizaciones dentro de servidores y equipos) | ○ A menudo con coste adicional | △ | × | ○ Windows y Linux |
| Fallos en los procesos de negocio y los permisos de acceso | ○ | × | × | × |
Las demás columnas muestran tendencias generales de cada tipo de producto o servicio. Cada producto concreto puede variar.
¿Es suficiente?
La mayoría de los ataques a pequeñas empresas empiezan por puntos débiles visibles desde fuera
Aquí tiene por dónde entran realmente los ataques, según estudios del Gobierno japonés, junto a lo que Security Ready comprueba cada semana.
Agencia Nacional de Policía de Japón: cómo entró el ransomware (primer semestre de 2025, 45 casos)
Más del 80 % entró a través de puntos débiles en accesos visibles desde internet (dispositivos VPN y escritorio remoto). Security Ready comprueba cada semana los accesos abiertos y las vulnerabilidades conocidas del software que funciona en ellos y, el día en que se publica una vulnerabilidad crítica, lo comprueba ese mismo día.
IPA (Agencia de Promoción de las Tecnologías de la Información de Japón): principales puntos débiles encontrados al analizar desde fuera 126 pequeñas empresas
| Punto débil encontrado | Security Ready |
|---|---|
| Conexiones sin cifrar (HTTP, FTP) | ○ |
| Certificados caducados o autofirmados | ○ |
| Bases de datos visibles desde fuera | ○ |
| Contenido de Git o archivos de configuración visibles | ○ |
| Vulnerabilidades conocidas (OpenSSH, etc.) | ○ |
| Faltan cabeceras de seguridad | ○ |
| Problemas con SPF o DMARC | ○ |
| Cookies sin indicadores de seguridad | ○ |
| Páginas de acceso de VPN o de administración visibles | ○ |
| Transferencia de zona DNS mal configurada | △ Próximamente |
△ significa que aún lo estamos desarrollando. Lo que no podemos hacer se detalla con honestidad en «Lo que podemos y no podemos hacer».
Las mismas herramientas que usan los expertos
nmap, nuclei, OWASP ZAP y testssl.sh: herramientas de código abierto que usan los profesionales de la seguridad en todo el mundo, con nuevas comprobaciones cada vez que se publica un nuevo punto débil.
14.225 comprobaciones
Vulnerabilidades publicadas, archivos que nunca deberían verse, cifrado antiguo, puertas abiertas y ajustes contra correos falsos, todo comprobado a la vez.
Sinceros sobre lo que no cubrimos
Las pruebas a fondo de las pantallas tras un inicio de sesión y los fallos en los procesos de negocio requieren un experto humano. Combinarnos con una prueba hecha por personas una vez al año le da tranquilidad.
Fuentes (en japonés): Agencia Nacional de Policía, «Amenazas en el ciberespacio en el primer semestre de 2025» (publicado por la Policía de la Prefectura de Nagasaki) / IPA, resumen del informe sobre evaluaciones de ASM y casos prácticos (publicado en marzo de 2026)
Encontrar los problemas es solo el principio
Corregido, listo para enviar y fácil de delegar
Muchos analizadores se detienen cuando han encontrado los problemas. Security Ready también le ayuda con lo que viene después: corregir, mostrarlo a sus clientes y pasárselo a otra persona.
Del hallazgo a la corrección
- Pasos de corrección para el servicio que usa realmente: Vercel, Cloudflare, WordPress y más
- Si no puede corregirlo usted mismo, una solicitud lista para enviar a su agencia web o a su proveedor de alojamiento
- Pulse «Corregido: volver a comprobar» y se vuelve a analizar ese problema concreto y queda registrado
Documentos que puede entregar a sus clientes
- Un solo PDF con portada, el informe del análisis y un resumen de sus medidas de seguridad
- Un número de documento, para que el destinatario pueda comprobar que no se ha modificado
- Borradores de respuesta al cuestionario de seguridad de un cliente (Excel), a partir de sus registros de análisis
Pensado para agencias web y proveedores de TI
- Vigile cada cliente por separado y genere un informe para cada uno
- Los informes llevan el nombre y el logotipo de su agencia
- Cada servidor adicional cuesta menos, así que tener muchos clientes sigue siendo asequible
Paquete
Llevado a la meta, automáticamente
Una cuota mensual solo hasta que llegue a la meta. Una vez allí, el cobro se detiene y vuelve a la vigilancia gratuita.
Paquete de refuerzo DMARC
De pago. Sigue el camino hacia reject por usted, automáticamente.
Hasta p=reject, de forma totalmente automática.
Solo tiene que añadir una línea a su DNS y hacer clic para confirmar.
Para frenar de verdad la suplantación, DMARC tiene que estar en su ajuste más estricto, p=reject. Pero subirlo demasiado rápido puede hacer que sus propios correos no lleguen. Este paquete lee los informes, comprueba que es seguro y le hace subir paso a paso, automáticamente. Sin intervención de personas.
Gratis (ver y entender)
Paquete de refuerzo DMARC (lo hace avanzar por usted)
- Sube la etapa automáticamente, leyendo los informes sobre la marcha
- Hace inventario de sus remitentes y le pide que confirme cada uno
- Garantía de llegada (6 meses)
- Una vez que llega a reject, la vigilancia sigue gratis
18 € al mes, hasta llegar a rejectpor dominio
- • Una vez que llega a reject, la vigilancia de ese dominio sigue gratis
- • Cancele cuando quiera
- • Si los precios suben, su precio actual no cambia
Garantía de llegada: Si usted hace su parte y el dominio no ha llegado a reject en los 6 meses (180 días) desde el inicio, dejamos de cobrar y seguimos gratis hasta que llegue.
Su parte: añadir a su DNS los registros que le enviamos y responder a las confirmaciones de remitentes. Los días más allá de 7 en que cualquiera de las dos cosas esté pendiente de usted no se cuentan. No cubierto: si uno de sus propios remitentes no admite la autenticación SPF o DKIM y no puede ni detenerlo ni cambiarlo.
La comprobación es gratis. Muestra su etapa actual, el camino hacia p=reject y una estimación de días.
Trayectoria y confianza
Publicamos la prueba de que esto funciona cada día
- 1Vulnerabilidades de plugins de WordPress →Consulte las vulnerabilidades publicadas y las versiones que las corrigen para los 3.000 plugins más usados. Actualizado a diario.
- 2Verificar un documento recibido →Compruebe que un documento de Security Ready que le envió un proveedor no se ha modificado desde su creación. El archivo no se sube.
- 14.225
- Comprobaciones de vulnerabilidades conocidas y errores de configuración(versión del 12 nov)
- 5 áreas
- Correo, cifrado, web, puertos y vulnerabilidades conocidas
- Cada análisis
- Empieza cargando las comprobaciones más recientes
- De la A a la E
- Informe en PDF con valoración global
Actualizado a diario
Vulnerabilidades críticas recién publicadas
Recopiladas automáticamente de una base de datos pública dos veces al día (6:00 y 18:00 JST) y comparadas con la configuración de los servidores registrados.
Última actualización: 21 nov 2026, 18:31 JST
- Crítica
Vulnerabilidad crítica en PHP(7)
Publicada el 2026-11-20 · CVE-2026-129496
- Crítica
Vulnerabilidad crítica en OpenSSL(2)
Publicada el 2026-11-18 · CVE-2026-121481
- Crítica
Vulnerabilidad crítica en Restrictions for BuddyPress
Publicada el 2026-11-21 · CVE-2026-120539
- Crítica
Vulnerabilidad crítica en DCS-935L
Publicada el 2026-11-21 · CVE-2026-133680
- Crítica
Vulnerabilidad crítica en Unstable Slope Management Program
Publicada el 2026-11-21 · CVE-2026-129175
- Crítica
Vulnerabilidad crítica en EB2, ELBC2000 y otros(2)
Publicada el 2026-11-21 · CVE-2026-96805
- Crítica
Vulnerabilidad crítica en nukeviet(2)
Publicada el 2026-11-21 · CVE-2026-94567
- Crítica
Vulnerabilidad crítica en MONAI Label
Publicada el 2026-11-21 · CVE-2026-133968
Fuente: NVD (Instituto Nacional de Estándares y Tecnología de EE. UU.) y CVE. Este producto utiliza datos de la API de NVD, pero no está avalado ni certificado por NVD.
Pantalla de ejemplo
Solo lo que le afecta, lo más grave primero
¡Respuesta ante emergencias! Le avisamos en medio día cuando aparece una vulnerabilidad relevante →Crítica
0
Alta
2
Media
3
Baja
8
AltaUn archivo de ajustes privado (.env) está a la vista de cualquiera
shop.example.com
Para corregirlo: cambie los ajustes de su servidor web para que no se pueda descargar .env
AltaSu certificado caduca pronto (quedan 9 días)
www.example.com
Seguridad
Garantizar que un análisis nunca se convierta en un ataque
Hecho sin cuidado, un análisis de vulnerabilidades parece exactamente un ataque. Comprobar el permiso es el núcleo de cómo funciona Security Ready.
Nunca analizamos sin permiso
Solo analizamos servidores para los que alguien ha declarado ser el administrador o un agente legítimo, y cuyo permiso consta en nuestros registros. Registramos quién lo declaró, cuándo y desde dónde, y comprobamos el alcance permitido dos veces: cuando se solicita el análisis y justo antes de ejecutarlo.
Ninguna comprobación que pueda causar daños
No hacemos pruebas de carga, no probamos contraseñas por fuerza bruta ni probamos contraseñas predeterminadas.
Un límite a la velocidad de las peticiones
Nos mantenemos dentro del límite de peticiones por segundo fijado en su autorización y no analizamos fuera del horario acordado.
Su información sigue siendo privada
No usamos herramientas de prueba que dependan de servidores externos de retorno (como interactsh), y solo el titular de la cuenta puede ver los resultados.
Se puede detener al instante
Si alguien plantea una duda, un solo botón detiene todos los análisis.
No analizamos redes internas
Si un nombre apunta a una dirección de una red interna de oficina o doméstica, no lo analizamos.
Lo que podemos y no podemos hacer
Para la mayoría de las empresas, es una protección sólida
La mayoría de los ataques a servidores empiezan por «agujeros visibles desde fuera»: software desactualizado, archivos de configuración publicados por error, bases de datos abiertas a internet y certificados a punto de caducar. Security Ready se especializa en vigilar estos agujeros, y vuelve a hacerlo cada vez que se publica una nueva vulnerabilidad. En cambio, no puede encontrar los puntos débiles que requieren razonamiento humano para descubrirse. También le decimos con honestidad lo que no podemos hacer.
✓Lo que Security Ready puede encontrar
Software con vulnerabilidades publicadas
Lo determinamos a partir de las versiones de su servidor web, lenguaje de programación, base de datos, CMS, etc. Si una versión no se ve desde fuera, introduzca su configuración y la comprobaremos igualmente.
Archivos y páginas que nunca deberían ser públicos
Archivos de configuración (como .env), datos de control de versiones (.git) y páginas de administración o de depuración expuestas.
Puertas peligrosas abiertas a internet
Si se puede llegar desde fuera a elementos como su base de datos o el acceso remoto al servidor.
Problemas de cifrado y certificados
Certificados (el documento de identidad que hay detrás del candado) caducados o a punto de caducar, y métodos de cifrado antiguos.
Protección contra correos falsos
Si SPF y DMARC están bien configurados.
Cambios que no ha notado
Puertas (puertos) recién abiertas, software que se ha sustituido y ramas olvidadas de su dirección web (subdominios).
!Lo que requiere un experto humano (Security Ready no puede hacerlo)
Fallos propios de sus procesos de negocio
Fallos en las reglas de ese sistema concreto, como «puedo ver los pedidos de otros clientes» o «saltándose un paso se acumulan los descuentos».
Fallos en los permisos de acceso
Por ejemplo, que un socio normal pueda usar funciones de administrador. Una persona tiene que comparar lo que puede ver cada usuario con sesión iniciada.
Pruebas de ataque completas a través de formularios
Pruebas que recorren cada pantalla e intentan ataques como enviar órdenes maliciosas a través de un formulario (inyección SQL). Security Ready solo ejecuta comprobaciones estándar basadas en patrones.
El interior de su red y su código fuente
Nuestro análisis interno revisa los ajustes y el software desactualizado dentro de cada servidor, pero no cubre toda la red de su oficina ni la lectura del propio código del programa (revisión del código fuente).
Protección contra ataques que engañan a las personas
Como formar al personal frente a correos de phishing dirigidos o revisar sus normas internas.
| Si su web o servidor es… | Le recomendamos |
|---|---|
| Una web sin inicio de sesión, como una web corporativa, una página de empleo o un blog | En la mayoría de los casos basta con Security Ready |
| Una web con formulario de contacto o de solicitud de información | A menudo basta con Security Ready. Si sus formularios están hechos a medida, haga que una persona los pruebe al menos una vez |
| Acceso para socios, tienda online o sistema de reservas | Combine una prueba hecha por personas (aproximadamente una vez al año) con Security Ready entre medias |
| Sistemas de negocio para usuarios externos que manejan muchos datos personales o dinero | Las pruebas hechas por personas son imprescindibles. Use Security Ready para la vigilancia del día a día |
No encontrar nada no garantiza que no haya vulnerabilidades. Cada informe indica cómo hemos analizado y qué no puede cubrir el análisis.
Glosario
No necesita conocimientos técnicos
En pantalla y en los informes usamos palabras cotidianas siempre que podemos. Aquí tiene los términos que aun así aparecen, explicados con comparaciones sencillas.
- Un punto débil del softwareVulnerabilidad
- Un fallo que queda en un programa y que alguien puede aprovechar. Cuando se descubre, recibe un número (un CVE) y se hace público, y normalmente se publica una versión corregida. Si sigue usando la versión antigua, los atacantes pueden aprovechar ese agujero.
- Una puerta de entrada a su servidorPuerto
- Un servidor tiene una puerta distinta para cada tarea. Las webs usan la puerta 443, el correo la puerta 25, etc. Es peligroso dejar abierta a todo internet la puerta de una base de datos o de una herramienta de administración.
- Dar una vuelta comprobando las puertasEscaneo de puertos
- Comprobar desde fuera, una a una, qué puertas están abiertas. Security Ready solo lo hace en el horario que usted permite y nunca más rápido que el límite que fije.
- Colar órdenes a través de un formularioInyección SQL
- Un ataque que esconde órdenes para la base de datos dentro de un formulario de contacto o una casilla de inicio de sesión, para robar o modificar datos. Para probarlo hace falta un experto humano, o la «revisión más profunda» que solo hacemos con su consentimiento por escrito.
- Un sobre cerrado y su documento de identidadHTTPS y certificados (TLS)
- HTTPS sella la conexión entre el navegador y su servidor para que nadie pueda leerla por el camino. El certificado es el documento de identidad de su web. Cuando caduca, los navegadores muestran una advertencia y los clientes no pueden abrir su web.
- La agenda de direcciones de internetDNS
- El sistema que relaciona un nombre como example.com con la dirección real de su servidor (su dirección IP). Si alguien lo cambia sin permiso, sus visitantes pueden acabar en un sitio falso.
- Ajustes que impiden correos falsos en su nombreSPF y DMARC
- Ajustes que permiten a los servidores de correo receptores distinguir los correos auténticos de su empresa de los falsos. Gmail y otros proveedores ya los exigen a las empresas que envían muchos correos.
- El ajuste que rechaza los correos falsosp=reject (una etapa de DMARC)
- DMARC tiene tres etapas: solo supervisar (p=none), enviar a la carpeta de spam (p=quarantine) y rechazar (p=reject). En la más estricta, p=reject, los correos falsos que usan el nombre de su empresa se detienen antes de llegar a la bandeja de entrada del destinatario.
- Probabilidad de un ataqueEPSS
- Una previsión de la probabilidad de que una vulnerabilidad publicada se use en ataques reales en los próximos 30 días, publicada a diario por FIRST, una organización internacional. La usamos para la previsión de ataques.
- Una rama de su dirección webSubdominio
- Nombres que salen del dominio de su empresa, como shop.example.com o test.example.com. Los sitios de prueba antiguos y las páginas de campañas a menudo siguen funcionando, olvidados.
- El número de identificación de una vulnerabilidadCVE
- Un número de identificación mundial que se asigna a cada vulnerabilidad publicada (por ejemplo, CVE-2025-12345). Con él puede consultar qué versiones de qué software están afectadas.
- Revisar solo lo que ha cambiadoAnálisis incremental
- Un análisis que solo examina lo que ha cambiado desde la última vez y las comprobaciones añadidas recientemente. Apenas carga el servidor, así que se puede ejecutar a menudo.
- Software gratuito cuyo código es públicoCódigo abierto
- Software que cualquiera puede examinar y que expertos de todo el mundo mejoran continuamente. Security Ready utiliza las herramientas de análisis estándar que usan realmente los profesionales de la seguridad.
Precios
El primer análisis es gratis. Decida si continuar después de ver los resultados
Los precios son por servidor y mes (un servidor = un nombre de host, p. ej., www.example.com). No hay cuota de alta.
Análisis a fondo gratuito
Para quien quiera saber en qué situación está
0 €
Una sola vez, sin datos de pago
- Un análisis desde fuera (1 servidor)
- Resultados en pantalla e informe en PDF
- Cómo corregir cada problema encontrado
- Nuestra estimación de su sistema operativo y su software, para que la confirme
Lite
Para la vigilancia diaria desde fuera
18 €/ mes por servidor (EUR)
Servidores adicionales: 9 € cada uno
- Comprobaciones ligeras desde fuera cada día (certificados, DNS, cabeceras)
- Análisis semanales centrados en lo que ha cambiado
- Nuevas vulnerabilidades cotejadas con sus servidores dos veces al día
- Avisos inmediatos por correo cuando se encuentra algo
- Informe mensual en PDF
- Acompañamiento hasta la corrección (pasos, cartas de solicitud, progreso, recordatorios de lo pendiente y registro de cada corrección)
Standard
Para revisar por dentro, no solo por fuera
36 €/ mes por servidor (EUR)
Servidores adicionales: 18 € cada uno
- Todo lo de Lite
- Análisis interno: software y estado de las actualizaciones dentro de sus servidores y equipos (Windows y Linux)
- Una revisión más profunda al mes (con su consentimiento por escrito)
- Ayuda por correo electrónico
| Qué incluye | Análisis a fondo gratuito | Lite | Standard |
|---|---|---|---|
| Comprobaciones ligeras desde fuera (certificados, DNS, cabeceras) | Una vez | A diario | A diario |
| Análisis desde fuera (puertos, cifrado, cabeceras, puntos débiles conocidos) | Una vez | Semanal | Semanal |
| Cotejo con las vulnerabilidades recién descubiertas | — | Dos veces al día | Dos veces al día |
| Avisos por correo y chat | — | ○ | ○ |
| Vigilancia de suplantación de correo (informes DMARC) | Hasta 1 dominio | 1 dominio incluido | 1 dominio incluido |
| Informe en PDF | Uno | Mensual | Mensual |
| Acompañamiento hasta la corrección (pasos, cartas de solicitud, progreso, recordatorios de lo pendiente y registro de cada corrección) | Solo pasos de corrección y cartas de solicitud | ○ | ○ |
| Análisis interno (software, actualizaciones y fin de soporte dentro de servidores y equipos) | — | — | ○ |
| Revisión más profunda (ZAP) | — | — | Mensual |
| Ayuda por correo electrónico | — | — | ○ |
- • Los precios mostrados corresponden al primer servidor. Cada servidor adicional cuesta 9 € en Lite y 18 € en Standard. Ejemplo: 3 servidores en Lite cuestan 36 € al mes. Los precios están en euros; el impuesto japonés sobre el consumo no se aplica a las empresas de fuera de Japón.
- • El análisis a fondo gratuito también requiere que declare que es el administrador o un agente con permiso del administrador. No podemos analizar webs sin permiso.
- • No incluye pruebas hechas por personas (pruebas de penetración). Si las necesita, podemos ponerle en contacto con una empresa especializada.
- • Nuestra responsabilidad se limita al total de las tarifas que haya pagado en los últimos 12 meses (Condiciones de servicio, artículo 11).
Precios del paquete (un contrato aparte de los planes, hasta llegar a la meta)
Paquete de refuerzo DMARCPor dominio, hasta llegar a p=reject18 € al mesLa vigilancia de suplantación de correo (lectura de los informes DMARC) está incluida en todos los planes para 1 dominio (vea la tabla de arriba).
Preguntas frecuentes
P. ¿En qué se diferencia de las costosas pruebas hechas por personas?+
En las pruebas hechas por personas (una prueba de penetración), los expertos inician sesión y recorren el sistema pantalla por pantalla buscando fallos propios de ese sistema, como «puedo ver los pedidos de otros clientes» o «un socio normal puede usar funciones de administrador». Suelen costar de miles a decenas de miles de euros y se hacen aproximadamente una vez al año. Security Ready es automático, así que no puede encontrar fallos de ese tipo. En cambio, vigila cada día, a bajo coste, los puntos débiles publicados, el software desactualizado, los errores de configuración y los accesos expuestos, y le avisa en menos de medio día cuando le afecta una nueva vulnerabilidad. Para una web corporativa, normalmente basta con Security Ready. Si tiene acceso para socios o una tienda online, le recomendamos combinarlo con una prueba hecha por personas una vez al año.
P. ¿Cuánto suele costar un análisis de vulnerabilidades?+
Las pruebas hechas a mano por expertos de una empresa de seguridad suelen costar de miles a decenas de miles de euros cada vez. Las herramientas de análisis automatizadas suelen costar cientos de euros al mes. Como Security Ready se centra en el análisis automatizado desde fuera, el primer análisis es gratuito y los planes continuos empiezan en 18 € por servidor al mes.
P. ¿Puedo hacer un análisis de vulnerabilidades gratis?+
Sí. El primer análisis a fondo es gratuito (un servidor por empresa). Puede decidir si continuar después de ver los resultados y el informe.
P. ¿Pueden comprobar las vulnerabilidades de WordPress?+
Sí. Cuando detectamos que una web usa WordPress, comparamos su versión con las vulnerabilidades publicadas y además comprobamos las vulnerabilidades conocidas de plugins y temas. Un WordPress y unos plugins desactualizados son una vía de entrada habitual para tomar el control de webs y desfigurarlas.
P. ¿Cómo sé si han tomado el control de mi web o la han desfigurado?+
Un método sencillo que también recomienda la policía japonesa: busque en Google «site:sudominio» y fíjese en si hay páginas que no reconoce. Security Ready no vigila directamente las desfiguraciones. En cambio, comprueba cada día desde fuera los puntos débiles que llevan a la toma de control y la desfiguración (software desactualizado, accesos abiertos, archivos que deberían estar ocultos, etc.) y le explica cómo cerrarlos.
P. ¿Pueden comprobar la protección de mi correo contra la suplantación (SPF y DMARC)?+
Sí. Comprobamos desde fuera si los ajustes que impiden correos falsos en su nombre (SPF y DMARC) están configurados y no son demasiado débiles. Si falta algo, le mostramos ajustes de ejemplo.
P. ¿Ayuda esto a las pequeñas empresas a defenderse del ransomware?+
Ayuda a cerrar la vía de entrada. Según la Agencia Nacional de Policía de Japón, la mayoría de los ataques de ransomware entran a través de dispositivos VPN o del escritorio remoto expuestos a internet. Security Ready encuentra estos accesos expuestos y las vulnerabilidades que les afectan, y le avisa. No sustituye a las copias de seguridad ni a sus medidas de seguridad internas.
P. ¿Puedo analizar la web de otra empresa sin permiso?+
No. Antes de analizar, debe declarar que es el administrador o un agente con permiso del administrador, y aceptar que es responsable de cualquier daño causado por un análisis no autorizado. Se guarda un registro de la declaración (quién, cuándo y desde dónde). Los dominios de la administración pública y de entidades locales no se analizan solo con el registro.
P. Nuestro servidor ha recibido tráfico de análisis que no hemos pedido+
Lamentamos las molestias. Indíquenos el nombre de dominio y la fecha y la hora mediante el formulario de contacto al final de esta página. Lo revisaremos y detendremos los análisis de inmediato. Si alguien hizo una declaración falsa, le exigiremos responsabilidades conforme a nuestras Condiciones de servicio.
P. ¿El análisis cargará mi servidor?+
Un poco, pero lo mantenemos al mínimo. En el día a día hacemos análisis ligeros que solo examinan lo que ha cambiado, y limitamos el número de peticiones por segundo. Las comprobaciones más pesadas solo se hacen en el horario acordado.
P. Si no se encuentra nada, ¿significa que estoy a salvo?+
No necesariamente. Usamos herramientas automatizadas para comprobar lo que es visible desde internet, así que no se cubren las pantallas tras un inicio de sesión ni los fallos propios de cómo funcionan sus procesos de negocio. Para los sistemas importantes, le recomendamos que también los prueben expertos.
P. ¿Tengo que instalar algo en mi servidor?+
No. Comprobamos desde fuera. Tampoco hace falta cambiar el DNS.
P. ¿Y si las versiones de mi software no se ven desde fuera?+
En la página de cada servidor puede introducir su sistema operativo, su base de datos, sus bibliotecas y sus versiones. Usamos lo que introduzca para encontrar las vulnerabilidades que le afectan.
P. ¿Cómo son los informes?+
Puede verlos en pantalla o descargarlos en PDF de tamaño A4. Incluyen una valoración global (de la A a la E), la lista de hallazgos, qué hacer, y cómo hemos analizado y qué no cubre el análisis.
Hable con nosotros
También puede solicitar aquí su análisis a fondo gratuito. Díganos aproximadamente cuántos servidores tiene y le explicaremos cómo empezar.
Para las condiciones de uso, consulte nuestras Condiciones de servicio.