Security Ready
Schwachstellen-Scans und DMARC.
Der Sicherheitsverantwortliche, den Ihre Firma nicht hat.
Der einzige Scan-Dienst, der dranbleibt, bis es behoben ist* →
* Eigene Recherche (Stand: November 2026)
Schwachstellen in Ihrer Website und Ihren Servern und gefälschte E-Mails in Ihrem Namen. Wir prüfen jeden Tag die Sicherheitsgrundlagen, die Sie nicht auslassen dürfen, und schicken Ihnen nur, was Sie betrifft, zusammen mit dem, was zu tun ist. Was sich voranbringen lässt, bringen wir automatisch voran.
Die Behebung selbst und die Reaktion nach einem Angriff übernehmen wir nicht. Wir prüfen, wir sagen Ihnen Bescheid, und wir bringen die Dinge voran.
- 14,225Prüfungen
- Abgleich mit einer weltweiten Sammlung von Prüfungen (siehe, was wir prüfen) →
- 2.090Plugins
- Schwachstellen-Datenbank für WordPress-Plugins (15.755 Einträge) →
- Zweimal täglich
- Neue Schwachstellen werden automatisch übernommen und abgeglichen (siehe die neuesten) →
- 1 Domain
- Die Überwachung von E-Mail-Spoofing ist kostenlos →
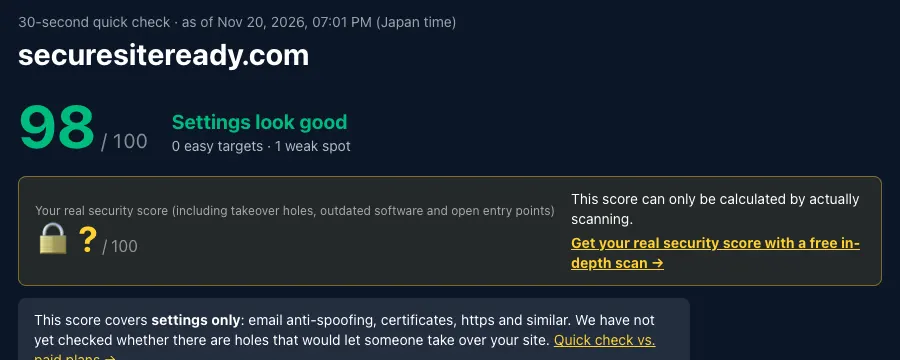
Kommt Ihnen das bekannt vor?
Niemand ist für Sicherheit zuständig
Sie haben eine Website und Server, aber niemand prüft, ob sie sicher sind. Sie wissen nicht, wo Sie anfangen sollen.
Sicherheitsprüfungen sind teuer – deshalb gibt es sie höchstens einmal im Jahr
Eine Prüfung durch eine Sicherheitsfirma kostet in der Regel jedes Mal Tausende bis Zehntausende US-Dollar. Neue Schwachstellen, die in der Zwischenzeit veröffentlicht werden, bleiben unbemerkt.
Die Ergebnisse stecken voller Fachbegriffe
Selbst mit dem Bericht in der Hand erkennen Sie nicht, welche Probleme wirklich gefährlich sind und was Sie tun sollen.
Security Ready schließt die Lücke zwischen den Prüfungen – günstig, häufig und leicht verständlich.
Laut einer Erhebung der japanischen Nationalen Polizeibehörde (erstes Halbjahr 2025) kamen mehr als 80 % der Ransomware-Infektionen über Zugänge, die aus dem Internet sichtbar sind (VPN-Geräte und Remote-Desktop).Quellen ansehen
Was davon trifft auf Sie zu?
E-Mails kommen nicht an, oder ich mache mir Sorgen wegen gefälschter E-Mails in unserem NamenDer DMARC-Check ist kostenlos: Er zeigt Ihre aktuelle Stufe und einen Weg zu reject mit einer Schätzung der Tage. Das DMARC-Durchsetzungspaket ist kostenpflichtig: Es geht diesen Weg automatisch für Sie.
Ich möchte wissen, ob unsere Website und unsere Server sicher sind
Wir nutzen WordPress
Dienste
Zwei Dienste
Der Scan ist die Grundlage, die dauerhaft wacht; das Paket bringt Sie ans Ziel und endet dann. Die DMARC-Überwachung für eine Domain ist im Scan enthalten.
Die Grundlage, die dauerhaft wacht
Schwachstellen-Scan
Wir scannen Ihre Website und Ihre Server jeden Tag und melden nur, was Sie betrifft, mit Anleitung zur Behebung.
Wir übernehmen neue Schwachstellen zweimal täglich (6:00 und 18:00 JST) und melden uns innerhalb eines halben Tages, wenn eine davon Ihren Server betrifft →Kostenpflichtig: ab 18 € pro Monat
Ihr erster Scan ist kostenlos
Ihr erster Scan ist kostenlos: Wir scannen einen Server gründlich, auch von innen.
Bringt Sie ans Ziel
DMARC-Durchsetzungspaket
Bringt Ihren Schutz gegen gefälschte E-Mails (DMARC) bis zur stärksten Einstellung, p=reject, vollautomatisch.
Kostenpflichtig: 18 € pro Monat
Bis Sie reject erreichen
Der kostenlose Check zeigt Ihre aktuelle Stufe und den Weg zu reject. Dieses Paket (kostenpflichtig) geht diesen Weg automatisch für Sie.
Für wen es gedacht ist
Kleine Unternehmen mit eigener Website oder eigenen Servern
Auch ohne Sicherheitsverantwortlichen wissen Sie, was zu beheben ist.
Webagenturen und Wartungsfirmen, die Server ihrer Kunden betreuen
Jeden Kunden getrennt verwalten und die Berichte direkt an Ihre Kunden weitergeben.
Zentralen, die ihre Konzerngesellschaften im Blick behalten möchten
Die Zahl der offenen Probleme in der ganzen Gruppe in einer Liste sehen, während die Mitarbeitenden jeder Gesellschaft nur ihre eigenen sehen.
Kostenlos, ohne Anmeldung
Kostenlos testen
Die kostenlosen Tools sind einmalige Versionen unserer Überwachung. Mit den Diensten laufen dieselben Prüfungen jeden Tag automatisch.
Geben Sie einfach Ihre Domain ein. Wir prüfen den Schutz vor gefälschten E-Mails, Ihr Zertifikat und Grundeinstellungen – nur anhand öffentlicher Informationen.
Mit dem Dienst: Ein täglicher gründlicher ScanSchwachstellen-Scan (kostenpflichtig) →
Geben Sie einfach Ihre Domain ein, um Ihre SPF- und DMARC-Einstellungen, die aktuelle Stufe und eine Punktzahl zu sehen. Keine Anmeldung nötig.
Mit dem Dienst: DMARC-Überwachung (1 Domain kostenlos)Schwachstellen-Scan (kostenpflichtig) →
Wir ermitteln, was in welcher Reihenfolge zu tun ist, um Ihre Domain auf die stärkste Einstellung (p=reject) zu bringen, und ungefähr wie viele Tage das dauert. Es erscheint im Ergebnis des E-Mail-Spoofing-Checks.
Mit dem Dienst: Die Schritte gehen (automatisch)DMARC-Durchsetzungspaket (kostenpflichtig) →
Durchsuchen Sie die 3.000 meistgenutzten Plugins nach veröffentlichten Schwachstellen und den Versionen, die sie beheben. Geben Sie Ihre Version ein, um nur zu sehen, was Sie betrifft.
Mit dem Dienst: Täglicher Abgleich über unser WordPress-PluginSchwachstellen-Scan (kostenpflichtig) →
Schwachstellen-Scan (Tarife: Lite / Standard)
Im Inneren des Scans
Wir scannen Ihre Website und Ihre Server jeden Tag automatisch. Von den fünf Funktionen unten ist die Überwachung von E-Mail-Spoofing (1 Domain) Teil des Scan-Dienstes.
Begriffe wie EPSS und CVE erklären wir im Glossar.
Mehr als nur Scannen
Fünf Funktionen, die Sie bei Scannern für kleine Unternehmen selten finden
Eine Cyberangriffs-Prognose für Ihr Unternehmen
Wir gleichen die Schwachstellen, die Angreifer heute tatsächlich ausnutzen (die Liste der US-Behörde CISA), und die Ausnutzungswahrscheinlichkeit jeder einzelnen (EPSS) mit Ihrer Software ab und zeigen Ihr Risiko wie eine Wettervorhersage – mit Gründen und dem, was zu tun ist.
Gewitter – aktualisieren Sie heute Ihr VPN-Gerät
Grund: CVE wird von Angreifern aktiv ausgenutzt
Sicherheitsfragebogen von Kunden automatisch beantworten
Laden Sie den Excel-Fragebogen hoch, den Ihnen ein Kunde geschickt hat. Wir tragen Antworten und Belege aus Ihren tatsächlichen Scan-Ergebnissen ein; was wir nicht belegen können, wird als „zu prüfen“ markiert – nie erfunden. Die Datei wird nicht gespeichert.
F: Spielen Sie Sicherheitsupdates ein?
A: Ja – Beleg: tägliche Scans, keine überfälligen Updates
Überwachung auf gefälschte Websites und ähnliche Domains
Wir suchen nach neu registrierten Domains, die Ihre nachahmen – ein vertauschter Buchstabe, ein angehängtes „-shop“, eine andere Endung –, nur anhand öffentlicher Zertifikatsprotokolle und DNS, und warnen Sie, bevor damit Ihre Kunden getäuscht werden.
Neu: ihrefirma-shop.de (mit E-Mail)
Was zu tun ist: prüfen, dann melden
Überwachung von E-Mail-Spoofing
Werden E-Mails im Namen Ihres Unternehmens von Orten verschickt, die Sie nicht kennen? Wir lesen die täglichen Berichte (DMARC-Berichte) automatisch aus und warnen Sie bei verdächtigem Versand. Außerdem sehen Sie, auf welcher Stufe Ihre Einstellung steht (nur beobachten / Spam-Ordner / ablehnen).
Neu: 12 E-Mails mit Ihrer Domain von einem unbekannten Absender
Was zu tun ist: prüfen, ob es Ihrer ist
Die Einstellung bis zur stärksten Stufe zu bringen, übernimmt das DMARC-Durchsetzungspaket automatisch.Zum DMARC-Durchsetzungspaket →
Mehr erfahren →Warnungen und Fragen über LINE
Dringende Befunde kommen über LINE, und Sie können mit einer Frage antworten – „Was soll ich da tun?“ – und erhalten eine Antwort auf Basis Ihrer eigenen Befunde.
Dringend: WordPress-Plugin braucht ein Update
Sie: Was soll ich tun? → Antwort Schritt für Schritt
So funktioniert's
In vier Schritten zur Überwachung
- 1
Bestätigen, dass Sie die Website scannen dürfen
Wählen Sie, ob Sie Administrator der Website oder ein vom Administrator bevollmächtigter Vertreter (etwa eine Webagentur) sind, und übernehmen Sie per Häkchen die Verantwortung. Keine DNS-Änderungen nötig.
- 2
Festhalten, was gescannt werden darf
Halten Sie fest, was wie lange und zu welchen Zeiten geprüft werden darf und wie viele Anfragen pro Sekunde maximal erlaubt sind. Alles außerhalb davon wird automatisch gestoppt.
- 3
Wir scannen automatisch
Vor jedem Scan laden wir die neuesten Prüfungen. Hat sich seit dem letzten Mal etwas geändert, kommen automatisch genauere Prüfungen hinzu.
- 4
Sie erfahren nur, was Sie betrifft
Ihr Bildschirm zeigt nur die Probleme, die Ihre Server betreffen, jeweils mit dem, was zu tun ist. Den Bericht können Sie als PDF herunterladen.
Für den Ernstfall
Wird eine Schwachstelle veröffentlicht, die Ihre Server betrifft, erfahren Sie es innerhalb eines halben Tages
Sie müssen nicht auf den nächsten geplanten Scan warten. Wir rufen zweimal täglich (6:00 und 18:00 Uhr JST) neue Schwachstellen ab, filtern nur die heraus, die zur Ausstattung Ihrer Server passen (Betriebssystem, Software und Versionen), und warnen Sie sofort.
- 1
Veröffentlicht
Eine neue Schwachstelle wird bekannt
Eine kritische Schwachstelle wird in eine öffentliche Datenbank aufgenommen.
- 2
6:00 und 18:00 Uhr JST
Wir gleichen sie mit Ihren Servern ab
Zweimal täglich rufen wir neue Schwachstellen ab und prüfen, ob sie die für Ihre Server erfassten Betriebssysteme, Programme und Versionen betreffen.
- 3
Sobald es passt
Wir warnen Sie per E-Mail, Slack und mehr
Wir sagen Ihnen verständlich, welcher Server gefährdet ist, worin das Problem besteht und wie Sie es beheben.
- 4
In Ihren erlaubten Zeiten
Wir scannen gezielt nach dieser Schwachstelle
Wenn Sie automatische Scans einschalten, prüfen wir von außen, ob Ihr Server wirklich betroffen ist.
Ein üblicher geplanter Scan
Führt zur gleichen Zeit die gleichen Prüfungen aus – mehr nicht. Wann eine neue Schwachstelle in die Prüfungen aufgenommen wurde, sehen Sie nicht.
Security Ready
Zeigt am Bildschirm, wann zuletzt neue Schwachstellen abgerufen wurden. Taucht eine auf, die Sie betrifft, prüfen wir gezielt darauf und senden Ihnen das Ergebnis und was zu tun ist.
Schon gehackt, oder zeigt Ihre Website eine Virenwarnung? Beginnen Sie mit was in der ersten Stunde zu tun ist. Security Ready bereinigt keine gehackten Websites, hilft Ihnen aber, das Einfallstor danach zu schließen. Bekannte Schwachstellen in WordPress-Plugins finden Sie in unserer Liste der Plugin-Schwachstellen.
Was wir prüfen
Websites, Server und WordPress – in fünf Bereichen geprüft
„Nur Außenansicht“ belastet Ihren Server kaum. Prüfungen der Stufe „Standard“ laufen nur in den mit Ihnen vereinbarten Zeiten.
| Bereich | Was Sie erfahren | Wie wir prüfen |
|---|---|---|
| Schutz vor gefälschten E-Mails | Ob die Einstellungen gegen gefälschte E-Mails im Namen Ihres Unternehmens (SPF und DMARC) vorhanden sind und ob Ihr Adressbuch (DNS) ohne Ihr Wissen geändert wurde | Nur Außenansicht |
| Verschlüsselte Verbindungen (HTTPS) | Ob der Ausweis hinter dem Schloss-Symbol (Ihr Zertifikat) abgelaufen ist oder ob alte, leicht zu knackende Verschlüsselungsverfahren noch aktiviert sind | Nur Außenansicht |
| Grundeinstellungen der Website | Welche Software und Versionen Sie nutzen, die Einstellungen, die Browsern sagen, wie sie Ihre Website sicher behandeln, und wie Anmeldeinformationen im Browser gespeichert werden | Nur Außenansicht |
| Die offenen Türen Ihres Servers (Ports) | Ob Türen offen sind, die nie zum Internet zeigen sollten, etwa zu Ihrer Datenbank oder zum Verwaltungszugang | Standard |
| Veröffentlichte Schwachstellen und Fehlkonfigurationen | Ob weltweit veröffentlichte Schwachstellen Sie betreffen und ob Dateien oder Verwaltungsseiten sichtbar sind, die verborgen sein sollten | Standard |
| Interner Scan (im Inneren Ihrer Server und PCs) | Die Versionen aller unter Windows und Linux installierten Programme, ob Windows Update stillsteht, ob Windows oder Office ohne Support noch genutzt wird und ob Fernwartungssoftware installiert ist (mit einem rein lesenden Prüfprogramm) | Läuft im Inneren |
Wir nutzen Standard-Scanwerkzeuge aus dem Open-Source-Bereich (ihr Code ist öffentlich), auf die sich Sicherheitsprofis weltweit verlassen: nmap, nuclei, testssl.sh, httpx und weitere.
Wenn wir eine Schwachstelle finden
Wir hören nicht beim Finden auf
- 1
Sie erscheint auf Ihrem Bildschirm
Befunde werden nach Schwere sortiert aufgelistet, jeweils mit dem, was zu tun ist.
- 2
Ernste werden sofort gemeldet
Befunde der Stufen Kritisch und Hoch gehen sofort an Slack, Teams oder Discord.
- 3
Beheben oder weitergeben
Wir zeigen Ihnen die Schritte für Ihren eigenen Server (Ihre aktuelle Version, die Zielversion und den genauen Befehl oder die Stelle in der Verwaltungsoberfläche). Wenn Sie es nicht selbst beheben können, fassen Sie mehrere Befunde zu einer versandfertigen Anfrage an Ihre Webagentur oder Ihren Hoster zusammen – mit einer vorgeschlagenen Frist. Wenn Sie einen Grund haben, etwas nicht zu beheben, können Sie ihn notieren und den Befund als „Kein Handlungsbedarf“ markieren.
- 4
Wir bestätigen die Behebung automatisch
Ist ein Problem beim nächsten Scan oder beim zweimal täglichen Abgleich verschwunden, wandert es zu „Behoben“. Wann und wie jede Behebung bestätigt wurde, bleibt als „Behebungsnachweis“ in den Unterlagen, die Sie an Kunden weitergeben können. Taucht es wieder auf, melden wir es Ihnen.
Auf einen Blick sehen, wie nah Sie am Ziel sind
Nach der Anmeldung sehen Sie, wie viele Befunde offen sind, auf Bestätigung warten oder wieder aufgetaucht sind, Ihre Behebungsquote (der Anteil der behobenen Befunde) und wie viele Tage das älteste ernste Problem schon offen ist. Solange noch etwas offen ist, schicken wir Ihnen jeden Montag eine Zusammenfassung per E-Mail – nur dann.
Security Ready verändert nie etwas an Ihren Servern.
Berichte
Ein PDF, um Ihr Team zu informieren oder Ihren Kunden zu berichten
- ✓Gesamtnote (A bis E) und Anzahl der Befunde je Schweregrad
- ✓Liste der Befunde, jeweils mit dem, was zu tun ist
- ✓Was im Zeitraum behoben wurde und Änderungen an Ihren Servern
- ✓Wie wir gescannt haben und was dieser Bericht nicht abdeckt
- ✓Pro Server und pro Unternehmen verfügbar
Das Beispiel ist ein echter Scan unseres eigenen Testservers, auf dem wir absichtlich Schwachstellen belassen haben. Nur Firmenname, Servernamen und Adressen wurden durch erfundene ersetzt. Der Beispielbericht ist auf Japanisch; Ihre eigenen Berichte werden in Ihrer Sprache erstellt.
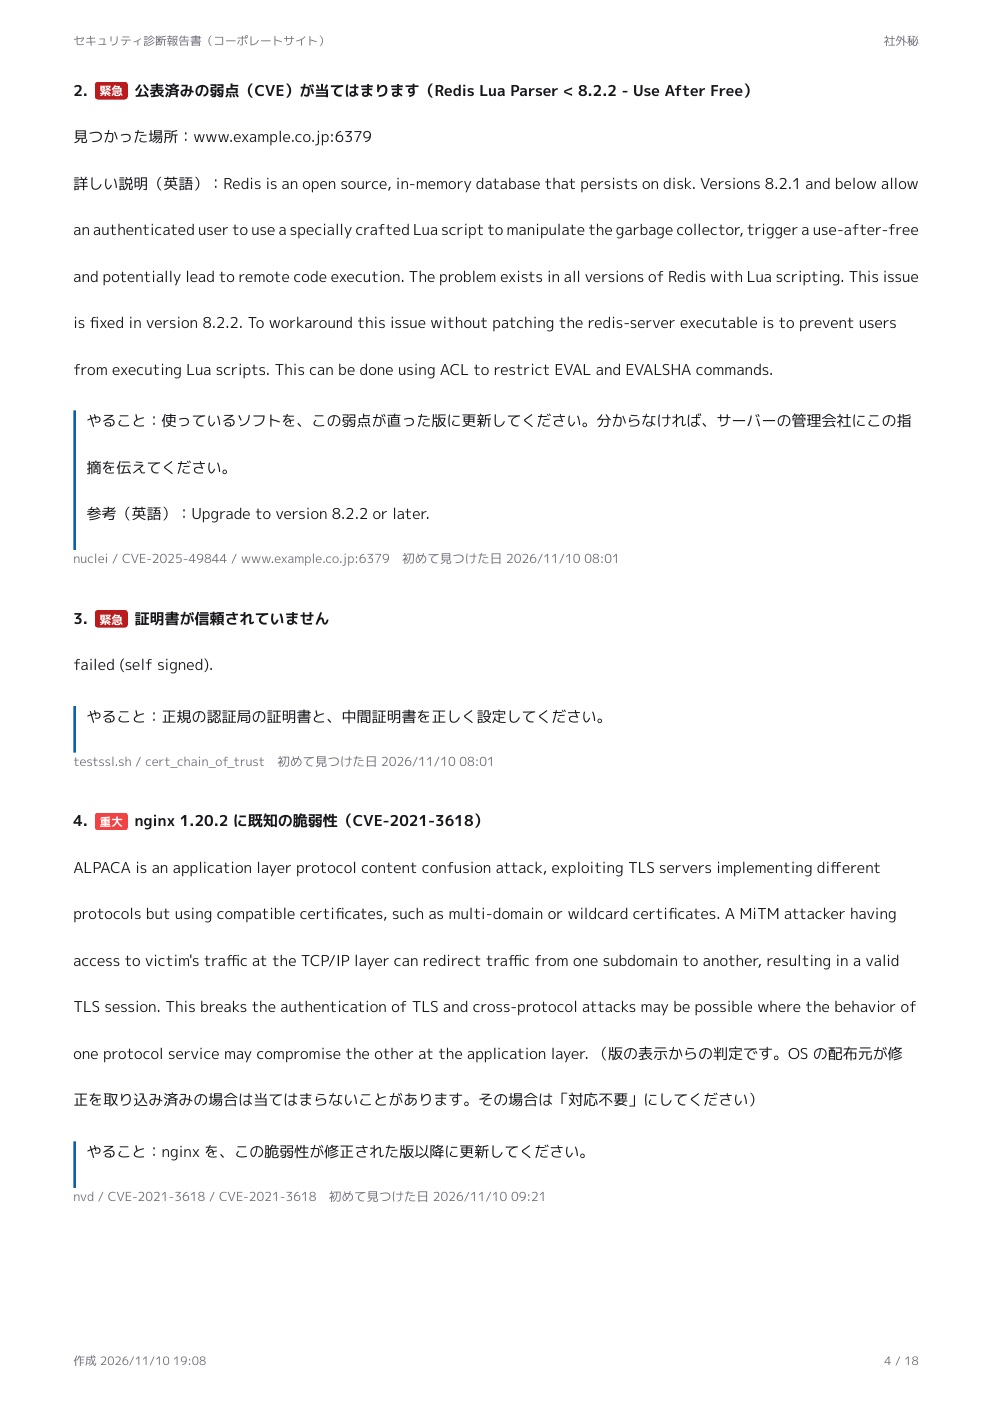
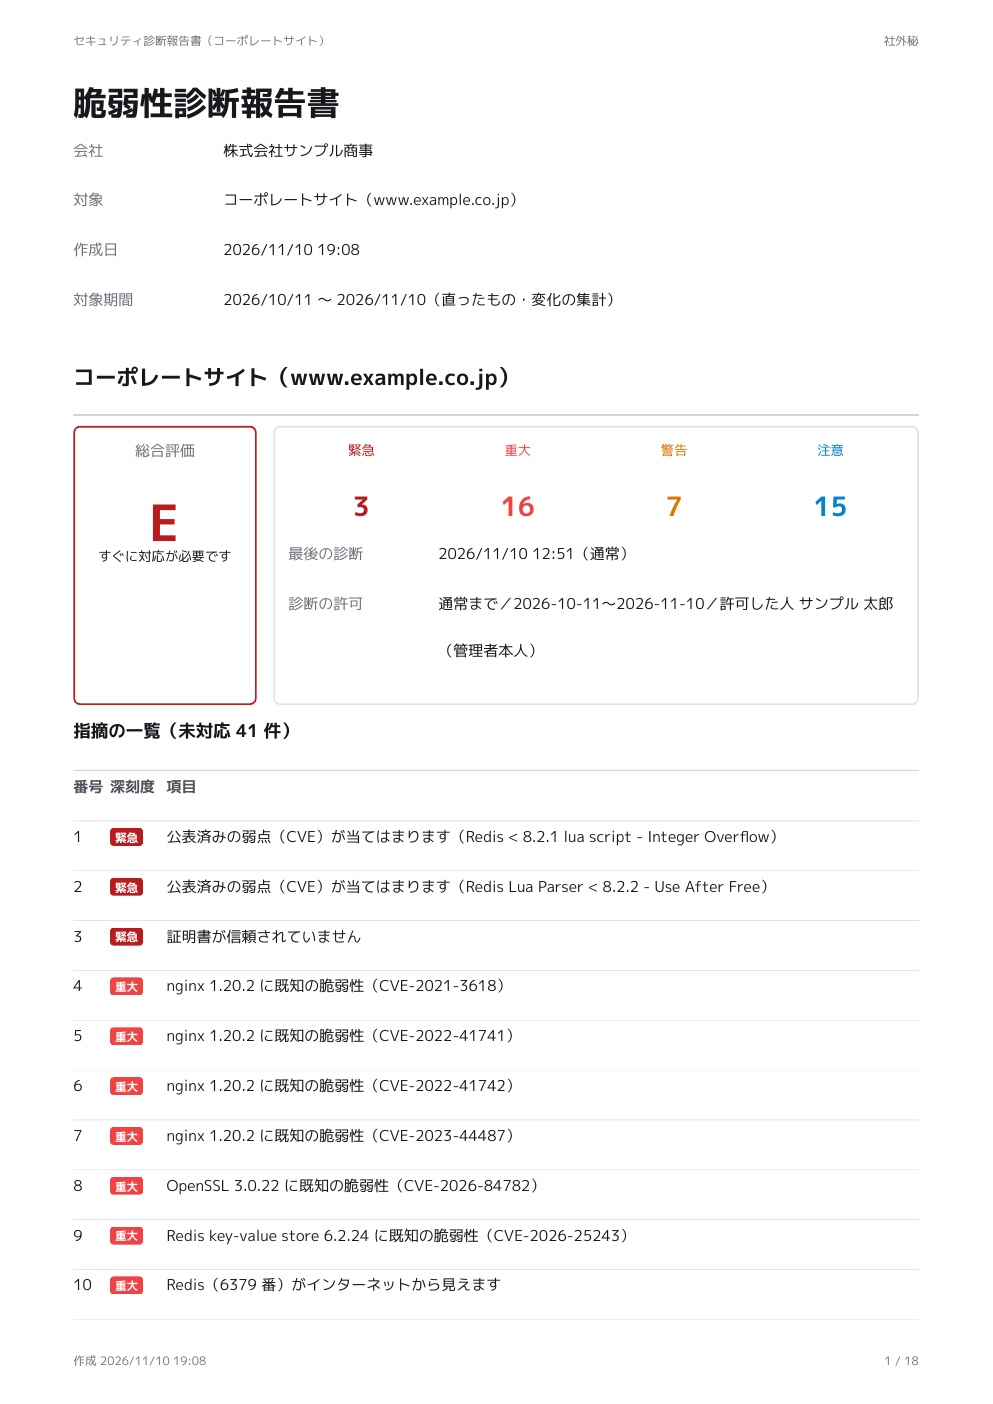 Alle 18 Seiten ansehen (PDF, Japanisch)
Funktionen
Nur, was Sie sehen müssen – in Worten, die Sie verstehen
Für WordPress: einfach ein Plugin installieren
Installieren Sie unser Plugin, und wir prüfen jeden Tag, ob WordPress selbst, Ihre Plugins, Themes und PHP veraltet sind. Außerdem markieren wir riskante Plugins, die nicht mehr gepflegt werden. Funktioniert auch auf Shared Hosting.
Zugänge finden, von denen Sie nichts wussten
Jeden Morgen durchsuchen wir öffentliche Zertifikatsprotokolle nach vergessenen Subdomains, etwa alten Kampagnenseiten oder Testservern. Zeigt eine davon auf etwas, das nicht mehr existiert und übernommen werden könnte, sagen wir es Ihnen sofort.
Eine Bewertung im Vergleich zu Ihrer Branche
Wir rechnen das Gewicht Ihrer unbehobenen Probleme in eine Punktzahl von 100 um und zeigen, wo Sie in Ihrer Branche und insgesamt stehen. (Namen oder Bewertungen anderer Unternehmen zeigen wir nie jemandem.)
Wir prüfen von außen und von innen
Neben dem Scan aus dem Internet schaut ein rein lesendes Prüfprogramm in Ihre Server und PCs hinein (Windows und Linux). Es prüft auf veraltete Software, ob Firewall und Virenschutz aktiv sind, Ihre Passwortregeln und sogar auf in Ihre Website eingeschleuste Hintertüren (Anzeichen für einen Einbruch).
Nur, was Sie betrifft
Wir listen nicht jede Schwachstelle der Welt auf. Wir zeigen nur Probleme, die zur Ausstattung Ihrer Server passen – die schwerwiegendsten zuerst.
„Was zu tun ist“ – verständlich erklärt
Zu jedem Befund gibt es einen kurzen Hinweis zur Behebung. Der Schweregrad hat vier Stufen: Kritisch, Hoch, Mittel und Niedrig.
Häufige, schonende Scans der Änderungen
Wir führen nur Prüfungen für neu veröffentlichte Schwachstellen aus und betrachten, was sich seit dem letzten Mal geändert hat. Das belastet Ihren Server kaum, deshalb können wir oft scannen.
Ein Steckbrief für jeden Server
Ausstattung jedes Servers (Betriebssystem, Webserver, Datenbank und deren Versionen), Scan-Verlauf, Genehmigungsnachweise und zuständige Person – alles an einem Ort.
Im Vergleich mit anderen Lösungen
Was wir als Scan-Werkzeug gut können – und was nicht
Wir zeigen auch die Zeilen, in denen Security Ready unterliegt. ○ Ja △ Teilweise × Nein
| Prüfung durch Menschen | Automatische Website-Scanner | Internationale Dienste zur Dauerüberwachung | Security Ready | |
|---|---|---|---|---|
| Übliche Kosten | Tausende bis Zehntausende US-Dollar pro Prüfung | Zehn bis Hunderte US-Dollar im Monat | Ab mehreren Hundert US-Dollar im Monat | Ab 18 €/Monat (erster Server). Erster Scan gratis |
| Wie oft | Etwa einmal im Jahr | Bei Bedarf | Ständig | Tägliche Prüfung und Abgleich + Scans zu Zeiten Ihrer Wahl + automatische Prüfung, wenn eine relevante Schwachstelle auftaucht |
| Hält mit neu veröffentlichten Schwachstellen Schritt | × | △ | ○ | ○ |
| Zeigt nur, was Sie betrifft | ○ Von einem Menschen ausgewählt | △ | △ | ○ |
| Was zu tun ist, verständlich erklärt | ○ | △ | × Technisches Englisch | ○ |
| Genehmigungsnachweise und automatischer Stopp außerhalb des erlaubten Umfangs | ○ Per Vertrag | △ | △ | ○ |
| Mehrere Unternehmen getrennt verwalten | × | △ | ○ | ○ |
| Offen liegende Dateien, offene Türen, Zertifikate und E-Mail-Einstellungen | ○ | ○ | ○ | ○ |
| Tatsächliche Angriffsversuche über Eingabeformulare (etwa SQL-Injection) | ○ | ○ | △ | △ Nur mit schriftlicher Einwilligung |
| Interner Scan (Software und Updates im Inneren von Servern und PCs) | ○ Oft gegen Aufpreis | △ | × | ○ Windows und Linux |
| Lücken in Geschäftsabläufen und Zugriffsrechten | ○ | × | × | × |
Die übrigen Spalten zeigen allgemeine Tendenzen der jeweiligen Produkt- oder Dienstart. Einzelne Produkte können abweichen.
Reicht das?
Die meisten Angriffe auf kleine Unternehmen beginnen bei Schwachstellen, die von außen sichtbar sind
Hier sehen Sie, wo Angriffe laut Untersuchungen japanischer Behörden tatsächlich eindringen – und daneben, was Security Ready jede Woche prüft.
Japans Nationale Polizeibehörde: Wie Ransomware eingedrungen ist (erstes Halbjahr 2025, 45 Fälle)
Über 80 % drangen über Schwachstellen an aus dem Internet sichtbaren Zugängen ein (VPN-Geräte und Remotedesktop). Security Ready prüft jede Woche auf offene Zugänge und bekannte Schwachstellen in der dort laufenden Software – und wird eine kritische Schwachstelle veröffentlicht, noch am selben Tag.
IPA (Japans Behörde zur Förderung der Informationstechnologie): die häufigsten Schwachstellen beim Scan von 126 kleinen Unternehmen von außen
| Gefundene Schwachstelle | Security Ready |
|---|---|
| Unverschlüsselte Verbindungen (HTTP, FTP) | ○ |
| Abgelaufene oder selbstsignierte Zertifikate | ○ |
| Von außen sichtbare Datenbanken | ○ |
| Git-Inhalte oder Konfigurationsdateien sichtbar | ○ |
| Bekannte Schwachstellen (OpenSSH usw.) | ○ |
| Fehlende Sicherheits-Header | ○ |
| Probleme mit SPF oder DMARC | ○ |
| Cookies ohne Sicherheitsattribute | ○ |
| Anmeldeseiten für VPN oder Verwaltung sichtbar | ○ |
| Fehlkonfigurierter DNS-Zonentransfer | △ In Arbeit |
△ bedeutet, dass wir das noch ausbauen. Was wir nicht können, steht ehrlich unter „Was wir können und was nicht“.
Dieselben Werkzeuge wie die Profis
nmap, nuclei, OWASP ZAP und testssl.sh: Open-Source-Werkzeuge, die Sicherheitsprofis weltweit nutzen – mit neuen Prüfungen, sobald eine neue Schwachstelle veröffentlicht wird.
14.225 Prüfungen
Veröffentlichte Schwachstellen, Dateien, die nie sichtbar sein dürften, alte Verschlüsselung, offen gelassene Türen und Einstellungen gegen gefälschte E-Mails – alles in einem Durchgang geprüft.
Ehrlich bei den Grenzen
Tiefgehende Prüfungen von Seiten hinter einer Anmeldung und Lücken in Geschäftsabläufen brauchen einen menschlichen Tester. Kombiniert mit einer jährlichen Prüfung durch Menschen sind Sie auf der sicheren Seite.
Quellen (auf Japanisch): Nationale Polizeibehörde, „Bedrohungen im Cyberraum im ersten Halbjahr 2025“ (veröffentlicht von der Präfekturpolizei Nagasaki) / IPA, Zusammenfassung des Berichts zu ASM-Bewertungen und Fallstudien (veröffentlicht im März 2026)
Probleme zu finden ist nur der Anfang
Behoben, versandfertig und leicht zu übergeben
Viele Scanner hören auf, sobald sie die Probleme gefunden haben. Security Ready hilft auch bei dem, was danach kommt: beheben, Kunden zeigen und an jemand anderen übergeben.
Vom Fund bis zur Behebung
- Anleitungen zur Behebung für den Dienst, den Sie tatsächlich nutzen: Vercel, Cloudflare, WordPress und mehr
- Wenn Sie es nicht selbst beheben können: eine versandfertige Anfrage an Ihre Webagentur oder Ihren Hoster
- Klicken Sie auf "Behoben – erneut prüfen", dann wird genau dieses eine Problem erneut gescannt und festgehalten
Unterlagen, die Sie Kunden geben können
- Ein PDF mit Deckblatt, Scan-Bericht und einer Übersicht Ihrer Sicherheitsmaßnahmen
- Eine Dokumentnummer, damit der Empfänger prüfen kann, dass nichts verändert wurde
- Antwortentwürfe für den Sicherheitsfragebogen eines Kunden (Excel) auf Grundlage Ihrer Scan-Aufzeichnungen
Für Webagenturen und IT-Dienstleister
- Jeden Kunden einzeln überwachen und pro Kunde einen Bericht erstellen
- Berichte tragen den Namen und das Logo Ihrer Agentur
- Jeder weitere Server kostet weniger, so bleiben auch viele Kunden bezahlbar
Paket
Automatisch ans Ziel gebracht
Eine Monatsgebühr nur, bis Sie das Ziel erreichen. Sobald Sie dort sind, endet die Abrechnung und Sie kehren zur kostenlosen Überwachung zurück.
DMARC-Durchsetzungspaket
Kostenpflichtig. Es geht den Weg zu reject automatisch für Sie.
Bis ganz zu p=reject, vollautomatisch.
Sie fügen nur eine Zeile in Ihr DNS ein und bestätigen per Klick.
Um Spoofing wirklich zu stoppen, muss DMARC auf der stärksten Einstellung stehen, p=reject. Wer aber zu schnell erhöht, riskiert, dass Ihre eigenen E-Mails nicht mehr ankommen. Dieses Paket liest die Berichte, prüft, dass es sicher ist, und bringt Sie Schritt für Schritt automatisch nach oben. Ganz ohne Menschen.
Kostenlos (sehen und verstehen)
DMARC-Durchsetzungspaket (bringt es für Sie voran)
- Erhöht die Stufe automatisch und liest dabei laufend die Berichte
- Erfasst Ihre Absender und bittet Sie, jeden einzeln zu bestätigen
- Erreichungsgarantie (6 Monate)
- Sobald Sie reject erreicht haben, geht die Überwachung kostenlos weiter
18 € pro Monat, bis Sie reject erreichenpro Domain
- • Sobald Sie reject erreicht haben, überwachen wir die Domain kostenlos weiter
- • Jederzeit kündbar
- • Wenn die Preise steigen, bleibt Ihr aktueller Preis gleich
Erreichungsgarantie: Wenn Sie Ihren Teil erledigen und die Domain 6 Monate (180 Tage) nach dem Start noch nicht bei reject ist, stoppen wir die Abrechnung und machen kostenlos weiter, bis es so weit ist.
Ihr Teil: die Einträge, die wir Ihnen schicken, in Ihr DNS eintragen und Absender-Bestätigungen beantworten. Tage über 7 hinaus, an denen eines davon auf Sie wartet, zählen nicht. Nicht abgedeckt: wenn einer Ihrer eigenen Absender keine SPF- oder DKIM-Authentifizierung unterstützt und Sie ihn weder abschalten noch ändern können.
Der Check ist kostenlos. Er zeigt Ihre aktuelle Stufe, den Weg zu p=reject und eine Schätzung der Tage.
Erfolgsbilanz und Vertrauen
Wir veröffentlichen den Nachweis, dass dies jeden Tag läuft
- 1Schwachstellen in WordPress-Plugins →Schlagen Sie veröffentlichte Schwachstellen und die Versionen, die sie beheben, für die 3.000 meistgenutzten Plugins nach. Täglich aktualisiert.
- 2Erhaltenes Dokument prüfen →Prüfen Sie, ob ein Security-Ready-Dokument, das Ihnen ein Lieferant geschickt hat, seit der Erstellung unverändert ist. Die Datei wird nicht hochgeladen.
- 14.225
- Prüfungen auf bekannte Schwachstellen und Fehlkonfigurationen(Stand vom 12. Nov.)
- 5 Bereiche
- E-Mail, Verschlüsselung, Website, Ports und bekannte Schwachstellen
- Bei jedem Scan
- Zuerst werden die neuesten Prüfungen geladen
- A bis E
- PDF-Bericht mit Gesamtnote
Täglich aktualisiert
Neu veröffentlichte kritische Schwachstellen
Zweimal täglich (6:00 und 18:00 Uhr JST) automatisch aus einer öffentlichen Datenbank abgerufen und mit der Ausstattung der registrierten Server abgeglichen.
Zuletzt aktualisiert: 21. Nov. 2026, 18:31 JST
- Kritisch
Kritische Schwachstelle in PHP(7)
Veröffentlicht am 2026-11-20 · CVE-2026-129496
- Kritisch
Kritische Schwachstelle in OpenSSL(2)
Veröffentlicht am 2026-11-18 · CVE-2026-121481
- Kritisch
Kritische Schwachstelle in Restrictions for BuddyPress
Veröffentlicht am 2026-11-21 · CVE-2026-120539
- Kritisch
Kritische Schwachstelle in DCS-935L
Veröffentlicht am 2026-11-21 · CVE-2026-133680
- Kritisch
Kritische Schwachstelle in Unstable Slope Management Program
Veröffentlicht am 2026-11-21 · CVE-2026-129175
- Kritisch
Kritische Schwachstelle in EB2, ELBC2000 und weiteren(2)
Veröffentlicht am 2026-11-21 · CVE-2026-96805
- Kritisch
Kritische Schwachstelle in nukeviet(2)
Veröffentlicht am 2026-11-21 · CVE-2026-94567
- Kritisch
Kritische Schwachstelle in MONAI Label
Veröffentlicht am 2026-11-21 · CVE-2026-133968
Quelle: NVD (U.S. National Institute of Standards and Technology) und CVE. Dieses Produkt nutzt Daten der NVD-API, wird aber von der NVD weder unterstützt noch zertifiziert.
Beispielbildschirm
Nur was Sie betrifft, das Ernsteste zuerst
Auch für den Ernstfall! Wir warnen Sie innerhalb eines halben Tages, wenn eine relevante Schwachstelle auftaucht →Kritisch
0
Hoch
2
Mittel
3
Niedrig
8
HochEine private Konfigurationsdatei (.env) ist für jeden sichtbar
shop.example.com
Behebung: Webserver so einstellen, dass .env nicht heruntergeladen werden kann
HochIhr Zertifikat läuft bald ab (noch 9 Tage)
www.example.com
Sicherheit
Damit ein Scan nie zum Angriff wird
Unbedacht durchgeführt, sieht ein Schwachstellen-Scan genauso aus wie ein Angriff. Die Prüfung der Erlaubnis ist daher der Kern von Security Ready.
Wir scannen nie ohne Erlaubnis
Wir scannen nur Server, für die jemand erklärt hat, Administrator oder rechtmäßiger Vertreter zu sein, und für die die Genehmigung dokumentiert ist. Wir halten fest, wer das wann und von wo erklärt hat, und prüfen den erlaubten Umfang zweimal: bei der Anforderung des Scans und unmittelbar vor dem Start.
Keine Prüfungen, die Schaden anrichten könnten
Wir führen keine Lasttests durch, probieren keine Passwörter per Brute Force und testen keine Standardpasswörter.
Ein Tempolimit für unsere Anfragen
Wir halten das in Ihrer Genehmigung festgelegte Limit an Anfragen pro Sekunde ein und scannen nicht außerhalb der vereinbarten Zeiten.
Ihre Daten bleiben vertraulich
Wir nutzen keine Testwerkzeuge, die auf externe Callback-Server angewiesen sind (etwa interactsh), und nur der Kontoinhaber sieht die Ergebnisse.
Jederzeit sofort stoppbar
Äußert jemand Bedenken, stoppt ein Klick alle Scans.
Wir scannen keine internen Netzwerke
Zeigt ein Name auf eine interne Adresse eines Büro- oder Heimnetzes, scannen wir ihn nicht.
Was wir können und was nicht
Für die meisten Unternehmen ein solider Schutz
Die meisten Angriffe auf Server beginnen bei „von außen sichtbaren Lücken“: veraltete Software, versehentlich veröffentlichte Konfigurationsdateien, zum Internet offene Datenbanken und bald ablaufende Zertifikate. Security Ready ist darauf spezialisiert, solche Lücken zu überwachen – jedes Mal aufs Neue, wenn eine neue Schwachstelle veröffentlicht wird. Schwachstellen, die nur mit menschlichem Nachdenken aufzudecken sind, findet es dagegen nicht. Auch was wir nicht können, sagen wir Ihnen ehrlich.
✓Was Security Ready finden kann
Software mit veröffentlichten Schwachstellen
Das beurteilen wir anhand der Versionen von Webserver, Programmiersprache, Datenbank, CMS usw. Ist eine Version von außen nicht sichtbar, tragen Sie Ihre Ausstattung ein, und wir prüfen trotzdem.
Dateien und Seiten, die nie öffentlich sein dürften
Konfigurationsdateien (etwa .env), Daten der Versionsverwaltung (.git) und offen liegende Verwaltungs- oder Debug-Seiten.
Gefährliche, zum Internet offene Türen
Ob etwa Ihre Datenbank oder der Fernzugriff auf Ihren Server von außen erreichbar ist.
Probleme mit Verschlüsselung und Zertifikaten
Abgelaufene oder bald ablaufende Zertifikate (der Ausweis hinter dem Schloss-Symbol) und alte Verschlüsselungsverfahren.
Schutz vor gefälschten E-Mails
Ob SPF und DMARC richtig eingerichtet sind.
Änderungen, die Ihnen entgangen sind
Neu geöffnete Türen (Ports), ausgetauschte Software und vergessene Zweige Ihrer Webadresse (Subdomains).
!Was einen menschlichen Tester braucht (das kann Security Ready nicht)
Fehler in Ihren speziellen Geschäftsabläufen
Lücken in den Regeln genau dieses Systems, etwa „Ich sehe die Bestellungen anderer Kunden“ oder „Wer einen Schritt überspringt, kann Rabatte kombinieren“.
Lücken bei Zugriffsrechten
Zum Beispiel, wenn ein normales Mitglied Verwaltungsfunktionen nutzen kann. Ein Mensch muss vergleichen, was jeder angemeldete Nutzer sehen kann.
Vollständige Angriffstests über Eingabeformulare
Tests, die jede Seite durchgehen und Angriffe versuchen, etwa schädliche Befehle über ein Formular (SQL-Injection). Security Ready führt nur standardisierte, musterbasierte Prüfungen aus.
Das Innere Ihres Netzwerks und Ihr Quellcode
Unser interner Scan prüft Einstellungen und veraltete Software in jedem Server, Ihr gesamtes Büronetzwerk und das Lesen des Programmcodes selbst (Quellcode-Review) sind aber nicht abgedeckt.
Schutz vor Angriffen, die Menschen täuschen
Etwa Schulungen der Mitarbeitenden zu gezielten Phishing-E-Mails oder die Überprüfung interner Regeln.
| Wenn Ihre Website oder Ihr Server … ist | Unsere Empfehlung |
|---|---|
| Eine Website ohne Anmeldung, etwa Firmenpräsentation, Karriereseite oder Blog | Security Ready allein reicht meistens aus |
| Eine Website mit Kontakt- oder Prospektanforderungsformular | Security Ready reicht oft aus. Sind Ihre Formulare individuell programmiert, lassen Sie sie mindestens einmal von einem Menschen prüfen |
| Mitgliederbereiche, Onlineshop oder Buchungssystem | Prüfung durch Menschen (etwa einmal im Jahr) plus Security Ready für die Zeit dazwischen |
| Geschäftssysteme für externe Nutzer, die viele personenbezogene Daten oder Geld verarbeiten | Prüfungen durch Menschen sind unverzichtbar. Security Ready für die tägliche Überwachung nutzen |
Wird nichts gefunden, ist das keine Garantie, dass keine Schwachstellen bestehen. Jeder Bericht nennt, wie wir gescannt haben und was der Scan nicht abdeckt.
Glossar
Kein Fachwissen nötig
Am Bildschirm und in Berichten verwenden wir möglichst Alltagssprache. Hier sind die Begriffe, die trotzdem vorkommen – mit einfachen Vergleichen erklärt.
- Ein Schwachpunkt in SoftwareSchwachstelle
- Ein Fehler in einer Software, den jemand ausnutzen kann. Wird er entdeckt, erhält er eine Nummer (eine CVE) und wird veröffentlicht; meist erscheint dann eine korrigierte Version. Nutzen Sie weiter die alte Version, können Angreifer diese Lücke ausnutzen.
- Eine Tür in Ihren ServerPort
- Ein Server hat für jede Aufgabe eine eigene Tür. Websites nutzen Tür 443, E-Mail nutzt Tür 25 und so weiter. Es ist gefährlich, die Tür zu einer Datenbank oder einem Verwaltungswerkzeug für das gesamte Internet offen zu lassen.
- Ein Rundgang, bei dem alle Türen geprüft werdenPortscan
- Von außen wird nacheinander geprüft, welche Türen offen sind. Security Ready tut das nur in den Zeiten, die Sie erlauben, und nie schneller als das von Ihnen festgelegte Limit.
- Befehle über ein Formular einschleusenSQL-Injection
- Ein Angriff, der Datenbankbefehle in einem Kontaktformular oder Anmeldefeld versteckt, um Daten zu stehlen oder zu verändern. Um das zu testen, braucht es einen menschlichen Tester oder die „vertiefte Prüfung“, die wir nur mit Ihrer schriftlichen Einwilligung durchführen.
- Ein versiegelter Umschlag und sein AusweisHTTPS und Zertifikate (TLS)
- HTTPS versiegelt die Verbindung zwischen Browser und Server, sodass unterwegs niemand mitlesen kann. Das Zertifikat ist der Ausweis Ihrer Website. Läuft es ab, zeigen Browser eine Warnung, und Kunden können Ihre Website nicht öffnen.
- Das Adressbuch des InternetsDNS
- Das System, das einen Namen wie example.com mit der tatsächlichen Adresse Ihres Servers (seiner IP-Adresse) verknüpft. Ändert es jemand unbefugt, können Ihre Besucher auf eine gefälschte Website umgeleitet werden.
- Einstellungen gegen gefälschte E-Mails in Ihrem NamenSPF und DMARC
- Einstellungen, mit denen empfangende Mailserver echte E-Mails Ihres Unternehmens von Fälschungen unterscheiden können. Gmail und andere verlangen sie inzwischen von Unternehmen, die viele E-Mails versenden.
- Die Einstellung, die gefälschte E-Mails abweistp=reject (eine DMARC-Stufe)
- DMARC hat drei Stufen: nur beobachten (p=none), in den Spam-Ordner verschieben (p=quarantine) und ablehnen (p=reject). Auf der stärksten Stufe, p=reject, werden gefälschte E-Mails mit dem Namen Ihrer Firma gestoppt, bevor sie das Postfach des Empfängers erreichen.
- Wie wahrscheinlich ein Angriff istEPSS
- Eine Prognose, wie wahrscheinlich eine veröffentlichte Schwachstelle in den nächsten 30 Tagen bei echten Angriffen ausgenutzt wird, täglich veröffentlicht von FIRST, einer internationalen Organisation. Wir nutzen sie für die Angriffsprognose.
- Ein Zweig Ihrer WebadresseSubdomain
- Namen, die von der Domain Ihres Unternehmens abzweigen, etwa shop.example.com oder test.example.com. Alte Testseiten und Kampagnenseiten laufen oft weiter und geraten in Vergessenheit.
- Die Kennnummer einer SchwachstelleCVE
- Eine weltweit eindeutige Kennnummer für jede veröffentlichte Schwachstelle (zum Beispiel CVE-2025-12345). Damit können Sie nachschlagen, welche Versionen welcher Software betroffen sind.
- Nur Änderungen prüfenInkrementeller Scan
- Ein Scan, der nur betrachtet, was sich seit dem letzten Mal geändert hat, und neu hinzugekommene Prüfungen ausführt. Er belastet Ihren Server kaum und kann daher häufig laufen.
- Freie Software mit öffentlichem QuellcodeOpen Source
- Software, die jeder einsehen kann und die Fachleute weltweit ständig verbessern. Security Ready nutzt die Standard-Scanwerkzeuge, die auch Sicherheitsprofis tatsächlich einsetzen.
Preise
Ihr erster Scan ist kostenlos. Entscheiden Sie nach den Ergebnissen, ob Sie weitermachen
Preise gelten pro Server und Monat (ein Server = ein Hostname, z. B. www.example.com). Es gibt keine Einrichtungsgebühr.
Kostenloser Tiefen-Scan
Für alle, die wissen möchten, wo sie stehen
0 €
Einmalig, keine Zahlungsdaten nötig
- Ein Scan von außen (1 Server)
- Ergebnisse am Bildschirm und als PDF-Bericht
- Behebungshinweise für jedes gefundene Problem
- Unsere Einschätzung Ihres Betriebssystems und Ihrer Software – zur Bestätigung durch Sie
Lite
Für die tägliche Überwachung von außen
18 €/ Monat pro Server (EUR)
Weitere Server je 9 €
- Jeden Tag leichte Prüfungen von außen (Zertifikate, DNS, Header)
- Wöchentliche Scans mit Fokus auf Änderungen
- Neue Schwachstellen zweimal täglich mit Ihren Servern abgeglichen
- Sofortige E-Mail-Warnung bei Funden
- Monatlicher PDF-Bericht
- Begleitung bis zur Behebung (Anleitungen, Anfrageschreiben, Fortschritt, Erinnerungen an Offenes und Nachweis jeder Behebung)
Standard
Für Prüfungen nicht nur von außen, sondern auch von innen
36 €/ Monat pro Server (EUR)
Weitere Server je 18 €
- Alles aus Lite
- Interner Scan: Software und Update-Stand im Inneren Ihrer Server und PCs (Windows und Linux)
- Einmal im Monat eine vertiefte Prüfung (mit Ihrer schriftlichen Einwilligung)
- Hilfe per E-Mail
| Was enthalten ist | Kostenloser Tiefen-Scan | Lite | Standard |
|---|---|---|---|
| Leichte Prüfungen von außen (Zertifikate, DNS, Header) | Einmal | Täglich | Täglich |
| Scans von außen (Ports, Verschlüsselung, Header, bekannte Schwachstellen) | Einmal | Wöchentlich | Wöchentlich |
| Abgleich mit neu gefundenen Schwachstellen | — | Zweimal täglich | Zweimal täglich |
| Warnungen per E-Mail und Chat | — | ○ | ○ |
| Überwachung gefälschter E-Mails (DMARC-Berichte) | Bis zu 1 Domain | 1 Domain inklusive | 1 Domain inklusive |
| PDF-Bericht | Einmal | Monatlich | Monatlich |
| Begleitung bis zur Behebung (Anleitungen, Anfrageschreiben, Fortschritt, Erinnerungen an Offenes und Nachweis jeder Behebung) | Nur Anleitungen und Anfrageschreiben | ○ | ○ |
| Interner Scan (Software, Updates und Support-Ende im Inneren von Servern und PCs) | — | — | ○ |
| Vertiefte Prüfung (ZAP) | — | — | Monatlich |
| Hilfe per E-Mail | — | — | ○ |
- • Die Preise gelten für Ihren ersten Server. Jeder weitere Server kostet 9 € bei Lite und 18 € bei Standard. Beispiel: 3 Server mit Lite kosten 36 € im Monat. Preise in Euro; für Unternehmen außerhalb Japans fällt keine japanische Verbrauchsteuer an.
- • Auch für den kostenlosen Tiefen-Scan müssen Sie erklären, dass Sie Administrator oder ein vom Administrator bevollmächtigter Vertreter sind. Ohne Erlaubnis können wir keine Websites scannen.
- • Prüfungen durch Menschen (Penetrationstests) sind nicht enthalten. Bei Bedarf vermitteln wir Ihnen eine Fachfirma.
- • Unsere Haftung ist auf die Summe der Entgelte begrenzt, die Sie in den letzten 12 Monaten gezahlt haben (Nutzungsbedingungen, Artikel 11).
Paketpreise (ein von den Tarifen getrennter Vertrag, bis Sie das Ziel erreichen)
DMARC-DurchsetzungspaketPro Domain, bis Sie p=reject erreichen18 € pro MonatDie Überwachung von E-Mail-Spoofing (Lesen der DMARC-Berichte) ist in jedem Tarif für 1 Domain enthalten (siehe Tabelle oben).
Häufige Fragen
F: Was ist der Unterschied zu teuren Prüfungen durch Menschen?+
Bei einer Prüfung durch Menschen (Penetrationstest) melden sich Experten an und gehen das System Seite für Seite durch, auf der Suche nach Lücken, die nur dieses System hat – etwa „Ich sehe die Bestellungen anderer Kunden“ oder „Ein normales Mitglied kann Verwaltungsfunktionen nutzen“. Das kostet in der Regel Tausende bis Zehntausende US-Dollar und findet etwa einmal im Jahr statt. Security Ready arbeitet automatisch und kann solche Lücken nicht finden. Dafür wacht es jeden Tag kostengünstig über veröffentlichte Schwachstellen, veraltete Software, Fehlkonfigurationen und offene Zugänge und sagt Ihnen innerhalb eines halben Tages, wenn eine neue Schwachstelle Sie betrifft. Für eine reine Firmenwebsite reicht Security Ready meist aus. Haben Sie Mitgliederbereiche oder einen Onlineshop, empfehlen wir, es mit einer jährlichen Prüfung durch Menschen zu kombinieren.
F: Was kostet ein Schwachstellen-Scan normalerweise?+
Manuelle Prüfungen durch Experten einer Sicherheitsfirma kosten in der Regel jedes Mal Tausende bis Zehntausende US-Dollar. Automatische Scanwerkzeuge kosten oft Hunderte Dollar im Monat. Da sich Security Ready auf den automatischen Scan von außen konzentriert, ist Ihr erster Scan kostenlos, und laufende Tarife beginnen bei 18 € pro Server und Monat.
F: Kann ich einen Schwachstellen-Scan kostenlos bekommen?+
Ja. Der erste Tiefen-Scan ist kostenlos (ein Server pro Unternehmen). Ob Sie weitermachen, entscheiden Sie, nachdem Sie Ergebnisse und Bericht gesehen haben.
F: Können Sie WordPress auf Schwachstellen prüfen?+
Ja. Erkennen wir, dass eine Website mit WordPress läuft, gleichen wir die WordPress-Version mit veröffentlichten Schwachstellen ab und prüfen zusätzlich auf bekannte Schwachstellen in Plugins und Themes. Veraltetes WordPress und veraltete Plugins sind ein häufiges Einfallstor für Übernahmen und Manipulationen von Websites.
F: Woran erkenne ich, ob meine Website übernommen oder manipuliert wurde?+
Eine einfache Methode, die auch die japanische Polizei empfiehlt: Suchen Sie bei Google nach „site:ihredomain“ und achten Sie auf Seiten, die Sie nicht kennen. Security Ready überwacht Manipulationen nicht selbst. Stattdessen prüft es jeden Tag von außen auf die Schwachstellen, die zu Übernahmen und Manipulationen führen (veraltete Software, offene Zugänge, Dateien, die verborgen sein sollten, usw.), und sagt Ihnen, wie Sie sie schließen.
F: Können Sie meinen Schutz vor gefälschten E-Mails (SPF und DMARC) prüfen?+
Ja. Wir prüfen von außen, ob die Einstellungen gegen gefälschte E-Mails in Ihrem Namen (SPF und DMARC) vorhanden und nicht zu schwach sind. Fehlt etwas, zeigen wir Ihnen Beispieleinstellungen.
F: Hilft das kleinen Unternehmen gegen Ransomware?+
Es hilft, das Einfallstor zu schließen. Laut Japans Nationaler Polizeibehörde dringen die meisten Ransomware-Angriffe über VPN-Geräte oder Remotedesktop ein, die aus dem Internet erreichbar sind. Security Ready findet solche offenen Zugänge und die Schwachstellen, die sie betreffen, und warnt Sie. Backups und Ihre internen Sicherheitsmaßnahmen ersetzt es nicht.
F: Kann ich die Website eines anderen Unternehmens ohne Erlaubnis scannen?+
Nein. Vor dem Scan müssen Sie erklären, dass Sie Administrator oder ein vom Administrator bevollmächtigter Vertreter sind, und zustimmen, dass Sie für Schäden durch einen unerlaubten Scan haften. Die Erklärung wird protokolliert (wer, wann und von wo). Domains von Behörden und Kommunen werden nicht allein auf Grundlage einer Anmeldung gescannt.
F: Unser Server hat Scan-Anfragen erhalten, die wir nicht beauftragt haben+
Wir bitten um Entschuldigung für die Unannehmlichkeiten. Bitte nennen Sie uns über das Kontaktformular unten auf dieser Seite den Domainnamen sowie Datum und Uhrzeit. Wir prüfen das und stoppen die Scans sofort. Hat jemand eine falsche Erklärung abgegeben, ziehen wir diese Person gemäß unseren Nutzungsbedingungen zur Verantwortung.
F: Belastet der Scan meinen Server?+
Ein wenig, aber wir halten die Last gering. Im Alltag führen wir leichte Scans aus, die nur Änderungen betrachten, und begrenzen die Anfragen pro Sekunde. Aufwendigere Prüfungen laufen nur in den vereinbarten Zeiten.
F: Wenn nichts gefunden wird, bin ich dann sicher?+
Nicht unbedingt. Wir prüfen mit automatischen Werkzeugen, was aus dem Internet sichtbar ist. Seiten hinter einer Anmeldung und Fehler, die mit Ihren Geschäftsabläufen zusammenhängen, sind nicht abgedeckt. Wichtige Systeme sollten Sie zusätzlich von Experten prüfen lassen.
F: Muss ich etwas auf meinem Server installieren?+
Nein. Wir prüfen von außen. Auch DNS-Änderungen sind nicht nötig.
F: Was, wenn meine Softwareversionen von außen nicht sichtbar sind?+
Auf der Seite jedes Servers können Sie Betriebssystem, Datenbank, Bibliotheken und deren Versionen eintragen. Anhand dieser Angaben finden wir Schwachstellen, die Sie betreffen.
F: Wie sehen die Berichte aus?+
Sie können sie am Bildschirm ansehen oder als A4-PDF herunterladen. Sie enthalten eine Gesamtnote (A bis E), die Liste der Befunde, was zu tun ist, sowie wie wir gescannt haben und was der Scan nicht abdeckt.
Sprechen Sie uns an
Hier können Sie auch Ihren kostenlosen Tiefen-Scan anfordern. Nennen Sie uns ungefähr die Anzahl Ihrer Server, und wir zeigen Ihnen, wie Sie loslegen.
Die Nutzungsbedingungen finden Sie in unseren Nutzungsbedingungen.