Security Ready
弱點掃描與 DMARC。
貴公司沒有的資安負責人。
※ 本公司調查(2026年11月時點)
網站與伺服器的弱點,以及冒用貴公司名義寄出的假郵件。我們每天檢查不能省略的資安基本項目,只通知與您有關的內容,並附上該怎麼做。能往前推進的,我們會自動推進。
我們不負責修復,也不做入侵後的事件應變。我們負責檢查、通知,並把事情往前推進。
- 14,225項檢查
- 與全球通用的檢查項目比對(查看我們檢查什麼) →
- 2,090外掛
- WordPress 外掛漏洞資料庫(15,755 筆) →
- 每天兩次
- 自動取得並比對新漏洞(查看最新內容) →
- 1 個網域
- 郵件冒充監控免費 →
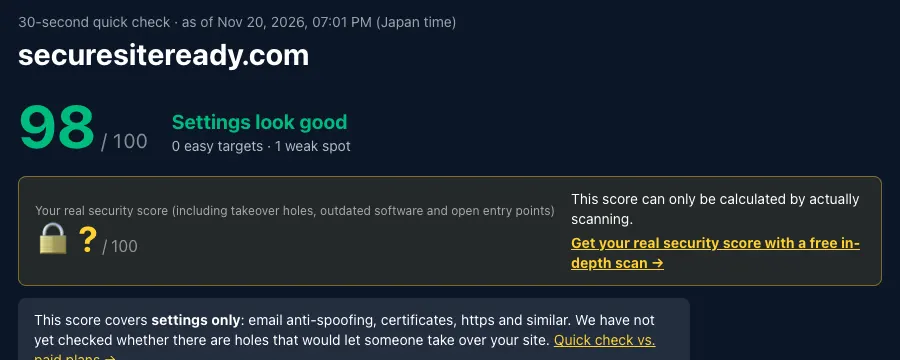
這些情況是不是很熟悉?
沒有人負責資安
有網站也有伺服器,卻沒有人確認它們是否安全。不知道該從哪裡開始。
資安測試很貴,頂多一年做一次
請資安公司做一次測試,通常要花數千到數萬美元。在兩次測試之間公開的新漏洞,都不會被發現。
結果充滿專業術語
就算拿到報告,也看不出哪些問題真的危險、自己該做什麼。
Security Ready 以平價、頻繁、易懂的方式,填補兩次測試之間的空檔。
根據日本警察廳的調查(2025 年上半年),超過 80% 的勒索軟體感染是從網際網路上看得到的入口(VPN 設備與遠端桌面)入侵。查看資料來源
您是哪一種情況?
郵件寄不到,或擔心有人冒用我們的名義寄假郵件DMARC 檢查免費:顯示您目前的階段,以及到拒收為止的路徑和預估天數。DMARC 強制執行套組為付費服務:會自動替您照著這條路徑推進。
想知道我們的網站和伺服器是否安全
我們使用 WordPress
服務
兩項服務
掃描是持續監看的基礎;套組則帶您達成目標後就結束。一個網域的 DMARC 監控已包含在掃描中。
持續監看的基礎
弱點掃描
我們每天掃描您的網站與伺服器,只通知與您有關的內容,並附上修正方法。
每天兩次(JST 6:00 與 18:00)取得新漏洞,影響您的伺服器時半天內通知您 →付費:每月 $19 起
首次檢測免費
首次檢測免費:深入檢測一台伺服器,連內部也檢查。
帶您達成目標
DMARC 強制執行套組
將郵件防冒充設定(DMARC)一路提升到最嚴格的 p=reject,全程自動完成。
付費:每月 $19
直到達到拒收為止
免費檢查會顯示您目前的階段,以及到拒收為止的路徑。本套組(付費)會自動替您照著這條路徑推進。
適合對象
有自己網站或伺服器的中小企業
即使沒有資安人員,也能知道該修正什麼。
負責管理客戶伺服器的網站製作公司與維護公司
每個客戶分開管理,報告書可以直接交給客戶。
想統一掌握集團企業的總公司
在一張清單中查看整個集團尚未修正的問題數量,各公司的人員則只看得到自己的資料。
免費・免註冊
免費試用
免費工具是我們監控功能的單次版本。使用服務後,同樣的檢查會每天自動執行。
我們會算出要讓您的網域提升到最嚴格的設定(p=reject),需要按什麼順序做哪些事,以及大約要花幾天。結果會顯示在郵件冒充檢查的結果中。
使用服務: 照步驟推進(自動)DMARC 強制執行套組(付費) →
在前 3,000 名外掛中搜尋已公開的漏洞,以及修正它們的版本。輸入您的版本,就只會顯示與您有關的內容。
使用服務: 透過我們的 WordPress 外掛每天比對弱點掃描(付費) →
不只是檢測
小企业检测工具中少见的五项功能
貴公司專屬的網路攻擊預報
我們將攻擊者今天實際在使用的漏洞(美國 CISA 清單)和每個漏洞被利用的機率(EPSS),與您使用的軟體比對,像天氣預報一樣顯示您的風險,並附上原因和處理方式。
雷雨:今天請更新 VPN 設備
原因:攻擊者正在利用的 CVE
自動回答客戶的資安問卷
上傳客戶寄來的 Excel 問卷。我們會根據您實際的檢測結果填入答案和依據;無法佐證的會標記為「待確認」,絕不捏造。檔案不會被保存。
Q. 貴公司是否會套用資安更新?
A. 是。依據:每日檢測,沒有逾期未更新的項目
假網站與相似網域監視
我們只使用公開的憑證紀錄和 DNS,尋找新註冊、模仿您網域的網域(換了一個字母、多了「-shop」、換了結尾),在它們被用來欺騙您的顧客之前通知您。
新發現:yourcompany-shop.com(可收信)
處理方式:確認後檢舉
郵件冒充監控
是否有冒充贵公司的邮件从您不认识的地方发出?我们会自动读取每日报告(DMARC 报告),一旦发现可疑发送就提醒您。您还能看到当前设置处于哪个阶段(仅监控 / 垃圾邮件箱 / 拒收)。
新提醒:未知发件方使用您的域名发送了 12 封邮件
处理方法:确认是否为贵公司发送
把設定一路提升到最嚴格的階段,正是 DMARC 強制執行套組自動為您做的事。查看 DMARC 強制執行套組 →
了解更多 →在 LINE 接收通知和提問
緊急的問題會傳到 LINE,您也可以直接回覆提問,例如「這個該怎麼處理?」,並根據您自己的檢測結果得到回答。
緊急:WordPress 外掛需要更新
您:該怎麼處理?→ 逐步說明的回覆
運作方式
四個步驟開始監控
- 1
確認您有權檢測這個網站
選擇您是網站管理者,還是經管理者允許的代理人(例如網站製作公司),並勾選確認欄表示願意負責。不需要變更 DNS。
- 2
記錄允許檢測的範圍
記錄可以檢查什麼、多長期間、在哪些時段,以及每秒請求數的上限。超出範圍的一律自動停止。
- 3
自動檢測
每次檢測前都會載入最新的檢查項目。如果上次以來有變化,會自動加入更詳細的檢查。
- 4
只通知與您有關的事
畫面上只顯示影響您伺服器的問題,每個都附有處理方式。報告書可以下載為 PDF。
緊急應變
影響您伺服器的漏洞一公開,半天內就通知您
不需要等到下一次定期檢測。我們每天兩次(日本時間 6:00 和 18:00)匯入新漏洞,只挑出符合您伺服器環境(作業系統、軟體與版本)的,立即通知您。
- 1
公開
新漏洞被公開
緊急漏洞被加入公開資料庫。
- 2
日本時間 6:00 與 18:00
與您的伺服器比對
每天兩次匯入新漏洞,確認是否影響您伺服器紀錄中的作業系統、軟體和版本。
- 3
一符合就通知
透過電子郵件、Slack 等通知您
我們會用淺顯的文字告訴您哪台伺服器有風險、問題是什麼,以及如何修正。
- 4
在您允許的時段內
只檢測那個漏洞
如果開啟自動檢測,我們會從外部確認您的伺服器是否真的受影響。
一般的定期檢測
在相同的時間執行相同的檢查,僅此而已。您看不到新漏洞是什麼時候被加入檢查項目的。
Security Ready
畫面上會顯示最近一次匯入新漏洞的時間。出現影響您的漏洞時,我們會專門檢查該漏洞,並把結果和處理方式傳給您。
已經被入侵,或網站出現病毒警告了嗎?請先看最初 1 小時該做的事。Security Ready 不負責清除被入侵的網站,但能幫您在事後堵住入口。已知的 WordPress 外掛漏洞,可以在我們的外掛漏洞清單中查詢。
檢查項目
網站、伺服器和 WordPress,橫跨五大領域檢查
「僅從外部檢視」幾乎不會對伺服器造成負擔。「Standard」的檢查只在與您約定的時段內執行。
| 領域 | 您可以得知的事 | 確認方法 |
|---|---|---|
| 防止偽冒電子郵件 | 是否已設定阻止冒用貴公司名義寄出假郵件的機制(SPF 和 DMARC),以及您的通訊錄(DNS)是否在不知情的情況下被更改 | 僅從外部檢視 |
| 加密連線(HTTPS) | 鎖頭背後的身分證(憑證)是否已過期,或是否仍啟用容易被破解的舊加密方式 | 僅從外部檢視 |
| 網站基本設定 | 您執行的軟體與版本、告訴瀏覽器如何安全處理您網站的設定,以及登入資訊在瀏覽器中的保存方式 | 僅從外部檢視 |
| 伺服器開著的門(連接埠) | 資料庫或管理用連線等絕不該面向網際網路的門是否開著 | Standard |
| 已公開的弱點(漏洞)與設定錯誤 | 全球公開的漏洞是否影響您,以及應該隱藏的檔案或管理頁面是否被看得到 | Standard |
| 內部檢測(伺服器與電腦內部) | Windows 和 Linux 上所有已安裝軟體的版本、Windows Update 是否已停止、是否仍在使用已停止支援的 Windows 或 Office,以及是否安裝了遠端控制軟體(使用唯讀的調查程式) | 在內部執行 |
我們使用全球資安專業人員信賴的標準開源檢測工具(程式碼公開):nmap、nuclei、testssl.sh、httpx 等。
發現弱點時
我們不只是找出來而已
- 1
顯示在您的畫面上
發現的問題依嚴重程度排序,每個都附有處理方式。
- 2
嚴重的問題立即通知
「緊急」和「高」的問題會立即傳送到 Slack、Teams 或 Discord。
- 3
自己修正,或轉交他人
我們會依您的伺服器提供修正步驟(目前版本、要更新到的版本,以及可直接使用的指令或管理畫面的位置)。無法自行修正時,可將多個問題整合成一份附建議期限、可直接寄給網站製作公司或主機商的委託信。有理由不修正的項目,可寫下原因並標為「無須處理」。
- 4
自動確認是否已修正
若在下次診斷或每天兩次的比對中問題已消失,就會移到「已修正」。何時、以何種方式確認修正,會以「修正紀錄」留在可交給客戶的整套資料中。若再次出現,我們會通知您「再發生」。
一眼看出離全部修正還有多遠
登入後的畫面會顯示未處理、等待確認與再發生的件數、修正率(已修正的比例),以及最久未處理的嚴重問題已放置幾天。只有在仍有未修正的項目時,才會在每週一以電子郵件寄送摘要。
Security Ready 絕不會更改您伺服器上的任何東西。
報告書
一份 PDF,就能向團隊說明或向客戶報告
- ✓整體評等(A 到 E)與各風險等級的問題數量
- ✓發現的問題清單,每個都附有處理方式
- ✓期間內已修正的問題,以及伺服器的變化
- ✓我們的檢測方式,以及這份報告書無法涵蓋的範圍
- ✓可依伺服器或依公司製作
範例是我們實際檢測自家測試伺服器的結果,這台伺服器刻意保留了弱點。只有公司名稱、伺服器名稱和位址換成了虛構的。範例為日文;實際的報告書會以您使用的語言產生。
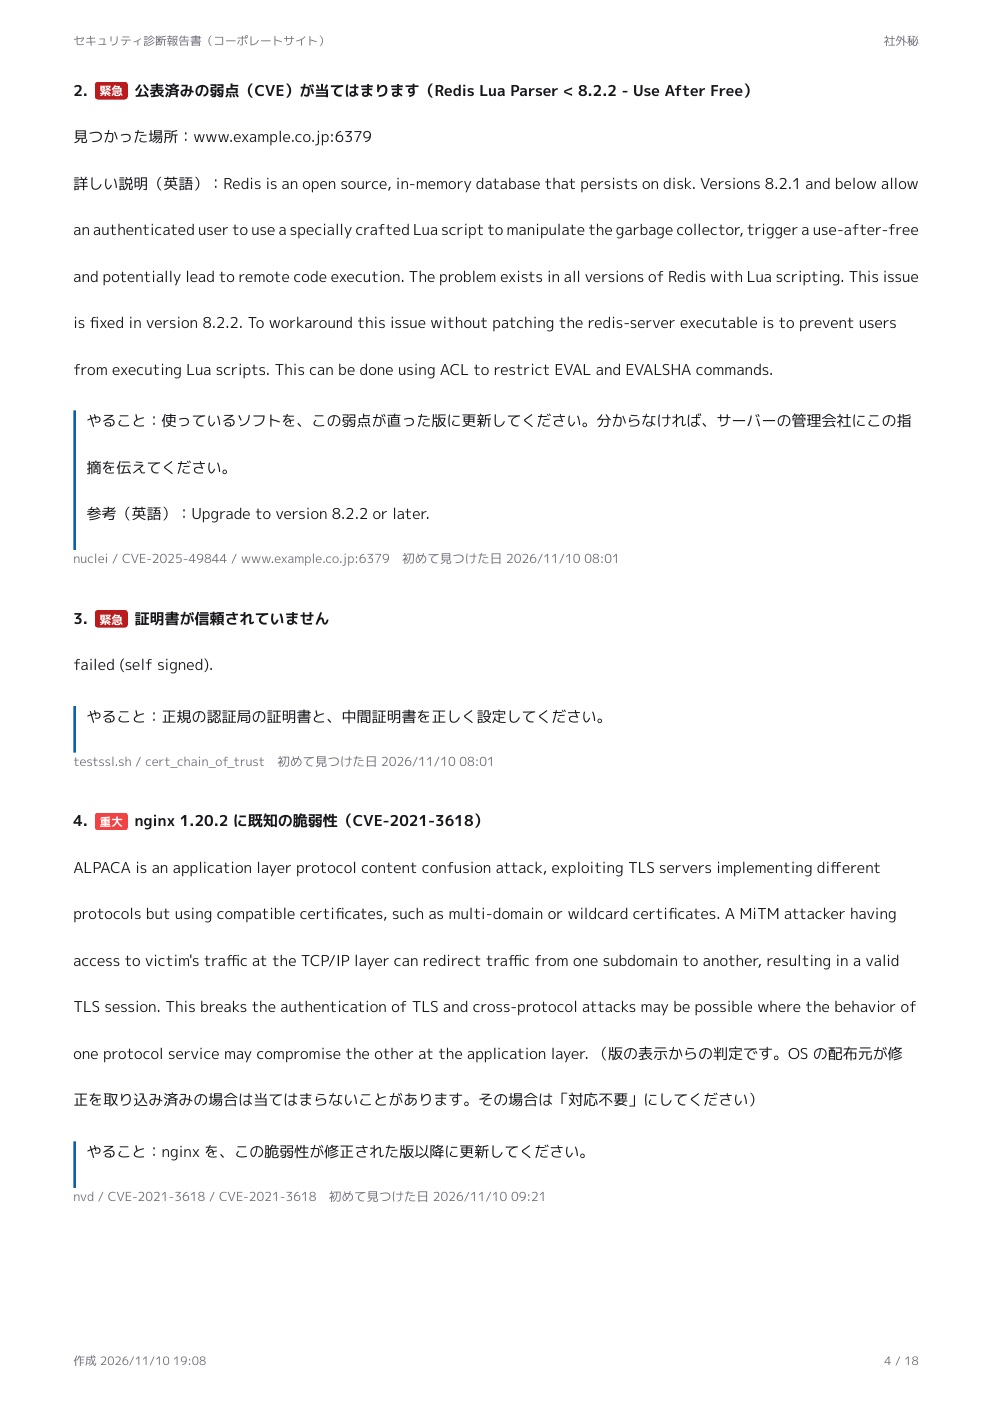
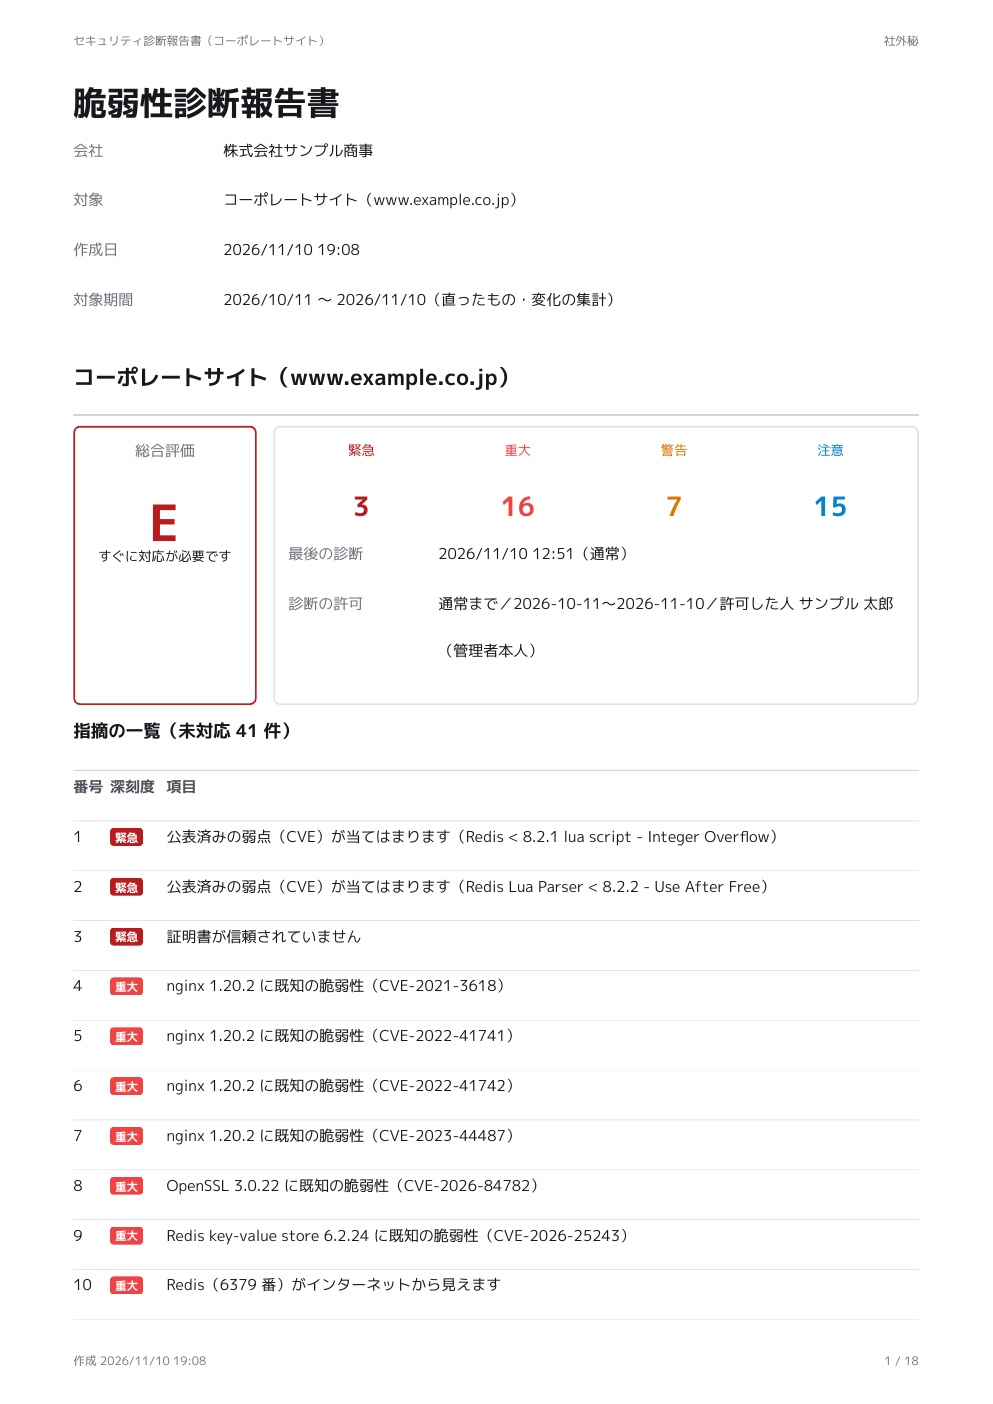 查看全部 18 頁(PDF,日文)
功能
只顯示您需要看的,用您看得懂的文字
WordPress 只要安裝外掛
安裝我們的外掛後,每天都會檢查 WordPress 本身、外掛、佈景主題和 PHP 是否過舊。也會標示出已無人維護的高風險外掛。共享主機也能使用。
找出您不知道的入口
我們每天早上從公開的憑證紀錄中,搜尋被遺忘的子網域,例如舊的活動網站或測試伺服器。如果有子網域指向已不存在、可能被接管的地方,會立即通知您。
與同業比較的分數
我們把尚未修正問題的權重換算成 100 分制的分數,並顯示您在同業和整體中的排名。(我們絕不會向任何人顯示其他公司的名稱或分數。)
從外部和內部檢查
除了從網際網路檢測,唯讀的調查程式也會檢查您伺服器和電腦(Windows 與 Linux)的內部。它會確認是否有過舊的軟體、防火牆和防毒軟體是否開啟、密碼規則,甚至網站上被植入的後門(遭入侵的跡象)。
只顯示與您有關的
我們不會列出全世界的所有漏洞,只顯示符合您伺服器環境的問題,並依嚴重程度排序。
淺顯易懂的「處理方式」
每個發現的問題都附有簡短的修正說明。風險等級分為四級:緊急、高、中、低。
頻繁、輕量地檢測有變化的地方
我們只針對新公開的漏洞執行檢查,並查看上次以來的變化。對伺服器的負擔非常小,所以可以經常檢測。
每台伺服器都有專屬資料
把每台伺服器的環境(作業系統、網頁伺服器、資料庫及其版本)、檢測紀錄、授權紀錄和負責人集中在同一個地方。
與其他選擇比較
作為檢測工具,我們擅長的事與做不到的事
Security Ready 不如別人的項目,我們也照實列出。○ 可以 △ 部分 × 不行
| 由人進行的測試 | 自動化網站掃描工具 | 海外的持續監控服務 | Security Ready | |
|---|---|---|---|---|
| 一般費用 | 每次測試數千至數萬美元 | 每月數十到數百美元 | 每月數百美元以上 | 每月 $19 起(第一台伺服器)。首次檢測免費 |
| 頻率 | 大約一年一次 | 需要時才做 | 隨時 | 每日檢查與比對+在您選擇的時間檢測+出現相關漏洞時自動檢查 |
| 跟上新公開的漏洞 | × | △ | ○ | ○ |
| 只顯示與您有關的 | ○ 由人挑選 | △ | △ | ○ |
| 淺顯易懂的處理方式 | ○ | △ | × 英文專業術語 | ○ |
| 授權紀錄,以及超出允許範圍時自動停止 | ○ 依契約 | △ | △ | ○ |
| 分開管理多家公司 | × | △ | ○ | ○ |
| 暴露的檔案、開著的門、憑證與電子郵件設定 | ○ | ○ | ○ | ○ |
| 透過輸入表單實際嘗試攻擊(例如 SQL 注入) | ○ | ○ | △ | △ 僅限取得書面同意時 |
| 內部檢測(伺服器與電腦內部的軟體與更新) | ○ 常需額外費用 | △ | × | ○ Windows 與 Linux |
| 業務流程與存取權限的漏洞 | ○ | × | × | × |
其他欄位顯示的是各類產品或服務的一般傾向,個別產品會有差異。
這樣就夠了嗎?
針對中小企業的攻擊,大多從外部看得到的弱點開始
以下根據日本政府的調查,列出攻擊實際從哪裡進入,並對照 Security Ready 每週檢查的項目。
日本警察廳:勒索軟體的入侵途徑(2025 年上半年,45 件)
超過 80% 是從網際網路上看得到的入口的弱點進入的(VPN 設備與遠端桌面)。Security Ready 每週檢查開放的入口及其上執行軟體的已知漏洞;緊急漏洞公開的當天,也會當天檢查。
IPA(日本資訊處理推廣機構):從外部檢測 126 家中小企業時發現的主要弱點
| 發現的弱點 | Security Ready |
|---|---|
| 未加密的連線(HTTP、FTP) | ○ |
| 已過期或自行簽署的憑證 | ○ |
| 從外部看得到的資料庫 | ○ |
| Git 內容或設定檔可被看到 | ○ |
| 已知漏洞(OpenSSH 等) | ○ |
| 缺少資安標頭 | ○ |
| SPF 或 DMARC 有問題 | ○ |
| 沒有資安旗標的 Cookie | ○ |
| VPN 或管理登入頁面可被看到 | ○ |
| DNS 區域傳送設定錯誤 | △ 即將推出 |
△ 表示我們仍在建置中。我們做不到的事,都誠實列在「能做與不能做的事」中。
和專家使用相同的工具
nmap、nuclei、OWASP ZAP 和 testssl.sh:全球資安專業人員使用的開源工具,每當有新的弱點公開,就會加入新的檢查項目。
14,225 項檢查
已公開的漏洞、絕不該被看到的檔案、舊的加密方式、沒關的門,以及防偽冒郵件設定,一次全部檢查。
誠實說明不足之處
深入測試登入後的畫面和業務流程的漏洞,需要由人進行。搭配每年一次由人進行的測試,就能更安心。
資料來源(日文):警察廳「2025 年上半年網路空間威脅情勢」(長崎縣警察公布版)/IPA「ASM 評估與案例研究報告」摘要(2026 年 3 月公布)
找到問題只是開始
能修正、可直接提交、也方便交辦
許多檢測服務找到問題就結束了。Security Ready 還會協助接下來的工作:修正、給客戶看,以及交給別人處理。
從發現到修正
- 依您實際使用的服務提供修正步驟:Vercel、Cloudflare、WordPress 等
- 無法自行修正時,提供可直接寄給網站製作公司或主機商的委託信
- 按下「已修正,重新確認」,就會只針對該問題重新檢測並留下紀錄
可交給客戶的文件
- 把封面、診斷報告和您的資安措施摘要整合成一份 PDF
- 附上文件編號,收件方可確認內容未經變更
- 根據檢測紀錄,草擬客戶資安問卷(Excel)的回答
為網站製作公司與 IT 服務商打造
- 分別監控每位客戶,並為每位客戶產出報告
- 報告上顯示貴公司的名稱與標誌
- 伺服器越多,每台費用越低,客戶多也負擔得起
套組
自動帶您達成目標
只在達成目標前收取月費。一旦達標就停止收費,回到免費監控。
DMARC 強制執行套組
付費。自動替您照著到拒收為止的路徑推進。
一路到 p=reject,全程自動。
您只需在 DNS 加一行,再點一下確認即可。
要真正阻止冒充,DMARC 必須設為最嚴格的 p=reject。但升得太快,可能連您自己的郵件也寄不到。本套組會讀取報告、確認安全後,自動一步步往上提升。全程無人工介入。
DMARC 強制執行套組(替您推進)
- 一邊讀取報告,一邊自動提升階段
- 盤點您的寄件來源,並請您逐一確認
- 達標保證(6 個月)
- 達到拒收後,監控會繼續免費
每月 $19,直到達到拒收為止每個網域
- • 達到拒收後,該網域的監控會繼續免費
- • 隨時可以解約
- • 即使日後漲價,您目前的價格也維持不變
達標保證: 如果您完成了您該做的部分,但網域在開始後 6 個月(180 天)內仍未達到拒收,我們會停止收費,並免費繼續到達標為止。
您該做的部分:把我們寄給您的紀錄加到 DNS,並回覆寄件來源的確認。超過 7 後,任一項在等您處理的天數不計入。不在保證範圍內:您自己的某個寄件來源不支援 SPF 或 DKIM 驗證,而您既無法停用也無法更改它。
- 14,225
- 已知漏洞與設定錯誤的檢查項目(11月12日版)
- 5 大領域
- 電子郵件、加密、網站、連接埠與已知漏洞
- 每次檢測
- 都從載入最新檢查項目開始
- A 到 E
- 附整體評等的 PDF 報告書
每日更新
新公開的緊急漏洞
每天兩次(日本時間 6:00 和 18:00)從公開資料庫自動匯入,並與已登錄伺服器的環境比對。
最後更新:2026年11月21日 18:31 JST
- 緊急
PHP 的緊急漏洞(7)
2026-11-20 公開 · CVE-2026-129496
- 緊急
OpenSSL 的緊急漏洞(2)
2026-11-18 公開 · CVE-2026-121481
- 緊急
Restrictions for BuddyPress 的緊急漏洞
2026-11-21 公開 · CVE-2026-120539
- 緊急
DCS-935L 的緊急漏洞
2026-11-21 公開 · CVE-2026-133680
- 緊急
Unstable Slope Management Program 的緊急漏洞
2026-11-21 公開 · CVE-2026-129175
- 緊急
EB2, ELBC2000 等產品的緊急漏洞(2)
2026-11-21 公開 · CVE-2026-96805
- 緊急
nukeviet 的緊急漏洞(2)
2026-11-21 公開 · CVE-2026-94567
- 緊急
MONAI Label 的緊急漏洞
2026-11-21 公開 · CVE-2026-133968
資料來源:NVD(美國國家標準與技術研究院)及 CVE。本產品使用 NVD API 的資料,但未經 NVD 認可或認證。
緊急
0
高
2
中
3
低
8
高任何人都看得到私密的設定檔(.env)
shop.example.com
修正方法:變更網頁伺服器的設定,讓 .env 無法被下載
高您的憑證即將到期(剩 9 天)
www.example.com
安全性
確保檢測絕不會變成攻擊
如果做得不謹慎,弱點掃描看起來就和攻擊一模一樣。確認授權,是 Security Ready 運作的核心。
絕不在未經允許的情況下檢測
我們只檢測有人聲明自己是管理者或正當代理人、且有授權紀錄的伺服器。我們會記錄誰在何時、從哪裡聲明,並在兩個時間點確認允許的範圍:提出檢測要求時,以及即將執行前。
不做可能造成損害的檢查
我們不執行負載測試,不以暴力破解嘗試密碼,也不嘗試預設密碼。
限制傳送請求的速度
我們會遵守授權中設定的每秒請求數上限,也不會在約定時段以外執行。
您的資訊不會外流
我們不使用依賴外部回呼伺服器的測試工具(例如 interactsh),而且只有帳號持有人能看到結果。
可以立即停止
若有任何人提出疑慮,按一個按鈕就能停止所有檢測。
不檢測內部網路
如果名稱指向辦公室或家中內部網路的位址,我們不會檢測。
能做與不能做的事
對大多數公司來說,這是可靠的防護
針對伺服器的攻擊,大多從「從外部看得到的漏洞」開始:過舊的軟體、不小心公開的設定檔、對網際網路開放的資料庫,以及即將到期的憑證。Security Ready 專門看守這些漏洞,每當有新漏洞公開時也會再次檢查。另一方面,需要人動腦才能發現的弱點,它就找不到。我們做不到的事,也會誠實告訴您。
✓Security Ready 能找到的
有已公開漏洞的軟體
我們根據您的網頁伺服器、程式語言、資料庫、CMS 等的版本判斷。如果從外部看不到版本,輸入您的環境後我們仍會檢查。
絕不該公開的檔案和頁面
設定檔(例如 .env)、版本控制資料(.git),以及暴露的管理或除錯頁面。
對網際網路開著的危險的門
資料庫或伺服器遠端存取等,是否能從外部連線。
加密與憑證的問題
已過期或即將到期的憑證(鎖頭背後的身分證),以及舊的加密方式。
防止偽冒電子郵件
SPF 和 DMARC 是否正確設定。
您沒注意到的變化
新開的門(連接埠)、被替換的軟體,以及被遺忘的網址分支(子網域)。
!需要由人進行測試的(Security Ready 做不到)
您業務流程特有的缺陷
該系統規則上的漏洞,例如「看得到其他顧客的訂單」或「跳過某個步驟就能讓折扣疊加」。
存取權限的漏洞
例如一般會員能使用管理功能。必須由人比對每個登入使用者能看到的內容。
透過輸入表單的完整攻擊測試
逐一走過每個畫面,嘗試透過表單傳送惡意指令(SQL 注入)等攻擊的測試。Security Ready 只執行標準的、依模式進行的檢查。
網路內部與原始碼
我們的內部檢測會檢查每台伺服器內部的設定和過舊的軟體,但不涵蓋整個辦公室網路,也不讀取程式碼本身(原始碼審查)。
防範欺騙人的攻擊
例如針對鎖定式網路釣魚郵件的員工訓練,或檢視公司內部規則。
| 如果您的網站或伺服器是… | 我們建議 |
|---|---|
| 沒有登入功能的網站,例如公司簡介、徵才頁面或部落格 | 大多數情況下只用 Security Ready 就足夠 |
| 有聯絡表單或資料索取表單的網站 | Security Ready 通常就足夠。如果表單是客製開發的,請至少由人測試一次 |
| 會員登入、網路商店或預約系統 | 搭配由人進行的測試(大約一年一次),期間再用 Security Ready |
| 處理大量個人資料或金錢、供外部使用者使用的業務系統 | 由人進行的測試不可或缺。Security Ready 則用於日常監控 |
什麼都沒發現,並不保證沒有漏洞。每份報告書都會載明我們的檢測方式,以及檢測無法涵蓋的範圍。
用語說明
不需要技術知識
在畫面和報告書中,我們盡可能使用日常用語。以下是仍會出現的用語,用簡單的比喻來說明。
- 軟體中的弱點漏洞
- 軟體中殘留、可能被人濫用的缺陷。一旦被發現,就會被編上號碼(CVE)並公開,通常也會發布修正版本。如果繼續使用舊版本,攻擊者就能利用這個漏洞。
- 通往伺服器的門連接埠
- 伺服器的每項工作都有各自的門。網站用 443 號門,電子郵件用 25 號門,依此類推。把資料庫或管理工具的門對整個網際網路開著,是很危險的。
- 巡一圈檢查每扇門連接埠掃描
- 從外部逐一確認哪些門是開著的。Security Ready 只會在您允許的時段內進行,而且絕不超過您設定的速度上限。
- 從表單偷偷塞入指令SQL 注入
- 把資料庫指令藏在聯絡表單或登入欄位中,藉此竊取或竄改資料的攻擊。測試這類攻擊需要由人進行,或使用我們只在取得您書面同意後才執行的「深入檢查」。
- 密封的信封與身分證HTTPS 與憑證(TLS)
- HTTPS 會把瀏覽器和您伺服器之間的連線密封起來,讓途中沒有人能偷看。憑證就是您網站的身分證。過期後,瀏覽器會顯示警告,顧客就打不開您的網站。
- 網際網路的通訊錄DNS
- 把 example.com 這類名稱連結到伺服器實際位址(IP 位址)的機制。如果被人擅自更改,訪客就可能被導向假網站。
- 阻止有人冒用您名義寄假郵件的設定SPF 與 DMARC
- 讓收件的郵件伺服器能分辨貴公司寄出的真郵件與假郵件的設定。Gmail 等業者現在要求大量寄信的公司必須設定。
- 拒收假郵件的設定p=reject(DMARC 的一個階段)
- DMARC 有三個階段:只觀察(p=none)、放進垃圾郵件匣(p=quarantine)和拒收(p=reject)。在最嚴格的 p=reject,冒用貴公司名義的假郵件會在送達收件人的收件匣之前被擋下。
- 遭受攻擊的可能性EPSS
- 預測已公開的漏洞在未來 30 天內被用於實際攻擊的可能性,由國際組織 FIRST 每天公布。我們用它來做網路攻擊預報。
- 網址的分支子網域
- 從貴公司網域分出來的名稱,例如 shop.example.com 或 test.example.com。舊的測試網站和活動頁面常常被遺忘,卻還在運作。
- 漏洞的編號CVE
- 每個公開的漏洞都會被賦予一個全球通用的編號(例如 CVE-2025-12345)。有了它,就能查出哪些軟體的哪些版本受影響。
- 只檢查有變化的地方增量檢測
- 只檢查上次以來有變化的地方和新增的檢查項目。對伺服器的負擔非常小,所以可以經常執行。
- 程式碼公開的免費軟體開源
- 任何人都能檢視、由全球專家持續改進的軟體。Security Ready 使用的是資安專業人員實際在用的標準檢測工具。
價格
首次檢測免費。看過結果後再決定是否繼續
價格為每台伺服器每月的費用(一台伺服器 = 一個主機名稱,例如 www.example.com)。沒有初始設定費。
Lite
適合每天從外部監控
$19/每台伺服器每月(USD)
每增加一台伺服器 $9
- 每天從外部進行輕量檢查(憑證、DNS、標頭)
- 每週以變化為重點的檢測
- 每天兩次將新漏洞與您的伺服器比對
- 發現問題時立即以電子郵件通知
- 每月 PDF 報告書
- 修正前的支援(修正步驟・委託信・進度・未修正通知・修正紀錄)
Standard
不只外部,也想檢查內部
$39/每台伺服器每月(USD)
每增加一台伺服器 $19
- 包含 Lite 的所有功能
- 內部檢測:伺服器與電腦(Windows 與 Linux)內部的軟體與更新狀況
- 每月一次深入檢查(需取得您的書面同意)
- 電子郵件支援
| 包含內容 | 免費深度檢測 | Lite | Standard |
|---|---|---|---|
| 從外部進行輕量檢查(憑證、DNS、標頭) | 一次 | 每天 | 每天 |
| 從外部檢測(連接埠、加密、標頭、已知弱點) | 一次 | 每週 | 每週 |
| 與新發現的漏洞比對 | — | 每天兩次 | 每天兩次 |
| 以電子郵件和聊天工具通知 | — | ○ | ○ |
| 冒名郵件監控(DMARC 報告) | 最多 1 個網域 | 含 1 個網域 | 含 1 個網域 |
| PDF 報告書 | 一份 | 每月 | 每月 |
| 修正前的支援(修正步驟・委託信・進度・未修正通知・修正紀錄) | 僅修正步驟與委託信 | ○ | ○ |
| 內部檢測(伺服器與電腦內部的軟體、更新與支援終止) | — | — | ○ |
| 深入檢查(ZAP) | — | — | 每月 |
| 電子郵件支援 | — | — | ○ |
- • 顯示的價格為第一台伺服器的費用。每增加一台伺服器,Lite 為 $9,Standard 為 $19。例如:3 台伺服器使用 Lite,每月 $37。 價格以美元計;日本消費稅不適用於日本以外的企業。
- • 免費深度檢測也需要您聲明自己是管理者,或經管理者允許的代理人。我們無法檢測未經允許的網站。
- • 不包含由人進行的測試(滲透測試)。如有需要,我們可以為您介紹專業公司。
- • 我們的責任以您最近 12 個月支付的費用總額為限(服務條款第 11 條)。
套組價格(與方案分開簽約,直到達成目標為止)
DMARC 強制執行套組每個網域,直到達到 p=reject 為止每月 $19所有方案都包含 1 個網域的郵件冒充監控(讀取 DMARC 報告)(請見上表)。
常見問題
Q. 這和由人進行的昂貴測試有什麼不同?+
由人進行的測試(滲透測試)是由專家登入系統,逐一檢查每個畫面,找出該系統特有的漏洞,例如「看得到其他顧客的訂單」或「一般會員能使用管理功能」。通常要花數千到數萬美元,大約一年做一次。Security Ready 是自動化的,所以找不到這類漏洞。相對地,它以低成本每天看守已公開的弱點、過舊的軟體、設定錯誤和暴露的入口,並在新漏洞影響您時於半天內通知您。公司簡介網站通常只用 Security Ready 就足夠。如果有會員登入或網路商店,建議每年搭配一次由人進行的測試。
Q. 弱點掃描一般要花多少錢?+
由資安公司的專家以人工進行的測試,通常每次要花數千到數萬美元。自動化檢測工具則常常每月要數百美元。Security Ready 專注於從外部的自動化檢測,所以首次檢測免費,持續使用的方案為每台伺服器每月 $19 起。
Q. 可以免費做弱點掃描嗎?+
可以。首次深度檢測免費(每家公司 1 台伺服器)。看過結果和報告書後,再決定是否繼續使用。
Q. 可以檢查 WordPress 的漏洞嗎?+
可以。發現網站使用 WordPress 時,我們會將 WordPress 版本與已公開的漏洞比對,也會檢查外掛和佈景主題的已知漏洞。過舊的 WordPress 和外掛,是網站被接管和竄改的常見入口。
Q. 怎麼知道我的網站是否已被接管或竄改?+
日本警方也推薦一個簡單的方法:在 Google 搜尋「site:您的網域」,看看有沒有您不認得的頁面。Security Ready 本身不監控網頁竄改,而是每天從外部檢查會導致接管和竄改的弱點(過舊的軟體、開放的入口、應該隱藏的檔案等),並告訴您如何堵住它們。
Q. 可以檢查防止偽冒電子郵件的設定(SPF 和 DMARC)嗎?+
可以。我們會從外部確認阻止有人冒用您名義寄假郵件的設定(SPF 和 DMARC)是否已設定、是否太寬鬆。如果有缺少的,會提供設定範例。
Q. 這對中小企業防範勒索軟體有幫助嗎?+
有助於堵住入口。根據日本警察廳的資料,大多數勒索軟體攻擊是從暴露在網際網路上的 VPN 設備或遠端桌面進入的。Security Ready 會找出這些暴露的入口和影響它們的漏洞,並通知您。它無法取代備份或公司內部的資安措施。
Q. 可以未經允許檢測其他公司的網站嗎?+
不行。檢測前,您必須聲明自己是管理者或經管理者允許的代理人,並同意對未經授權檢測所造成的任何損害負責。我們會保留聲明的紀錄(誰、何時、從哪裡)。政府與地方機關的網域,不會只憑註冊就進行檢測。
Q. 我們的伺服器收到了我們沒有要求的檢測流量+
造成您的困擾,非常抱歉。請透過本頁下方的聯絡表單,告訴我們網域名稱和日期時間。我們會確認並立即停止檢測。若有人做了不實的聲明,我們會依服務條款追究其責任。
Q. 檢測會對伺服器造成負擔嗎?+
會有一點,但我們會把負擔壓到很小。平常只執行查看變化的輕量檢測,並限制每秒的請求數。較重的檢查只在約定的時段內執行。
Q. 如果什麼都沒發現,就代表安全嗎?+
不一定。我們使用自動化工具檢查從網際網路看得到的部分,所以登入後的畫面和您業務流程特有的缺陷不在檢查範圍內。對於重要的系統,建議也請專家進行測試。
Q. 需要在伺服器上安裝任何東西嗎?+
不需要。我們從外部檢查,也不需要變更 DNS。
Q. 如果從外部看不到軟體版本怎麼辦?+
在每台伺服器的頁面中,可以輸入作業系統、資料庫、函式庫及其版本。我們會根據您輸入的內容,找出與您有關的漏洞。
Q. 報告書長什麼樣子?+
可以在畫面上查看,也可以下載 A4 的 PDF。內容包括整體評等(A 到 E)、發現的問題清單、處理方式,以及我們的檢測方式和檢測無法涵蓋的範圍。
與我們聯絡
您也可以在這裡申請免費深度檢測。告訴我們大概有幾台伺服器,我們會說明如何開始。
使用條件請參考我們的服務條款。