脆弱性診断ツール Security Ready の使い方マニュアル
すべての画面と操作を、順番に説明します。
1. Security Ready の仕組み
会社のサイトやサーバーを、インターネット側から自動で調べ、弱点(脆弱性)を見つけるサービスです。世界で使われているオープンソースの診断道具(nmap・nuclei・testssl.sh・OWASP ZAP など)を使い、約1万4千の検査項目と照らし合わせます。
- 診断するのは、管理者本人か、管理者から許可を得た代理人であると申告されたサーバーだけです。申告の記録(誰が・いつ・どこから)は残ります。
- サイトを止めるおそれのある検査(大量の通信・総当たり)はしません。1秒あたりの通信の回数にも上限をかけています。
- 人による診断(ペネトレーションテスト)の代わりにはなりません。できること・できないことはトップページに書いています。
| 人による診断(ペネトレーションテスト) | Security Ready | |
|---|---|---|
| だれが調べるか | 専門家が、画面を1つずつたどって調べる | 自動の診断道具が、決まった型の検査を流す |
| 見つけられるもの | そのシステムだけの抜け穴(他人の注文が見える、権限の抜け穴、業務の流れの欠陥など)まで | 公表済みの弱点、古いソフト、設定のまちがい、外に出ている入口、サーバーの中の古いソフトや設定(内部診断) |
| 見つけられないもの | 診断した日のあとに公表された、新しい脆弱性 | ログインした後の画面の深い検査、業務の流れの抜け穴、ソースコードを読む検査 |
| 頻度 | 年1回ほど | 毎日の確認と、1日2回の新しい脆弱性との照合 |
| 費用の目安 | 1回 数十万〜数百万円 | サーバー1台 月2,980円(税別)から。精密診断の1回目は無料 |
使い分けの目安:会社案内・採用・ブログなどログインのないサイトは、Security Ready だけで多くは十分です。会員ログイン・ネットショップ・予約システムがあるなら、年1回の人による診断と、その間の Security Ready を組み合わせてください。個人情報やお金を大量に扱う業務システムは、人による診断が欠かせません(Security Ready は日々の見張りとして使ってください)。
2. 申し込みとログイン
精密診断(初回無料)の申し込みで、サイトの URL・会社名・お名前・メールアドレスを入れると、確認のメールが届きます。メールのボタンを押すとログインした状態で始まります。
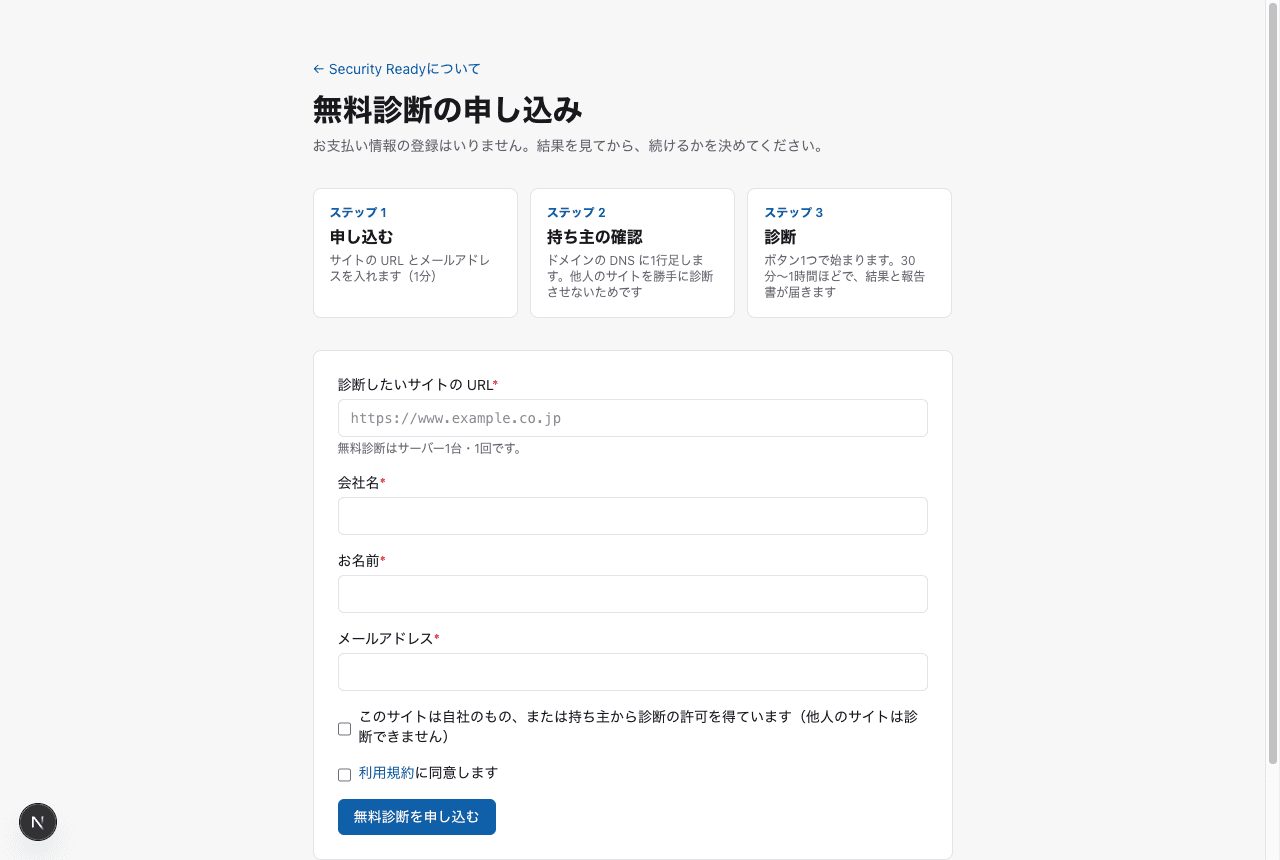
2回目からは、ログイン画面で「メールでログイン」を選び、メールアドレスを入れると、ログイン用のリンクが届きます。リンクは1回だけ・1時間有効です。新しいリンクを頼むと、前のリンクは使えなくなります。
3. 診断してよいかの確認
申し込みのとき(または「ドメインの確認」の画面)で、あなたの立場を選びます。
- サイトの管理者本人:自社のサイトなど
- 管理者から正当な許可を得た代理人:お客さまのサイトを預かる制作会社・保守会社など
あわせて「許可のないサイトを診断して損害が出た場合は責任を負う」ことに同意すると、「確認済み」になります。DNS の設定はいりません。
より確かな確認として、DNS に1行(TXT 記録)を足して持ち主を確かめる方法も使えます(「ドメインの確認」の画面の「別の方法」)。官公庁・自治体のドメインは、お申し込みだけでは診断しません。
4. 診断する
メニューの「サーバー」から対象のサーバーを開き、いちばん上の「診断する」で「今すぐ診断する」を押します。ふつうは、これだけで十分です。
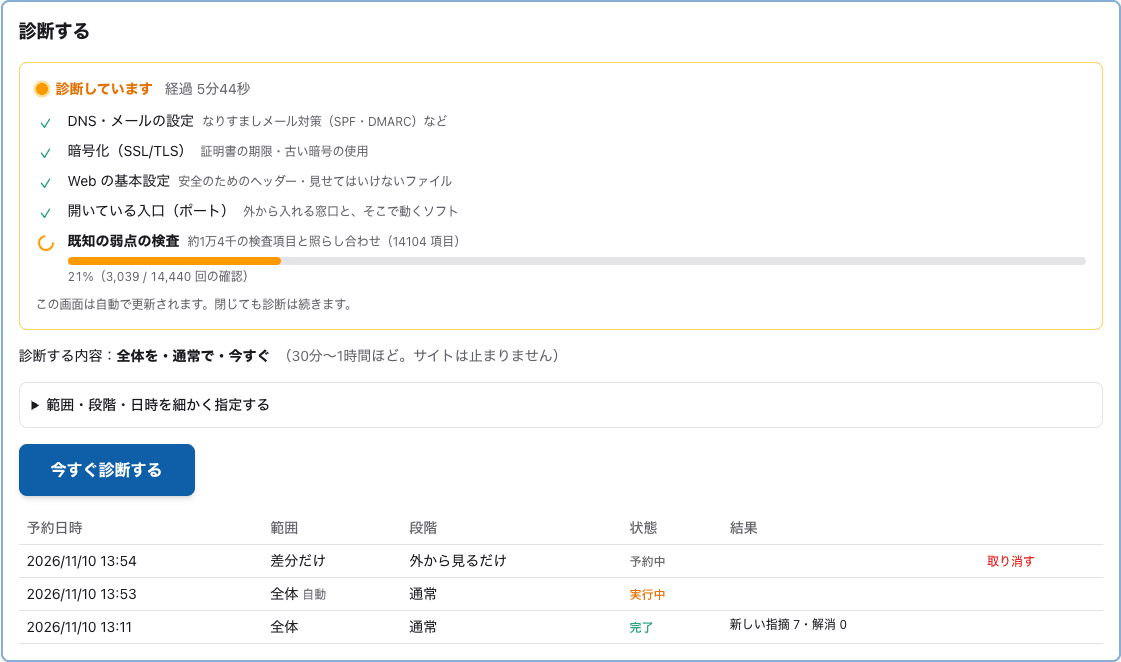
「範囲・段階・日時を細かく指定する」を開くと、次を変えられます。
| 項目 | 選べるもの | こんなときに |
|---|---|---|
| 範囲 | 全体/差分だけ/分野を指定 | 初回や大きな変更のあとは「全体」。ふだんの確認は「差分だけ」(新しく増えた検査項目と、前回からの変化だけ。速く、負荷も小さい) |
| 段階 | 外から見るだけ/通常/踏み込んだ検査 | 「通常」が標準。「踏み込んだ検査」は書面の同意がある場合だけ選べます |
| 日時 | 今すぐ/予約 | アクセスの少ない夜間などに予約できます(許可で決めた時間帯の中だけ) |
5. 進み具合を見る
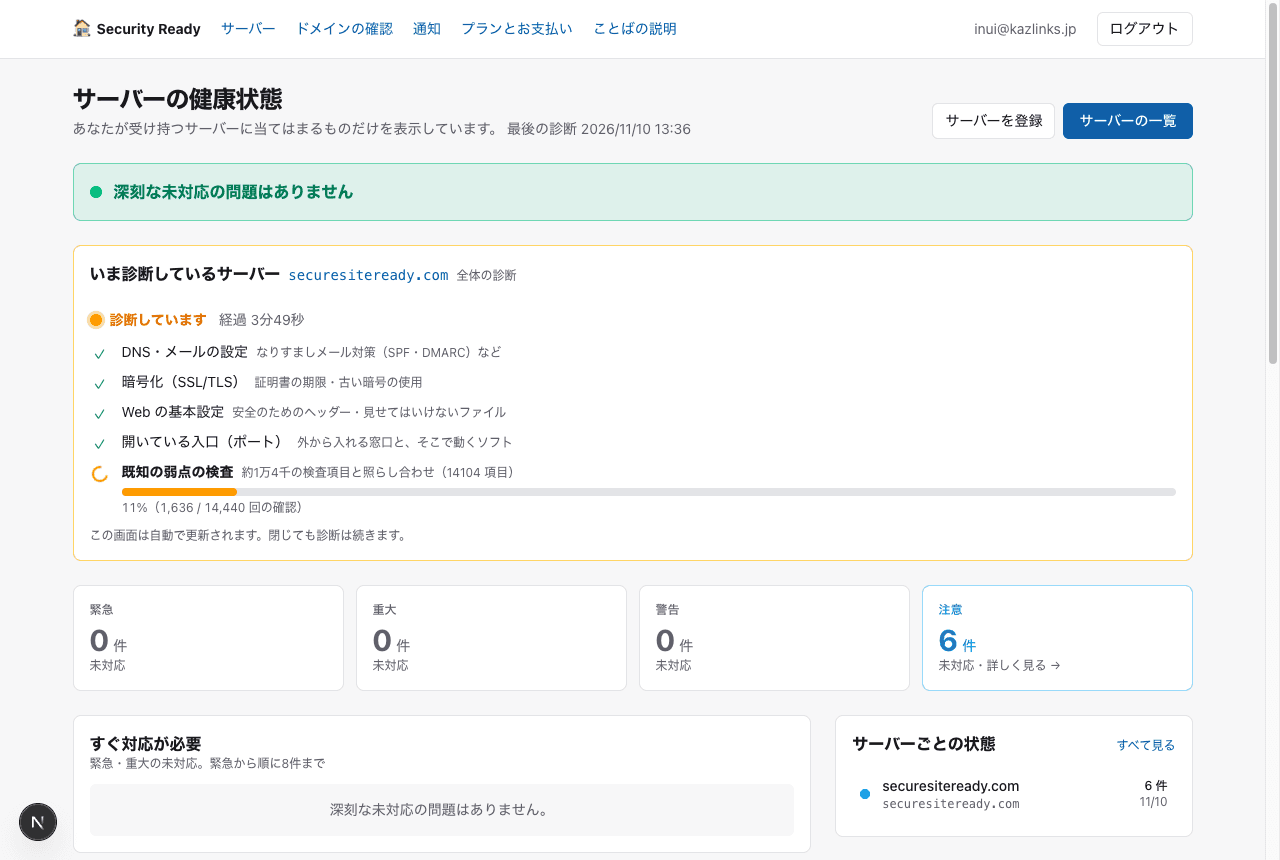
診断中は、ホームとサーバーのページに進み具合が出ます。段階ごとに ✓ が付き、最後の「既知の弱点の検査」は%で進みます。画面を閉じても診断は続きます。
6. 結果の見方
サーバーのページの「当てはまる問題」に、見つかった問題が重い順に並びます。
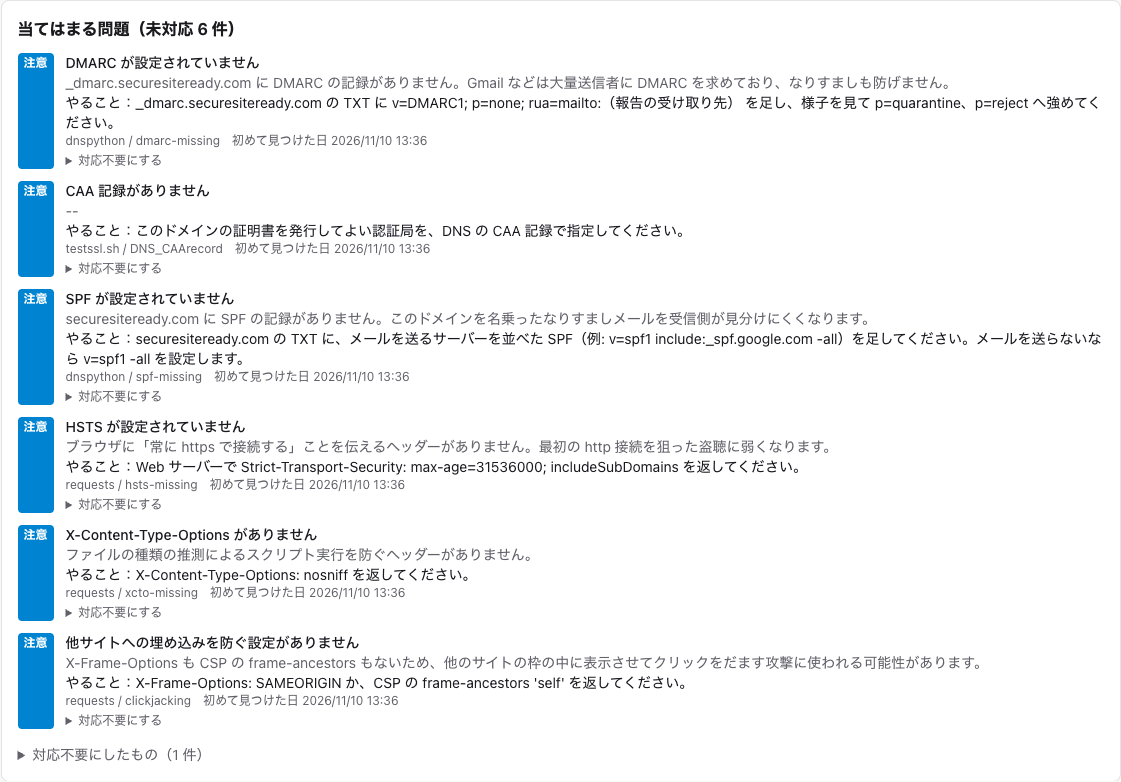
| 重さ | 意味 | 目安 |
|---|---|---|
| 緊急 | すでに攻撃に使われている、またはすぐ乗っ取られるおそれ | 今日中に |
| 重大 | 情報が漏れる・改ざんされるおそれ | 1週間以内に |
| 警告 | 条件がそろうと悪用されるおそれ | 1か月以内に |
| 注意 | 守りを固めるための改善点 | 次の手入れのときに |
- それぞれに「やること」を書いています。サーバーの管理を任せている会社に、そのまま見せても伝わる書き方です。
- 直したら「✓ 直したので確かめる」を押してください。その問題だけをすぐ診断し直し、見つからなければ「直ったもの」に移して「直したあとの確認で、直ったことを確かめました」と記録します。押さなくても、次の診断で見つからなければ自動で「直ったもの」に移ります。
- サーバーの中の構成から見つかった問題(古いソフトなど)は、外からは確かめられません。直したら調査プログラムで構成を送り直してください。次の照合で確かめます。
- 事情があって直さないものは「対応不要にする」で理由を書いて記録できます。
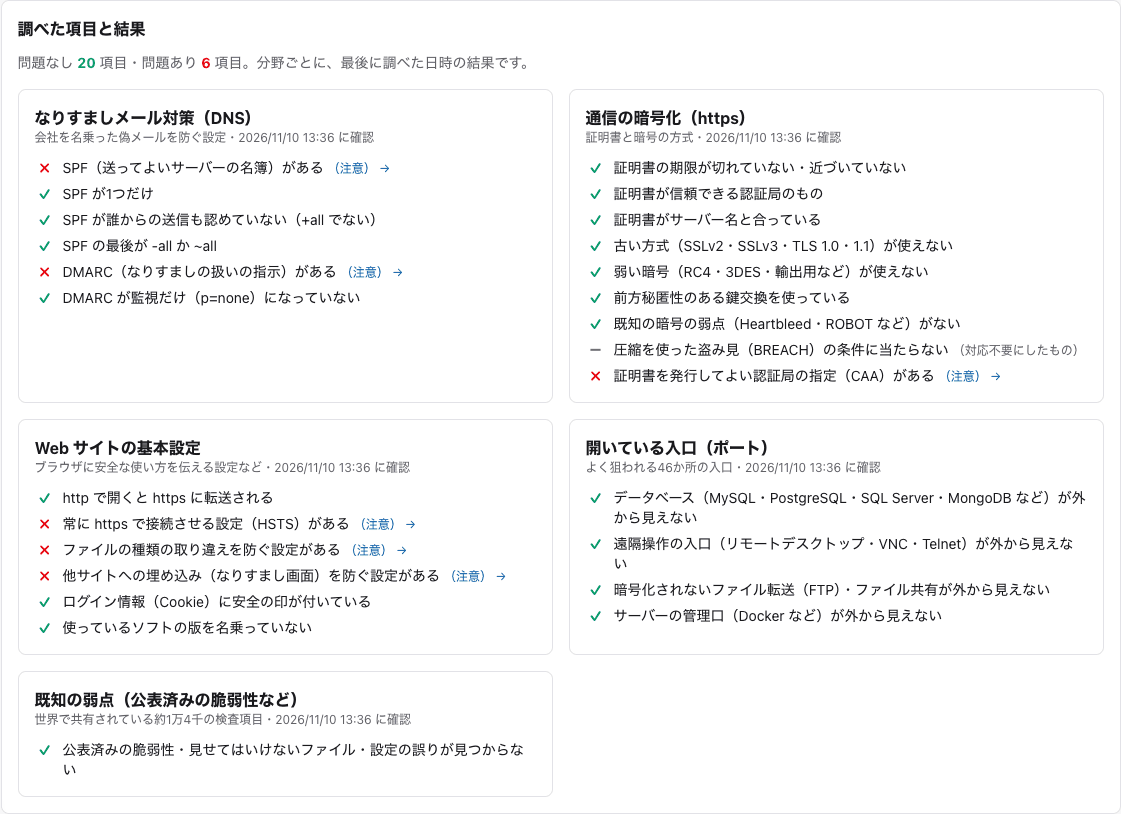
7. 調べた項目と結果
問題がなかった項目も、分野ごとに一覧で出ます。✓ は問題なし、✗ は問題あり、- は対応不要にしたものです。「何を調べて、何が大丈夫だったか」を説明するのに使えます。
8. 報告書(画面と PDF)
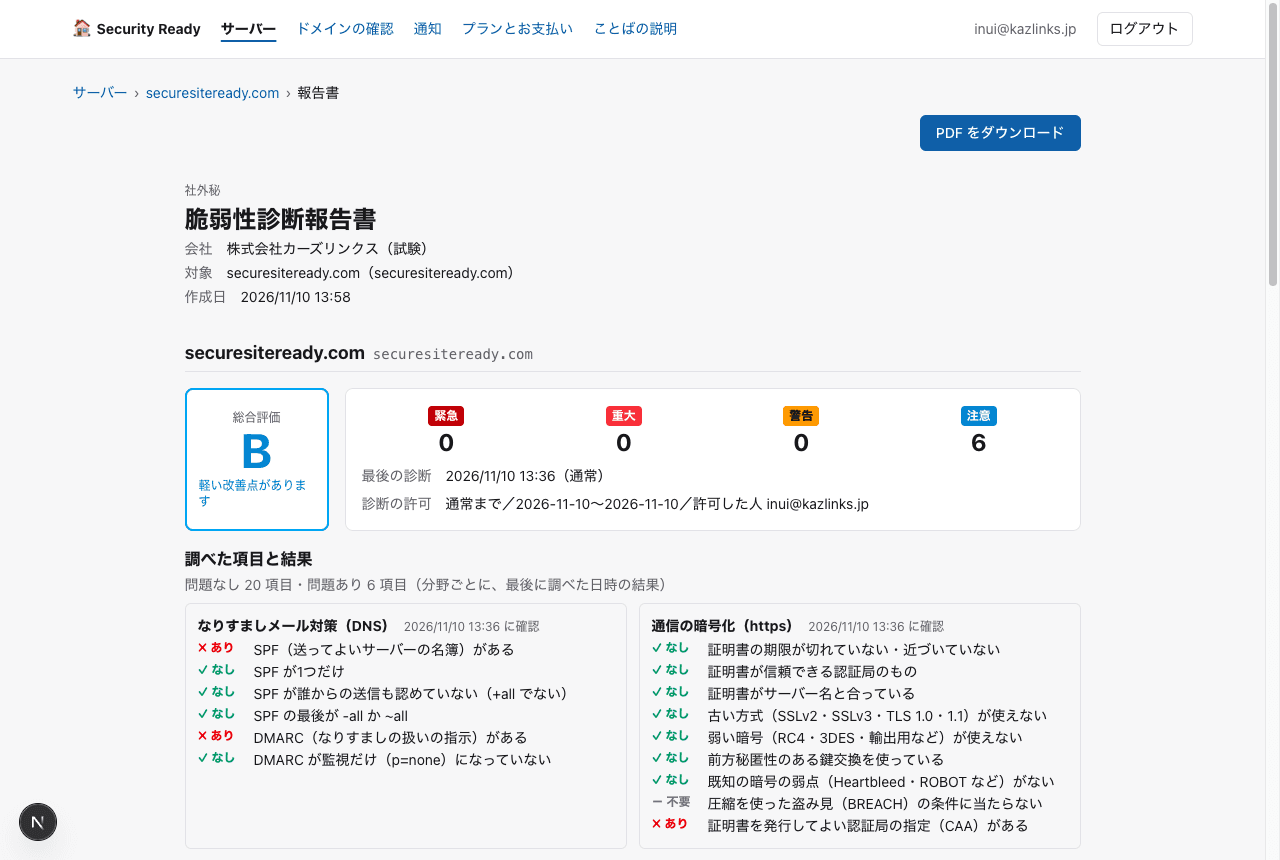
サーバーのページの「報告書を見る」「PDF をダウンロード」から出せます。総合評価、調べた項目と結果、見つかった問題とやること、期間中に直ったもの、サーバーの構成をまとめています。会社全体の報告書も作れます。未対応の問題があるときは、「もし私が攻撃者なら」どこから狙うかを短い筋書きで示し、「今日これを直せば、この筋書きは止まる」ことをまとめます(見つかった問題だけから組み立てたもので、実際に攻撃を試したわけではありません)。
9. 定期の診断と自動の診断
サーバーのページの「定期の診断と自動の診断」で、毎週(曜日)または毎月(日)と時刻を決めると、その日時に自動で診断します。「毎日、外から軽く確認する」をオンにすると、同じ時刻に毎日、証明書・DNS・Web のヘッダーを確かめます(定期の診断の日は除く)。「関係のある脆弱性が公表されたら自動で確かめる」をオンにすると、1日2回(6時・18時)の照合で当てはまる脆弱性が見つかったら、その脆弱性だけを確かめる診断を流します。
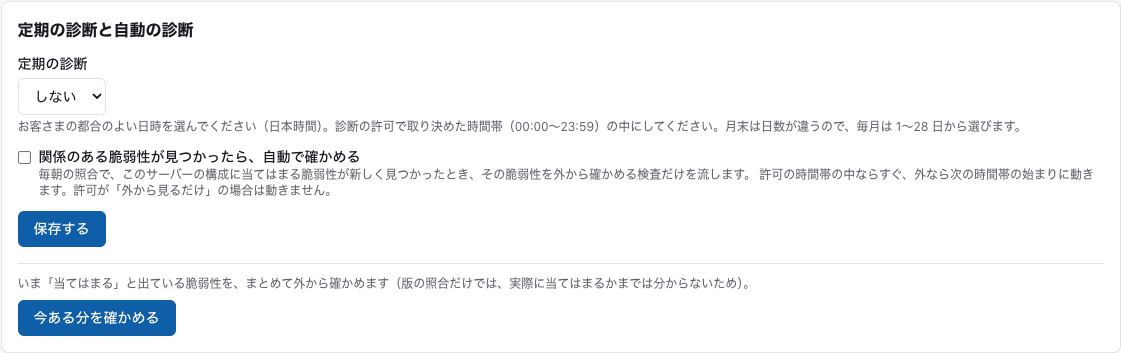
プランに入っている場合に使えます。
10. 内部診断(サーバー・パソコンの中を調べる)
外からの診断では見えない、サーバーやパソコンの中を調べます(スタンダードプラン)。読むだけの短い「調査プログラム」を動かすと、結果が自動で届きます。何も書き換えず、インストールも、設定の変更も、常駐もしません。プログラムの中身はテキストなので、流す前に読めます(先頭に、何を読み・何を送らないかを書いています)。
入れ方
| 対象 | 入れ方 | 毎日の自動送信 |
|---|---|---|
| Linux のサーバー | サーバーで1行のコマンドを流す(inventory.sh) | cron に1行足す |
| Windows のパソコン・サーバー | PowerShell で1行を流す(inventory.ps1) | タスクスケジューラーに1行で登録 |
| WordPress のサイト | 連携プラグイン(security-ready.zip)を入れ、「設定 → Security Ready」に鍵を貼る。レンタルサーバーでも使えます | プラグインが毎日送る |
鍵とコマンドは、サーバーのページの「調査プログラム」で「自動送信用の鍵を作る」を押すと出ます。鍵はサーバーごとに別です。
調べること
| 分野 | Linux | Windows | WordPress |
|---|---|---|---|
| 古いソフト・更新の遅れ | OS のパッケージ(apt・dnf・apk)で入れたソフト全部の名前と版を、OS の配布元(Ubuntu・Debian・Rocky Linux・AlmaLinux・Alpine)の修正情報と照らし合わせ、更新のコマンドまで示します/OS のサポート期限(切れていれば重大、半年以内なら注意) | サポートの切れた Windows・Office・Flash など/今月の更新(累積更新)が当たっているか(ビルド番号で判定) | 本体・プラグイン・テーマのその版に公表済みの脆弱性がないか/更新が出ているのに当てていないもの/配布が止まったプラグイン/サポートの切れた PHP/使っていないプラグインが残っていないか(WordPress.org の公開情報と照らし合わせます) |
| 自分で入れた主なソフト | パッケージを使わずに入れたものも、版を直接たずねます:nginx・Apache・lighttpd・HAProxy・Squid・PHP・Python・Java・Node.js・MySQL/MariaDB・PostgreSQL・Redis・MongoDB・memcached・Postfix・Exim・Dovecot・BIND・vsftpd・ProFTPD・OpenSSL・OpenSSH・Docker | Chrome・Firefox・7-Zip・Zoom・Java・PHP・MySQL など主なソフトの版 | PHP・データベースの版 |
| コンテナ | Docker・Podman で動いているコンテナのイメージ名と版(例:mysql:8.0.36)。MySQL・Redis・nginx・WordPress などは照合に回します。「latest」など版の書かれていないものは、版が追えないことをお知らせします | ― | ― |
| 設定の点検 | SSH で root やパスワードのログインを許していないか/ファイアウォールが有効か/データベースなどがインターネット側で待ち受けていないか/root と同じ権限の利用者や、パスワードが空の利用者がいないか(数だけ)/自動更新が有効か/再起動待ちの更新がないか | ウイルス対策(Microsoft Defender)が動いていて定義が新しいか/ファイアウォール(社内・自宅・外出先)/ドライブの暗号化(BitLocker)/管理者の人数/古い共有の仕組み(SMBv1)/パスワードの長さとロックの決まり/Guest/自動ログオン | ― |
| 乗っ取られた跡 | Web サイトのフォルダーにある、裏口(Web シェル)によくある書き方の PHP/画像などのフォルダーに置かれた PHP/直近7日に書き換えられた PHP の数/SSH のログインの失敗の回数 | ― | ― |
| その他 | OS の名前と版 | 遠隔操作のソフト(TeamViewer・AnyDesk など)/リモートデスクトップが有効か/待ち受けているポートの番号 | サイトのアドレス・自動更新の設定 |
見つかった主なソフト(MySQL・nginx など)は、サーバーの「構成」に版つきで記録し、1日2回(6時・18時)の新しい脆弱性との照合にも回します。緊急の脆弱性が出たら、半日以内にお知らせが届きます。
パッチ(修正)が当たっているかの調べ方
「入っているソフトに、直っていない脆弱性が残っていないか」を、ソフトの入り方ごとに次の方法で確かめます。確かさは方法によって違うので、正直に書きます。
| ソフトの入り方 | 調べ方 | 確かさ | 照合に使う情報 |
|---|---|---|---|
| Linux の OS のパッケージ(Ubuntu・Debian・Rocky・Alma・Alpine) | 入っている版を、配布元の細かい番号まで含めて集め(例:openssl 3.0.13-0ubuntu3.4)、配布元が「この番号で直した」と公表している版と比べます。直った番号より古ければ「パッチが当たっていない」として、更新のコマンドつきでお知らせします。配布元は版の数字を変えずに修正だけを取り込むことが多いですが、番号で比べるので正しく見分けます | 高い | 各配布元の修正情報(OSV に集約されたもの) |
| Windows 本体 | パソコンのビルド番号(例:19045.5011)を、マイクロソフトが毎月公表する「その月の修正が入ったビルド番号」と比べます。足りなければ「○月の更新が当たっていません」と、抜けている重大な修正の数(すでに攻撃に使われているものの数)を添えてお知らせします。公開から14日以内は「注意」、それを過ぎた・2か月以上遅れている・攻撃に使われている修正が抜けている場合は「重大」です | 高い | マイクロソフトの月例の更新情報(MSRC、直近3か月分を毎朝取り込み) |
| WordPress の本体・プラグイン・テーマ | 入っている版を、版ごとの脆弱性の一覧と比べ、「この版には、乗っ取りにつながる脆弱性がある」まで見分けます。あわせて、最新版との差(更新が出ているのに当てていないもの)、配布が止まったプラグインも出します | 高い | Wordfence Intelligence(脆弱性)・WordPress.org(最新版) |
| 自分で入れた主なソフト・コンテナ(nginx・MySQL・redis:6.2 など) | 版の数字(例:nginx 1.24.0)を、公的な脆弱性データベースと照らし合わせます(1日2回)。配布元が修正だけを取り込んでいる場合は版の数字では見分けられないため、直っているのに「当てはまる」と出ることがあります。その場合は、指摘に書いてあるとおり「対応不要」にしてください | 中(誤検知あり) | 米国の公的な脆弱性データベース(NVD) |
| Windows のアプリ(Chrome・Zoom・7-Zip など) | 上と同じく、版の数字で照合します。Office・Flash などサポートの切れたものは、名前で見分けて「サポート切れ」としてお知らせします | 中 | NVD・各社のサポート終了日 |
| Linux のその他の種類(RHEL・CentOS・Amazon Linux・SUSE など) | パッケージ全部の照合はしていません(配布元の情報が細かく分かれていて、集めた一覧からは正しく照合できないため)。主なソフトの照合(上の「自分で入れた主なソフト」と同じ)と、OS のサポート期限は確かめます | 一部だけ | NVD・各配布元のサポート期限 |
- Windows で、マイクロソフトの直近の更新の対象に入っていないビルド(サポート切れの版など)は、ビルド番号では判定できないため、最後に更新が入った日(60日で注意・120日で重大)で目安を出します。
- 照合に使う情報は、毎朝(6時)と夕方(18時)に新しくします。新しい脆弱性が公表されて、あなたのソフトに当てはまれば、半日以内にお知らせが届きます。
- サーバー・パソコンの側の情報は、調査プログラムが送るたびに新しくなります。毎日の自動送信を設定しておくと、更新を当てた翌日には「直ったもの」に移ります。
- WordPress の版ごとの脆弱性の照合は、Wordfence Intelligence の利用登録が済んでから始まります。それまでは、最新版との差と配布停止だけをお知らせします。
Linux の種類ごとの対応
| 種類 | パッケージ全部の照合 | OS のサポート期限 | 主なソフト・コンテナ・設定の点検・乗っ取られた跡 |
|---|---|---|---|
| Ubuntu・Debian・Rocky Linux・AlmaLinux・Alpine | ○ | ○ | ○ |
| Red Hat(RHEL)・CentOS・CentOS Stream・Oracle Linux・Amazon Linux・SUSE・openSUSE・Fedora | ✗(主なソフトだけ照合) | ○ | ○ |
| 上記以外(Arch など) | ✗ | ✗ | ○ |
サポート期限は、各配布元の公表(endoflife.date のまとめ)に基づき、無償のセキュリティ更新が終わる日で判定します。有償の延長サポート(Ubuntu Pro・RHEL の ELS など)を契約している場合は、その旨を「対応不要」の理由に書いてください。
送らないもの
ファイルの中身、設定ファイルそのもの、パスワード、利用者の名前、メール、閲覧の記録、WordPress の記事や会員の情報は送りません。乗っ取られた跡は、件数とファイルの場所だけを送ります。自動ログオンは「設定されているか」だけを見て、保存されたパスワードは読みません。
結果の見方
サーバーのページの「調査プログラム」の欄に、✓(問題なし)・✗(問題あり)・?(未確認)の表で出ます。問題があったものは、直し方つきで「当てはまる問題」に入ります。直したあと次の送信で見つからなければ、自動で「直ったもの」に移ります。点検の結果は「取引先への書類」(経済産業省の評価制度 ★3)の、機器の把握・管理者のアカウント・パスワード・安全な設定・更新・ウイルス対策・境界の防御の裏付けにもなります。
管理者の権限がないと読めないもの(Linux のパスワードの設定・コンテナ、Windows の BitLocker・SMBv1 など)は、推測で「問題なし」にせず「未確認」と出します。sudo を付けて(Windows は「管理者として実行」で)流すと確かめられます。
できないこと(正直に)
- 乗っ取られた跡は、よくある特徴に当てはまるものを数えているだけです。見つかっても乗っ取られたとは限らず、見つからなくても安全の保証ではありません(重さは「注意」までにしています)。Windows の乗っ取られた跡は見ていません。
- WordPress.org 以外で配っている(有料・自作の)プラグインは、最新版との差は分かりません(脆弱性の一覧に載っているものは照合します)。
- Web アプリが中で使っている部品(Composer・npm で入れたもの)や、パッケージを使わずに置いただけの上記以外のソフトは見ていません。
- Linux のウイルス対策の有無は見ていません(取引先への書類では、自己点検でお答えください)。
- 通信をその場で見張って止める仕組み(UTM・EDR など)ではありません。
レンタルサーバーなどで調査プログラムを動かせない場合は、外からの診断だけでも使えます(WordPress なら連携プラグインが使えます)。
11. お知らせ(メール・チャット)
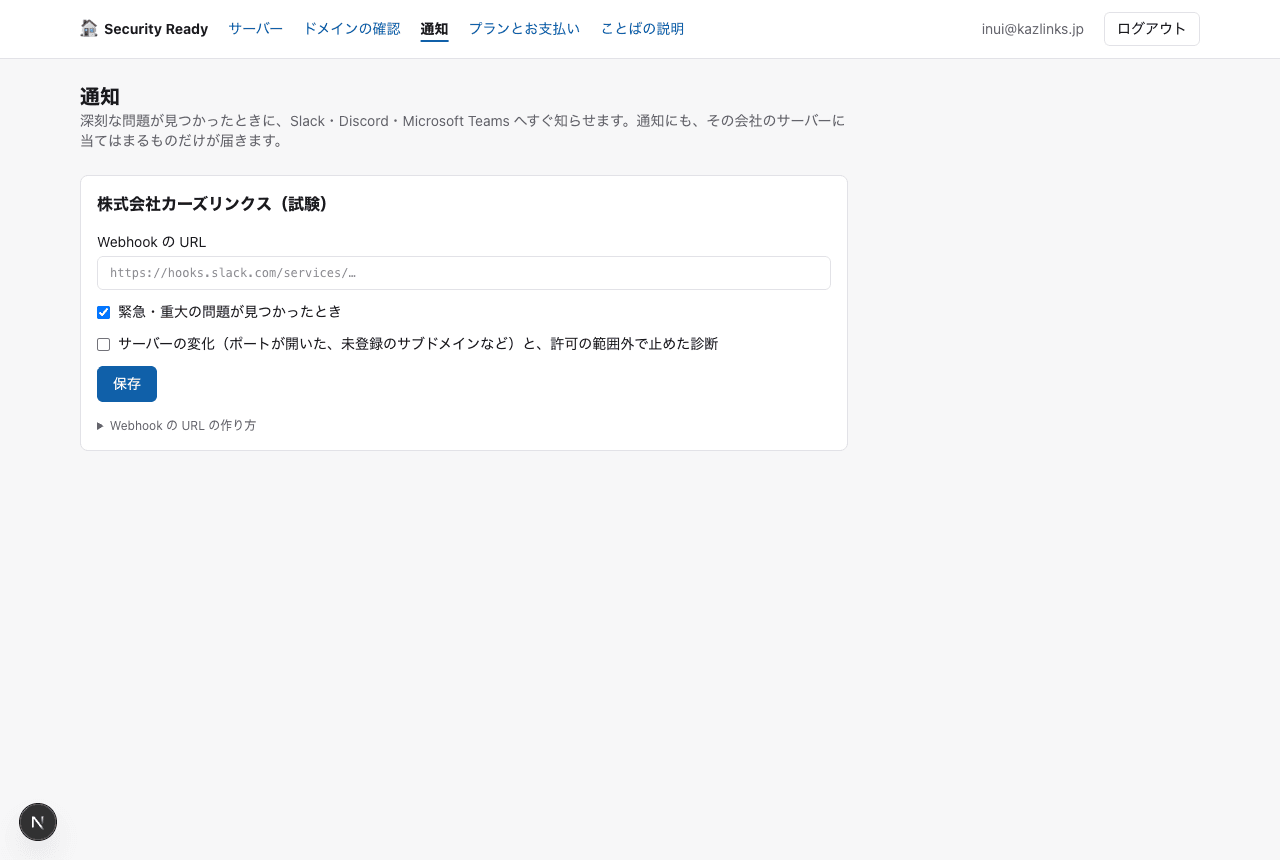
「通知」の画面で、深刻な問題が見つかったときの送り先(Slack・Microsoft Teams・Discord)を設定できます。「試しに送る」で届くかを確かめられます。
12. ホーム(ダッシュボード)
左上の「🏠 Security Ready」で開きます。重さごとの件数(押すとその一覧へ)、安全の点数(100 点から直していない問題の重さを引いたもの。業種を選ぶと、比べる会社がそろったところで同じ業種・全体の中で上位何%かが出ます。他社の名前や点数はだれにも見せません)、知らないうちに外に出ている入口(証明書の公開記録などから毎朝さがしたサブドメインのうち、まだ見張っていないもの。行き先が消えていて乗っ取られるおそれがあるものは赤く出し、すぐにお知らせします)、すぐ対応が必要なもの、あなたに関係のある新しい脆弱性、サーバーの変化、実行中と予定の診断、自動で動いているものをまとめて見られます。
13. プランとお支払い
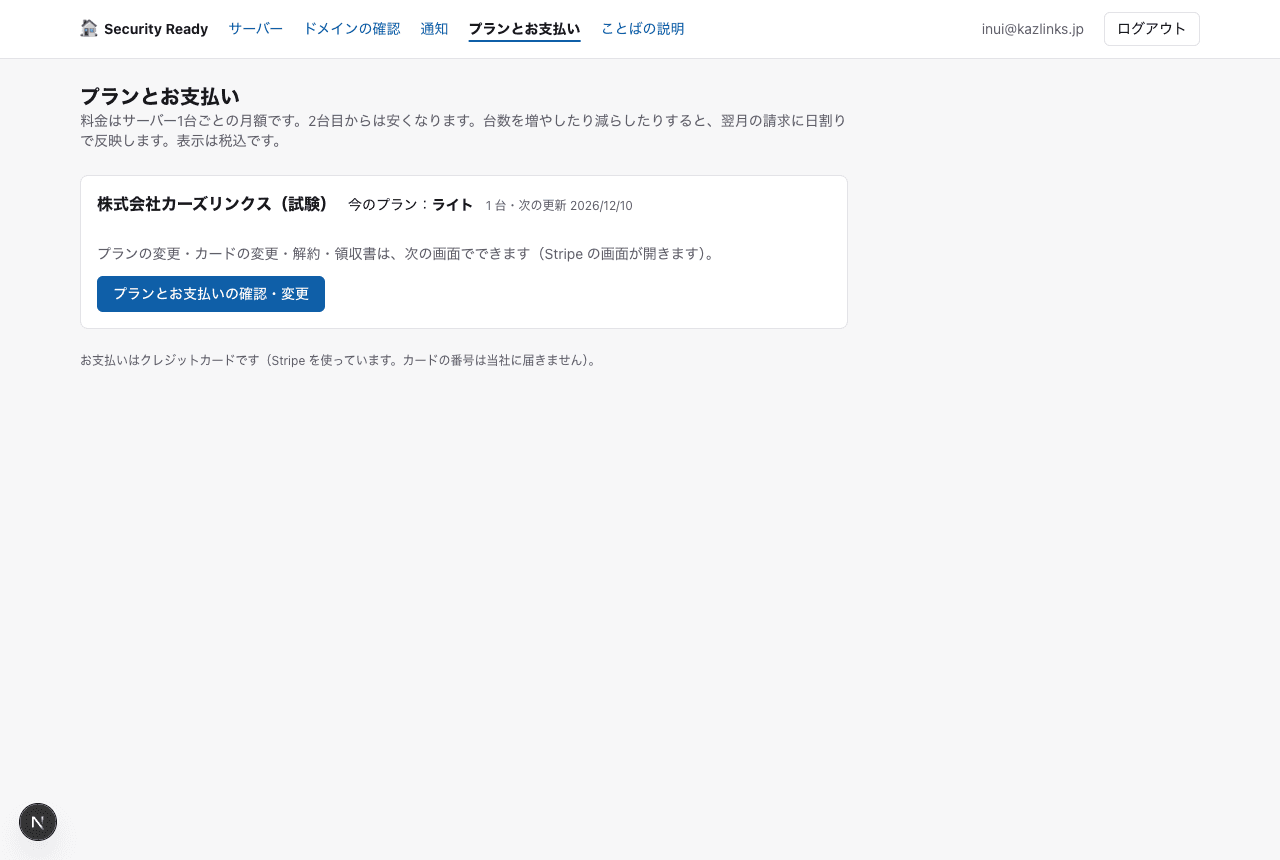
無料の精密診断のあと、続けて見張る場合は「プランとお支払い」から申し込みます。お支払いはクレジットカードです(カードの番号は当社に届きません)。台数を増やすと、翌月の請求に日割りで反映します。プランの変更・カードの変更・解約・領収書も、同じ画面から行えます。
14. 診断の許可
持ち主の確認に加えて、「どこまで・いつまで・何時から何時まで調べてよいか」の許可を記録します。許可の範囲を超える診断は、依頼の時点と実行の直前の2回で自動的に止まります。無料の精密診断のときは、申し込みの確認内容をもとに、その日1日だけの許可を自動で記録します。
15. 困ったときは
| こんなとき | こうしてください |
|---|---|
| ログインのメールが届かない | 迷惑メールのフォルダを確認してください。届かない場合は、少し時間をおいて1回だけ送り直してください |
| ログインのリンクが使えない | リンクは1回だけ・1時間有効です。新しいリンクを頼むと前のものは使えません。いちばん新しいメールのリンクを使ってください |
| 「すでに別の会社で登録されています」と出る | 同じドメインを別の会社が先に登録しています。「導入のご相談」からご連絡ください。確認のうえ対応します |
| 「診断する」が出ない | 診断してよいかの確認、診断の許可、プランのどれかが済んでいません。画面の案内に従ってください |
| 相手の会社から問い合わせが来た | 診断の日時と、許可の記録を伝えてください。すぐ止めたいときは、お問い合わせからご連絡ください |
ほかのことは、お問い合わせからどうぞ。
16. 取引先に出す書類(SCS評価制度 ★3)
上のメニューの「取引先への書類」で開きます。大手の取引先から「セキュリティ対策の状況を出してください」と言われたときに使う書類を作ります。経済産業省・IPA の「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)」の ★3(すべての取引先企業に求められる最低限の段階・26項目)に合わせています。
- 診断で分かる項目は自動で埋まります。パソコン・サーバーの把握、インターネットに出ている入口、安全な設定、サポート切れ・14日以内の更新、境界の防御(危ないポート・管理画面の露出)は、診断の記録から「問題なし/注意あり/直すものあり」を出します。
- 社内のルールなど、診断で分からない項目は自己点検です。項目ごとに「できている/一部できている/まだ/当てはまらない」を選び、どうしているかを一言書いて保存します(会社の管理者だけが保存できます)。
- 「取引先に出す PDF を作る」で、会社名と日付の入った書類になります。
この書類は ★3 の登録そのものではありません。登録には、IPA が定める手続きと確認責任者の確認が必要です。各項目の説明は、IPA「SCS-400 ★3・★4 要求事項・評価基準」(Ver.1.1)をもとにした要約です。